当前位置:首页 > 未分类 > 正文内容

小讲堂心得

admin10年前 (2016-11-13)未分类835

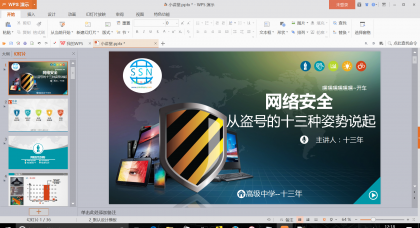
参加小讲堂活动,是受邀两位学习部的同学十分热情的邀请,为同学们讲讲网络安全方面的知识。我感到十分荣幸,但又有些许担忧,怕讲不好,因为网络安全这个学科涉及的知识面十分宽泛,网络安全从其本质上来讲就是网络上的信息安全。从广义来说,凡是涉及到网络上信息的保密性、完整性、可用性、真实性和可控性的相关技术和理论都是网络安全的研究领域。网络安全是一门涉及计算机科学、网络技术、通信技术、密码技术、信息安全技术、应用数学、数论、信息论等多种学科的综合性学科。若讲堂过于专业性和学术性,是很枯燥无味的,也不一定能让大多数人理解其中的奥义。思前想后,此时突然又有几个同学加我 qq 寻求帮助,帮他们找回被盗的 qq,此时灵感就来了,为何不以盗 qq 号说起,扩宽到网络安全的各个层面,于是乎,小讲堂的标题 “网络安全 -- 从十三种盗号姿势说起” 这个命题就定了下来。

随后的一周里,忙完学校的作业和工作,我就开始着手准备小讲堂的内容,不能太枯燥的学术,也不能太泛泛而谈,我采取的是以一个个发生在我身边同学遇到的 QQ 被盗啊,电脑中病毒啊,及对那段时间热议的暗网话题作为讲堂一个个小的节点,由这些小的节点延伸到,社会工程学,软件反汇编逆向,加密解密,无线网络通信,等等一些相关专业术语上,让这门涉猎宽广的学科能通过一些实际案列串联起来。额外又加了一项无线射频,无线射频技术在阅读器和射频卡之间进行非接触双向数据传输,以达到目标识别和数据交换的目的,它的应用就是我们在学校使用的饭卡,通过举例学校破解学校 M1 饭卡,解密 M1 加密来警醒发生在我们身边的网络安全。

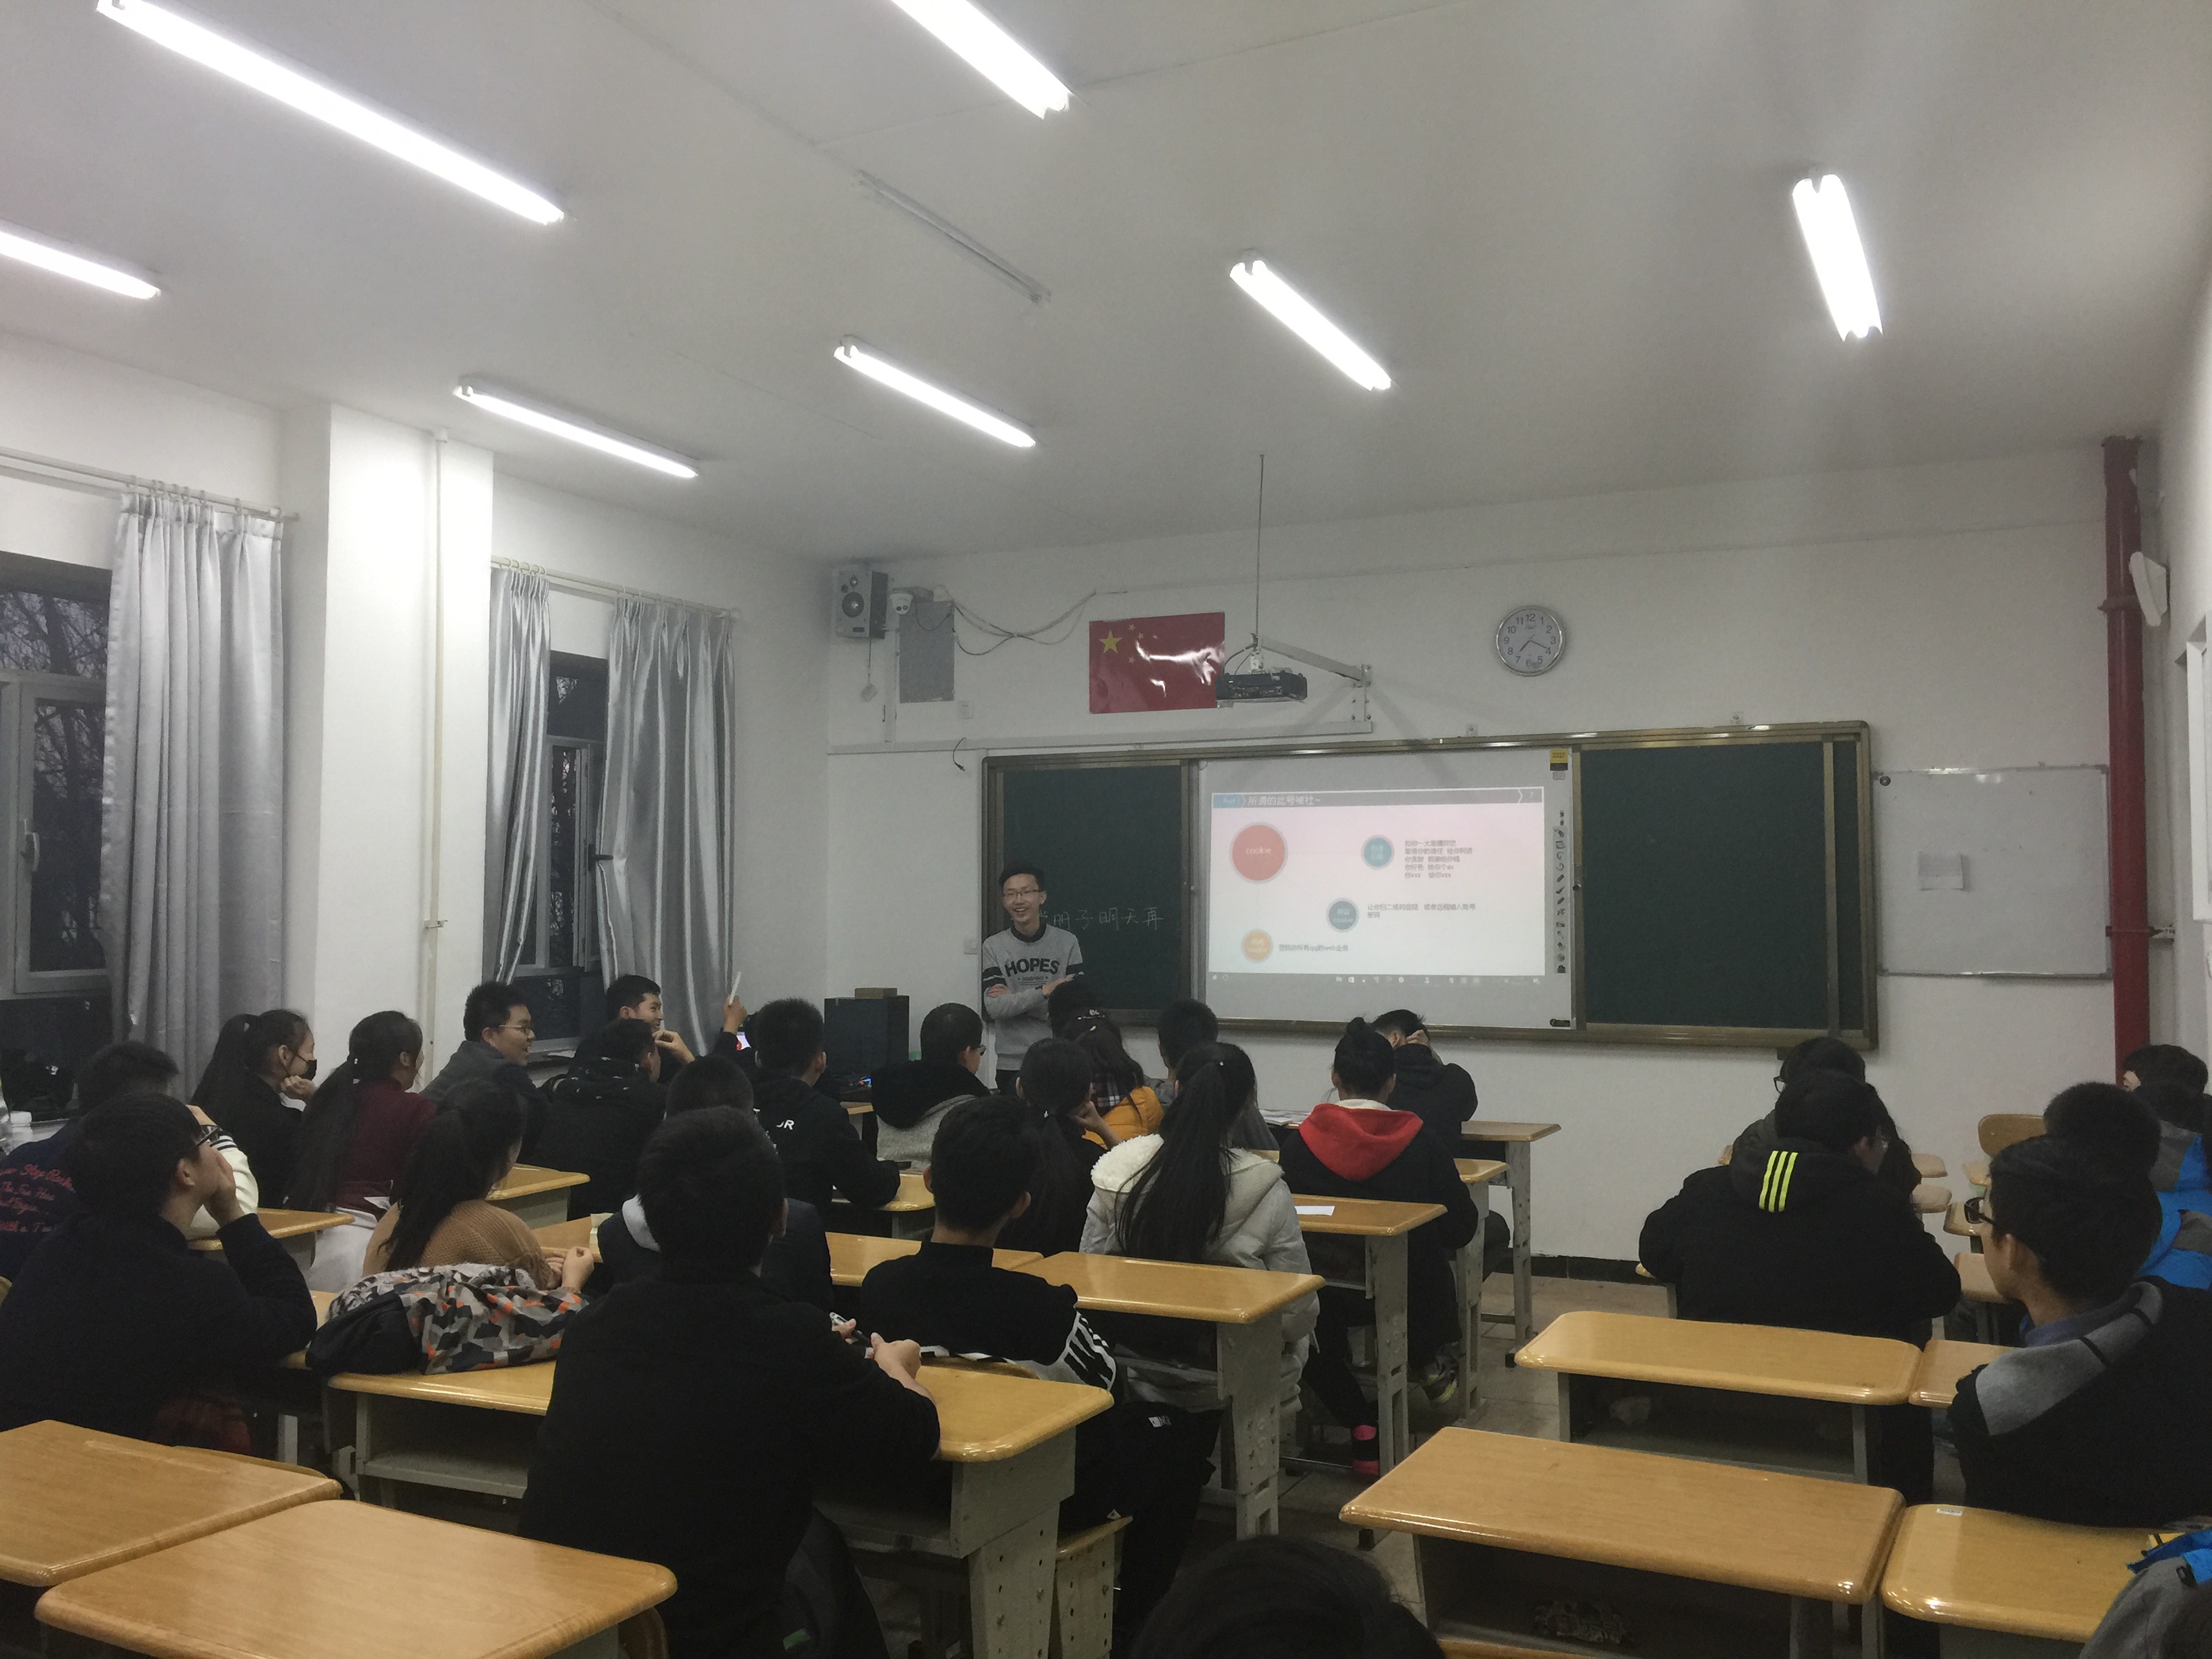
在讲堂上,开头略微有稍许紧张,但随后便进入状态,讲堂也达到预期的效果,即轻松但又严谨的状态,在提到对同学们吸引力比较大的盗号和手机木马监控,并且在讲堂直播演示,同学们看的十分入迷,在揭开它们神秘面纱时,也有同学能提出自己的疑惑,当下课铃响起,我还有一些内容没有讲完时,同学们也依然让我继续讲完,没有厌倦之情,让我感动,我知道自己这节课没有白白的准备,也稍许自豪是我科普到这些知识给同学。讲堂结束后,不少听过我讲堂的同学也特别积极的与我私下交流沟通,能谈到我在讲堂上讲的很多内容,对内容有自己的看法与理解。

这次的小讲堂,对我个人而言也是获益匪浅的,自己的胆量得到了锻炼,能自信的在众人面前展现自我,而且也能从收到的反馈中认识到自己表达展示中的不足之处,其次又能从同学提出的疑问中,我又能去寻找新的领域,新的方向,不断学习,提升自己。我很庆幸自己这次能作为演讲者,也非常感谢学校能提供这样一个平台给我,我想,在未来的学习生活中,我也能在信息安全领域,为学校和同学提供更多力所能及的帮助。

扫描二维码推送至手机访问。

版权声明:本文由克拉玛依十三年年社团发布,如需转载请注明出处。

本文链接:https://www.klmyssn.com/?id=29

分享给朋友:

“小讲堂心得” 的相关文章

(原创)求人不如求己 -- 剪辑音乐就是这么简单 [如何剪辑音乐]

(原创)求人不如求己 -- 剪辑音乐就是这么简单 [如何剪辑音乐]

每每到了学校有活动,需要播放歌曲时,QQ 就多几个好友,消息又 99+,不消问什么事情,就知道是找我剪辑歌曲的同学了。怎么说,我这人对别人提出的需求,都尽力去帮助的,在剪辑音乐这事情上,从没拒绝过,但年复一年,每次剪辑音乐其实很简单,但是量多,就比较影响自己时间了,我又不会拒绝别人,很是尴尬,所以在...

(原创)还在用软件翻墙?看我几秒搞定!

首先说下原理,修改设备 hosts 文件信息,将各大国外网站域名直接指向服务器 ip,绕过国家的 GFW 防火墙,从而可以访问 Google、Facebook、ebay、YouTube、Yahoo、、、太多还是不打了,自己测试-------------------------------------...

(原创)sqlmap 注入初级教程 [sqlmap][sqlmap 指令][sqlmap 怎么用]

(原创)sqlmap 注入初级教程 [sqlmap][sqlmap 指令][sqlmap 怎么用]

一、熟悉 sqlmap 之路:核心注入场景与方法1. Sqlmap 之 Post 注入Post 注入适用于表单提交(如登录页、数据提交页)等场景,核心是通过抓取 Post 请求数据进行注入测试,以下为 4 种常用方法:方法一:基于请求文件(-r 参数)# 基础用法(请求文件与sqlmap同目录)sq...

(原创) 校园卡破解系列之内网渗透提权校园卡服务器 [内网渗透][服务器提权][渗透内网]

(原创) 校园卡破解系列之内网渗透提权校园卡服务器 [内网渗透][服务器提权][渗透内网]

一、渗透背景与环境准备1. 时间与环境渗透时间:上午大课间(仅十几分钟完成)操作设备:班级 XP 系统电脑(性能有限,需选择轻量工具)内网 IP:本地 IP 为172.18.33.38,扫描网段定为172.18.32.0-172.18.33.02. 工具选择优先工具:Kali 的 MSF 模块(可直...

带你挖掘文件包含漏洞之代码审计 #4 实战五个案例

带你挖掘文件包含漏洞之代码审计 #4 实战五个案例

在 PHP 安全中,文件包含漏洞是危害严重的漏洞!本文不再讲解基础概念,直接进入实战环节。一、文件包含漏洞挖掘要点核心关键字:require()、require_once()、include()、include_once()(注意:函数名中括号与参数间存在空格,效果相同);本次实战对象:CMS 系统...