当前位置:首页 > 未分类 > 正文内容

(原创)空间可以查秘密了你们知道了嘛?

admin10年前 (2017-05-26)未分类722

一、前期准备:工具下载与安装

1. 核心工具:蓝光安卓模拟器

  • 用途:模拟安卓环境,用于登录 QQ 并访问空间小秘密(PC 端暂不支持直接查秘密,需借助模拟器)。

2. 安装 QQ 应用

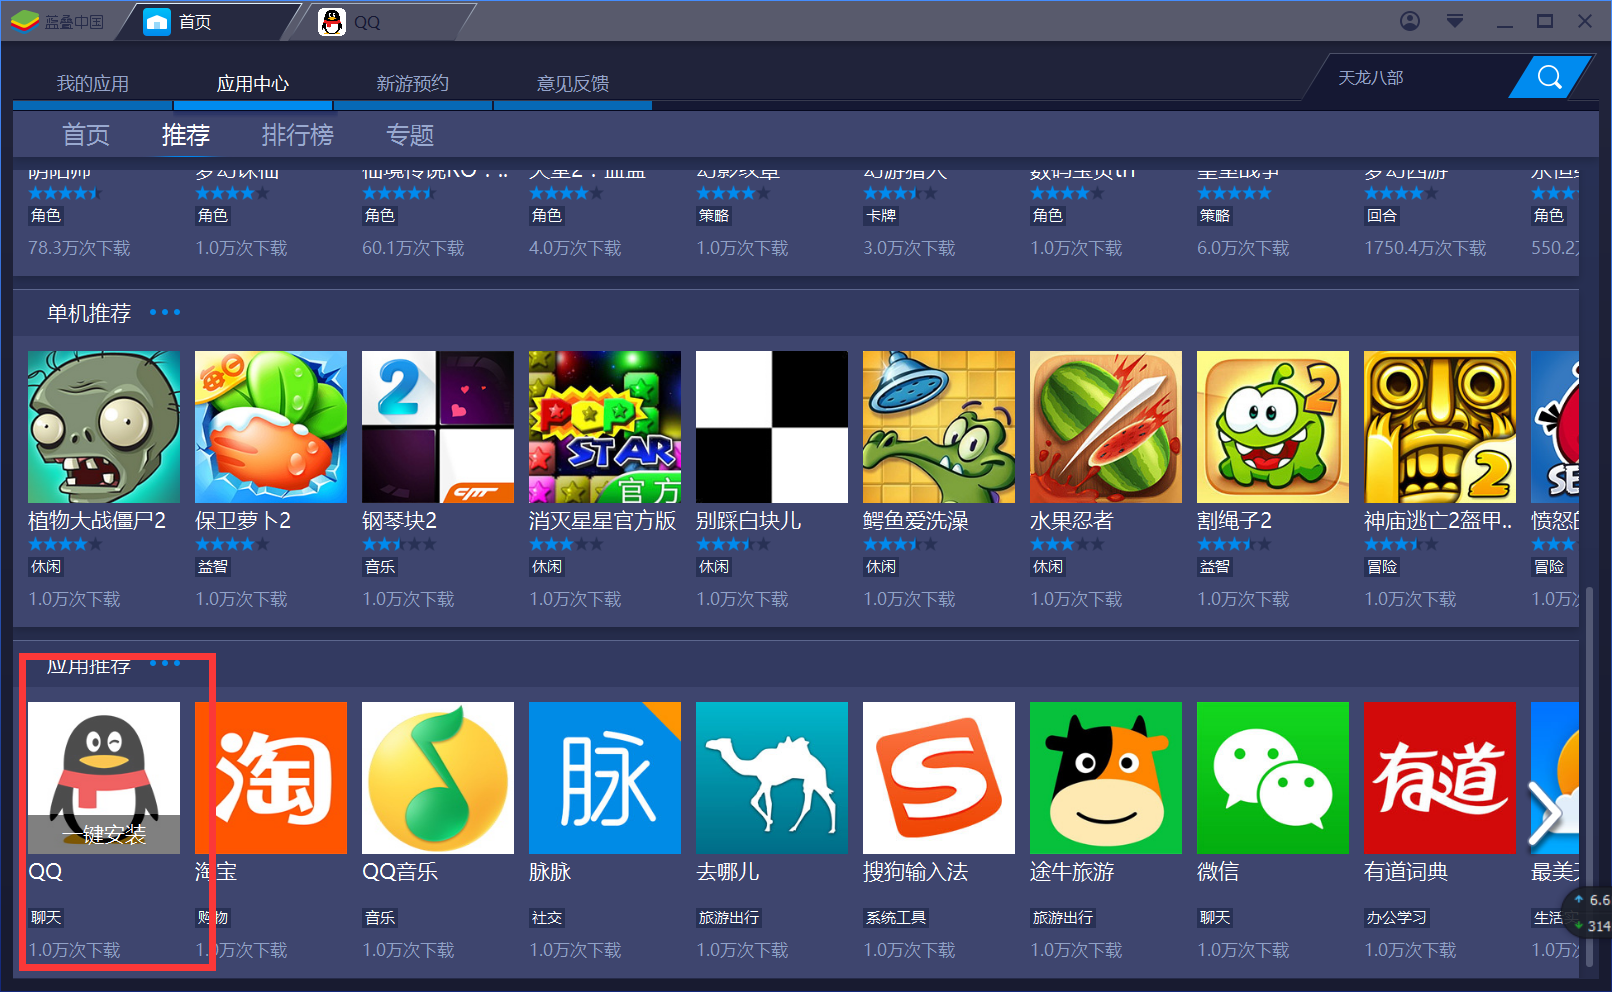
  • 打开蓝光安卓模拟器,在应用市场搜索 “QQ”,点击安装(或通过本地 APK 文件安装),确保 QQ 能正常启动。

二、基础操作:登录 QQ 并定位空间小秘密

1. 登录 QQ 与进入空间

  1. 在模拟器中打开 QQ,输入账号密码登录;

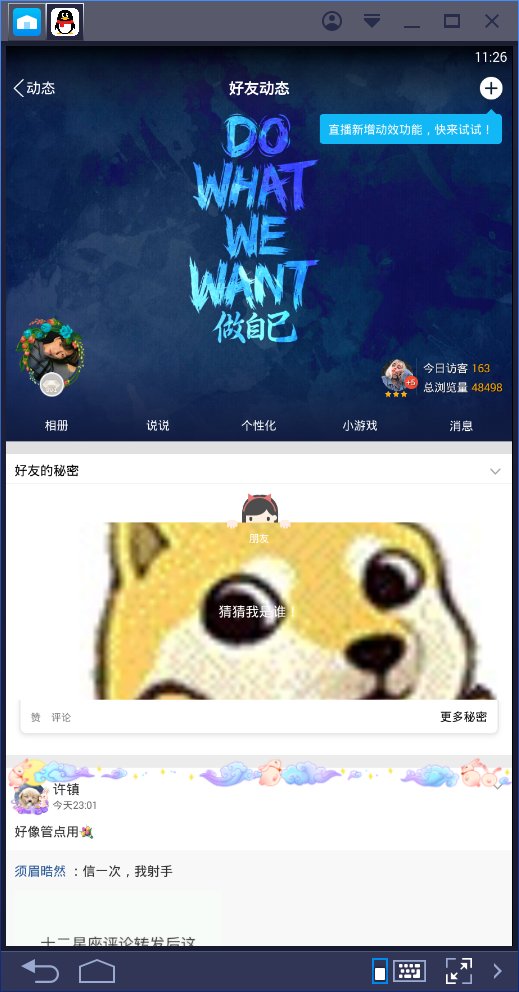
  1. 从 QQ 主界面进入 “QQ 空间”,找到 “小秘密” 板块(通常在空间动态或功能菜单中);
2. 选择目标小秘密

  • 在小秘密列表中,找到需要查询来源的秘密(示例:某用户发布的匿名小秘密);

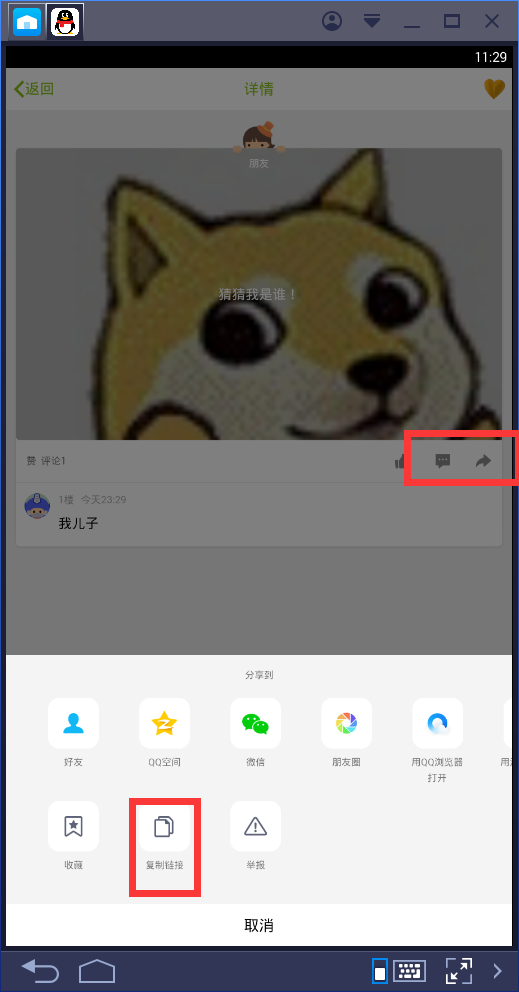
  • 点击进入该小秘密的详情页,准备获取关键链接;

三、关键步骤:获取小秘密链接并分析

1. 复制小秘密转发链接

  • 在小秘密详情页,找到右侧 “转发” 按钮,点击后选择 “复制链接”(链接格式示例如下):

http://h5.qzone.qq.com/secret/detail/5d9c027de62eeb71a3ba348aaede1de1a8ad6dba9ff6aaf1ff7c228e691726ca/secretShare?_proxy=1&_wv=1&from=share

2. 在浏览器中打开链接

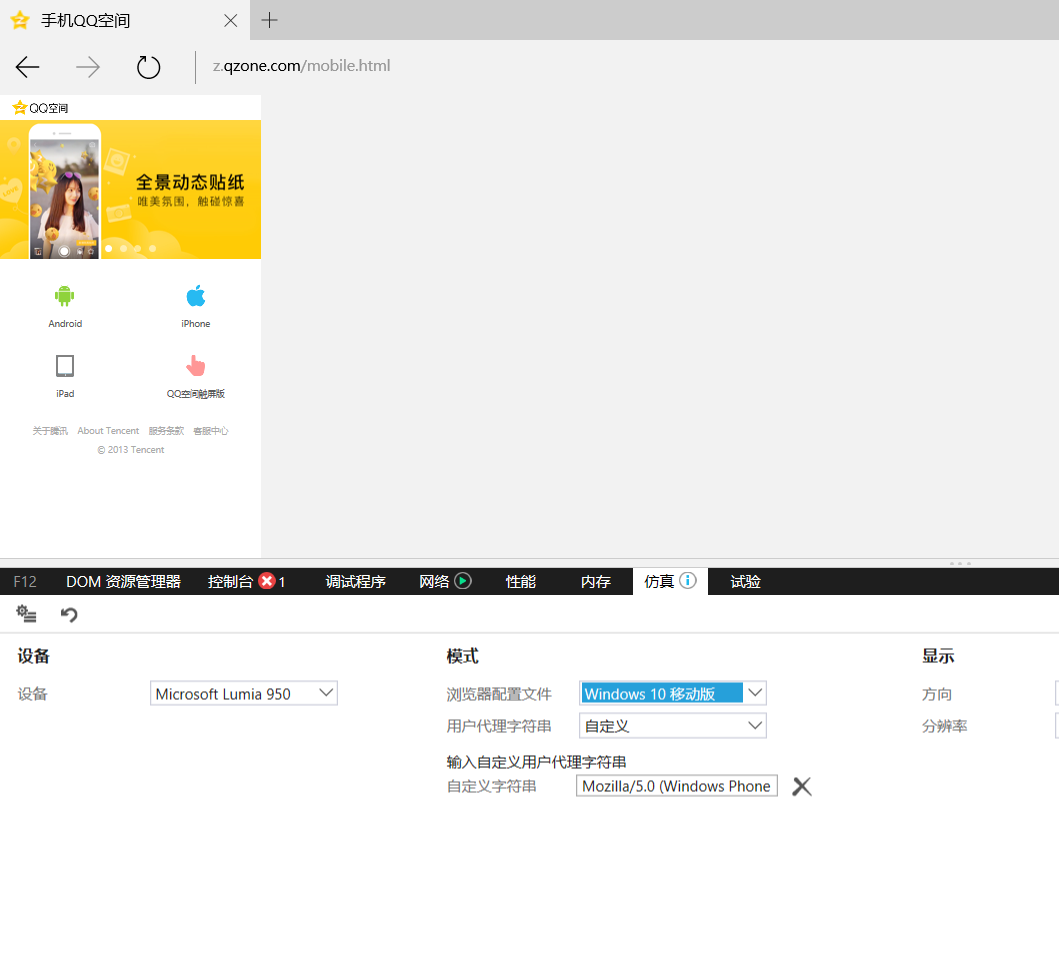
  • 将复制的链接粘贴到 PC 端浏览器(如 Chrome、Edge)中,此时页面可能显示空白或不完整;
四、开发者模式:获取小秘密隐藏数据

1. 开启浏览器开发者模式

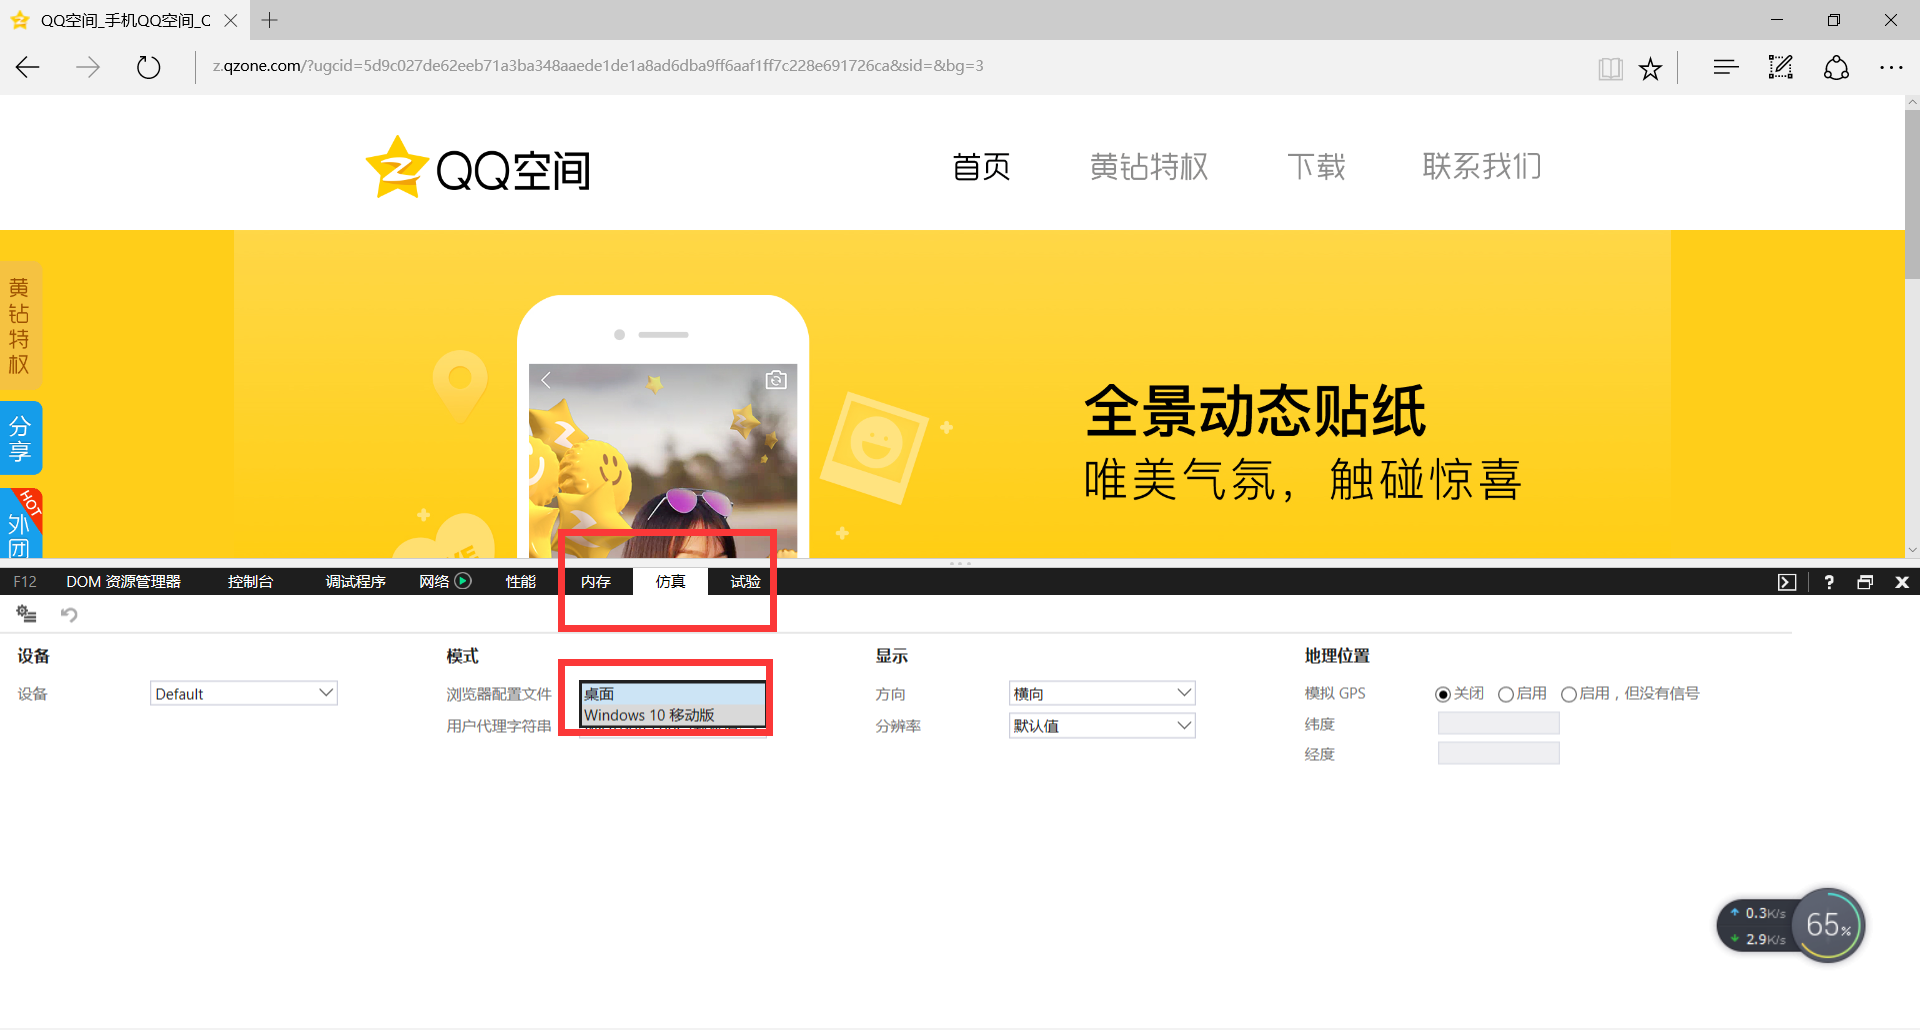
  1. 在浏览器页面按F12键,打开开发者工具;

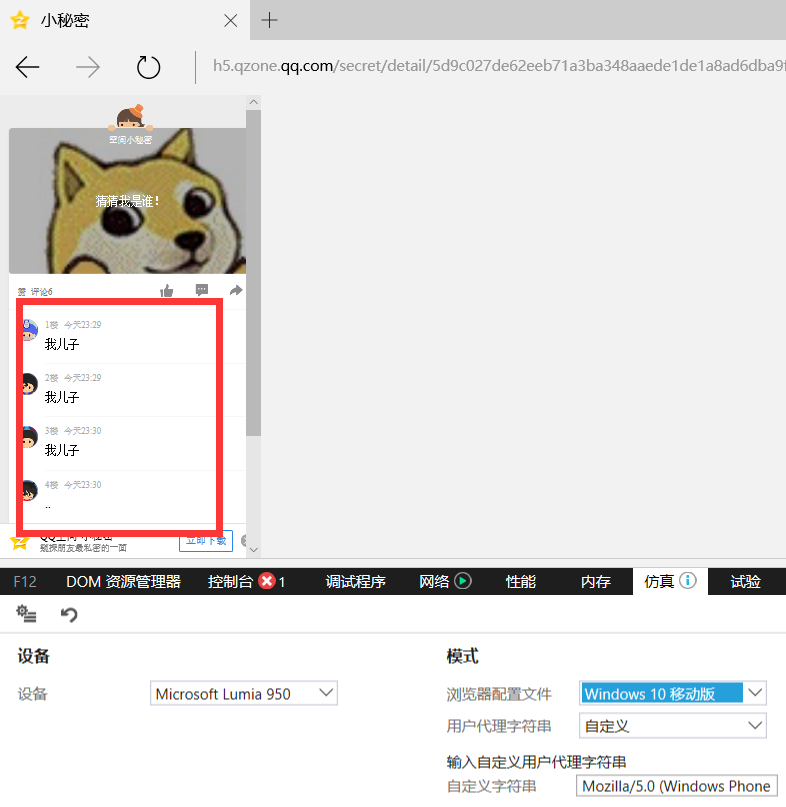
  1. 点击 “仿真”(或 “Device Toolbar”)选项,选择 “Win10 移动版”(适配移动端页面布局,确保数据正常加载);
2. 重新加载并复制正确链接

  • 若仿真后页面链接异常,复制开发者工具中显示的正确链接,重新在浏览器中打开;

3. 登录 QQ 并检查元素

  1. 在新打开的链接页面中,输入 QQ 账号密码登录(需与模拟器中登录的账号一致);

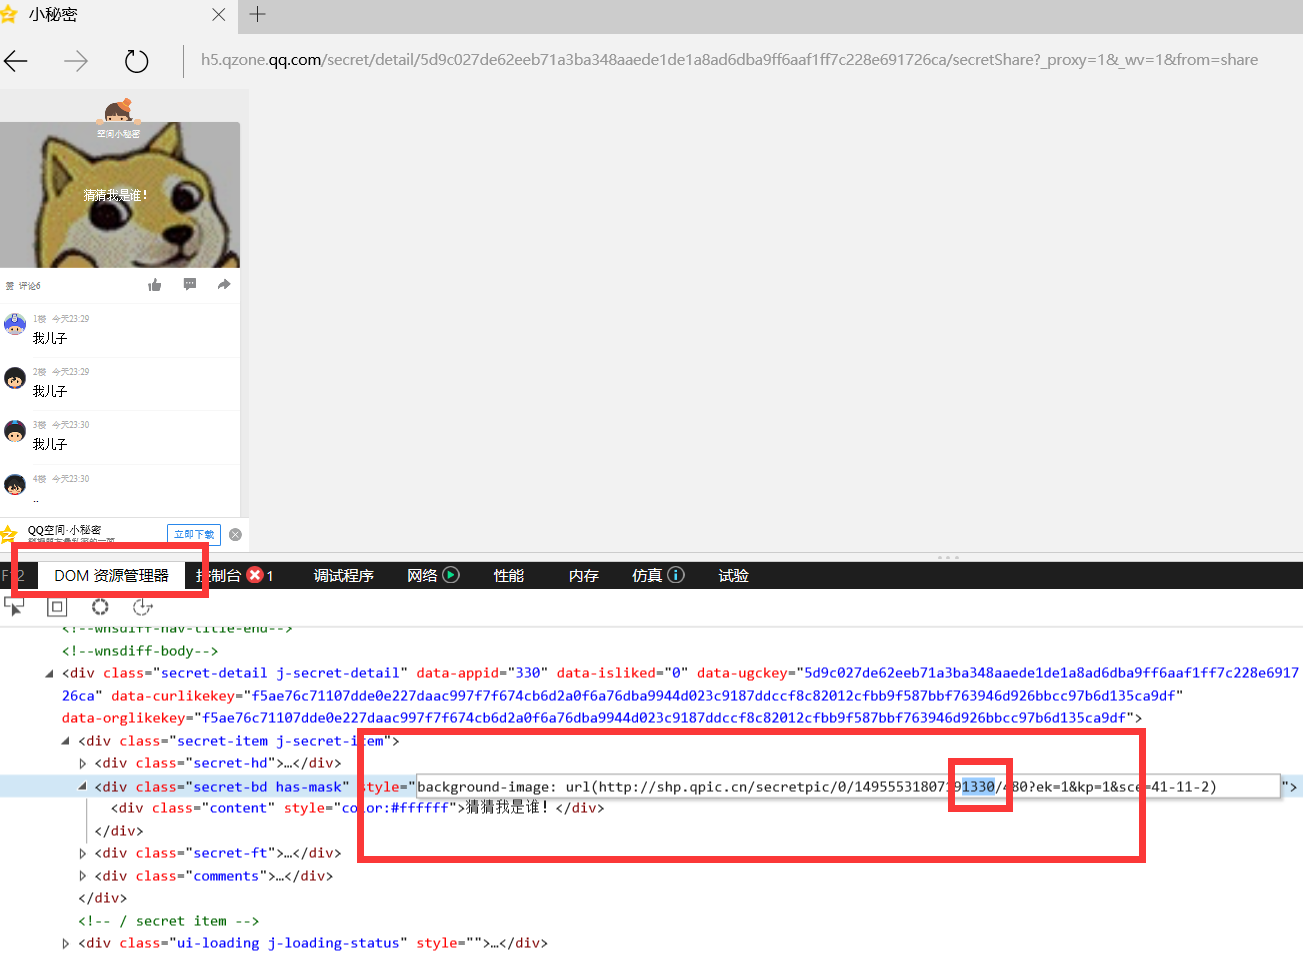
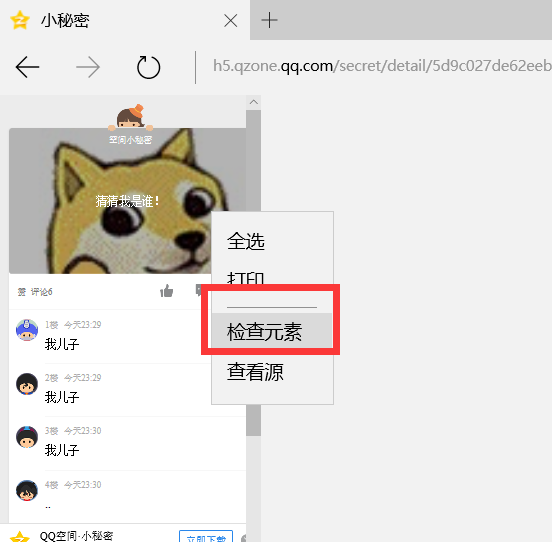
  1. 登录后找到小秘密对应的内容(如图片、文字),右键点击内容,选择 “检查元素”(或 “审查元素”),进入 DOM 资源管理器;
五、定位秘密发布者:解析关键数据

1. 提取未加密数据

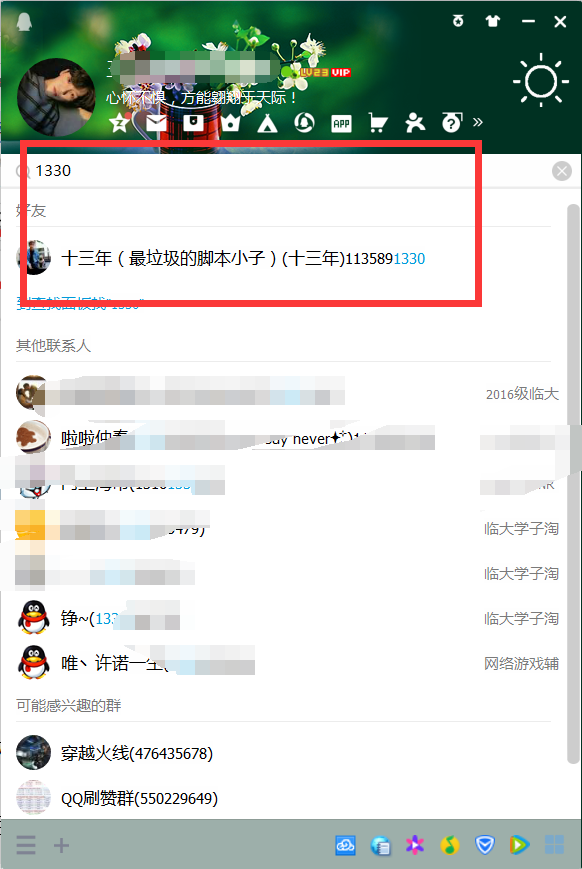
  • 在 DOM 资源管理器中,找到小秘密对应的加密数据串,其中后 4 位(如 “1330”)未加密(此为 QQ 号的后 4 位,属于系统 BUG);

  • 示例:加密数据串中红色标注的后 4 位数字,即为发布者 QQ 号的关键标识。

2. 在 QQ 中匹配用户

  • 打开 QQ,通过 “查找” 功能,结合已知的后 4 位数字,匹配通讯录或好友列表中的用户,最终定位小秘密发布者;
六、结尾互动

双击评论 “666”,一起交流更多空间小技巧!


扫描二维码推送至手机访问。

版权声明:本文由克拉玛依十三年年社团发布,如需转载请注明出处。

本文链接:https://www.klmyssn.com/?id=40

分享给朋友:

“(原创)空间可以查秘密了你们知道了嘛?” 的相关文章

(原创)想学黑阔?这些书可以带你飞![web 安全书籍]

(原创)想学黑阔?这些书可以带你飞![web 安全书籍]

这些是我多年前收集的一些 web 安全相关书籍,虽当初未能坚持系统学习,但书籍本身质量较好,现分享给大家,希望能为想学 web 安全的朋友提供帮助!书籍资源获取百度云链接:http://pan.baidu.com/s/1jHVch9O提取密码:bauj...

(原创)sqlmap 注入初级教程 [sqlmap][sqlmap 指令][sqlmap 怎么用]

(原创)sqlmap 注入初级教程 [sqlmap][sqlmap 指令][sqlmap 怎么用]

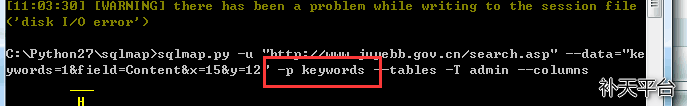
一、熟悉 sqlmap 之路:核心注入场景与方法1. Sqlmap 之 Post 注入Post 注入适用于表单提交(如登录页、数据提交页)等场景,核心是通过抓取 Post 请求数据进行注入测试,以下为 4 种常用方法:方法一:基于请求文件(-r 参数)# 基础用法(请求文件与sqlmap同目录)sq...

(原创) 校园卡破解系列之数据修改 [pm3 破解饭卡][pm3 修改数据][校园卡修改][IC 卡修改数据]

(原创) 校园卡破解系列之数据修改 [pm3 破解饭卡][pm3 修改数据][校园卡修改][IC 卡修改数据]

(二)吃不完的饭卡提升完 IC 卡权限,就该考虑能不能修改饭卡金额了。通过两次消费前后饭卡数据的对比分析,发现虽然卡片数据包含较多扇区和区块,但消费前后变化的地方仅涉及两个扇区,这为后续分析提供了便利。通过十六进制与十进制转换,可进一步拆解变化的数据:消费后金额:373.2(数字:37320;16...

(原创) 校园卡破解系列之内网渗透提权校园卡服务器 [内网渗透][服务器提权][渗透内网]

(原创) 校园卡破解系列之内网渗透提权校园卡服务器 [内网渗透][服务器提权][渗透内网]

一、渗透背景与环境准备1. 时间与环境渗透时间:上午大课间(仅十几分钟完成)操作设备:班级 XP 系统电脑(性能有限,需选择轻量工具)内网 IP:本地 IP 为172.18.33.38,扫描网段定为172.18.32.0-172.18.33.02. 工具选择优先工具:Kali 的 MSF 模块(可直...

(原创)Powershell And Metasploit (上)

(原创)Powershell And Metasploit (上)

00x01 #题外话作者: 墨 (X_Al3r)即刻安全:www.secist.com十三年社团:www.klmyssn.com一篇不知道该用什么名字的文章!00x02 #什么是 PowershellPowerShell 一般指 Windows Power ShellPowershell 是 Mic...