当前位置:首页 > 未分类 > 正文内容

(原创)NOIP [全国青少年信息学奥林匹克联赛] 初赛之后的杂谈

admin10年前 (2016-10-22)未分类694

没人能比我更懂你。

这次的 noip 初赛考的很砸,比数学还砸。

深夜的情感就像熬过冬日的野草。

我们都在寻找,寻找着一个能够和自己差不多的人,去对他倾诉自己的情感,去倾听他的情感。

在一次一次的失败,一次又一次的成功后,留下的只是回忆;在一次次的交流中,一次次的倾听中,留下的是感情。

就像我们总是在学习,却总是做不到完美,就像我们总在努力,却总得不到肯定,每一个我们,都在为了自己所定的目标前进。

我们总在攀比,在和比我们优秀的人比较。

之所以称为优秀,是因为他们比我们努力吗?不,是因为天赋。

为什么有些没有天赋的人比我们优秀?

他们的努力难道不是我们没有的天赋吗?

一个人当遭遇了困难、失败之后才会意识到自己的不足,自己的错误。

没有人比自己更不知道自己的优点了。

我们所谓的优点、长处,只不过是在自身万千数据中,最突出的一部分,谁说它一定是你的优点呢?

你们意识到的还有很多,比如你不知道你每天起来先睁开的是哪只眼,躺在床上玩手机为什么突然就困了,在课上听着听着就能睡觉。

因为世界上我们没有注意到的东西还有很多,你不必太过在意失败。

当然,我们所谓的世界可以理解成一款游戏,就像 3D 在线即时类的游戏,里面包括了各种模式。

你不必当上 top1。

你也不必上排行榜。

你只需要慢慢的度过自己的一生。

一生跟着自己的心走。

人生难免后悔。

后悔的时候只需要跟三两个老友倾诉一下。

丢掉的并不是最珍贵的。

珍贵的丢不掉。

一次次的失败不算什么。

阴阳师都出了非洲酋长的隐藏成就。

这也是另一种成功。

最珍惜你的人一直在等你。

也许每一次的失败可以让人变优秀。

我们只希望自己不要太优秀,让他配不上就好了。

再多的失败也不能抵过时间的冲刷。

永恒是不存在的。

至少在地球上。

是这样。

因为突然想起了今天走进考场,稀稀落落的坐着我们社团的同学和新一中的三个同学。

犹记得去年全市还是没有一个人报名比赛的囧境。

希望能够在这些失败与无知中学到更多。

待我十三年成长,还你一个信息技术强大的新疆。


扫描二维码推送至手机访问。

版权声明:本文由克拉玛依十三年年社团发布,如需转载请注明出处。

本文链接:https://www.klmyssn.com/?id=17

分享给朋友:

“(原创)NOIP [全国青少年信息学奥林匹克联赛] 初赛之后的杂谈” 的相关文章

(转载) 告诉你被盗的 iPhone 是如何一步步被黑客解锁的 [解锁 iPhone]

(转载) 告诉你被盗的 iPhone 是如何一步步被黑客解锁的 [解锁 iPhone]

写在前面的话iPhone 到底安不安全?这个梗已经讨论了很久了。而我今天要告诉大家的是,就算你的 iPhone 6s 设置了六位数字密码,并且还有 touch ID 的保护,黑客同样能够解锁你的手机。故事背景就在三天之前,有一名用户告诉我们他的 iPhone 6s 被偷了。就在他的手机被盗之后不久,...

小讲堂心得

小讲堂心得

参加小讲堂活动,是受邀两位学习部的同学十分热情的邀请,为同学们讲讲网络安全方面的知识。我感到十分荣幸,但又有些许担忧,怕讲不好,因为网络安全这个学科涉及的知识面十分宽泛,网络安全从其本质上来讲就是网络上的信息安全。从广义来说,凡是涉及到网络上信息的保密性、完整性、可用性、真实性和可控性的相关技术和理...

(原创) 校园卡破解系列之数据修改 [pm3 破解饭卡][pm3 修改数据][校园卡修改][IC 卡修改数据]

(原创) 校园卡破解系列之数据修改 [pm3 破解饭卡][pm3 修改数据][校园卡修改][IC 卡修改数据]

(二)吃不完的饭卡提升完 IC 卡权限,就该考虑能不能修改饭卡金额了。通过两次消费前后饭卡数据的对比分析,发现虽然卡片数据包含较多扇区和区块,但消费前后变化的地方仅涉及两个扇区,这为后续分析提供了便利。通过十六进制与十进制转换,可进一步拆解变化的数据:消费后金额:373.2(数字:37320;16...

(原创)web 渗透实例之克市教育局内网渗透 — 市十六小

(原创)web 渗透实例之克市教育局内网渗透 — 市十六小

引言下午元旦搞活动不上课,在机房浪一波。想到上次内网提权了学校饭卡管理服务器,便把 bugscan 的节点加到这个服务器了 —— 因为该服务器处于教育局内网,bugscan 直接扫出来了很多内网 IP 的网站,渗透了一波,如市三中、新一中、十八小、十六小等等。之前暑假对教育局 web 站点渗透都是外...

(原创)Powershell And Metasploit (上)

(原创)Powershell And Metasploit (上)

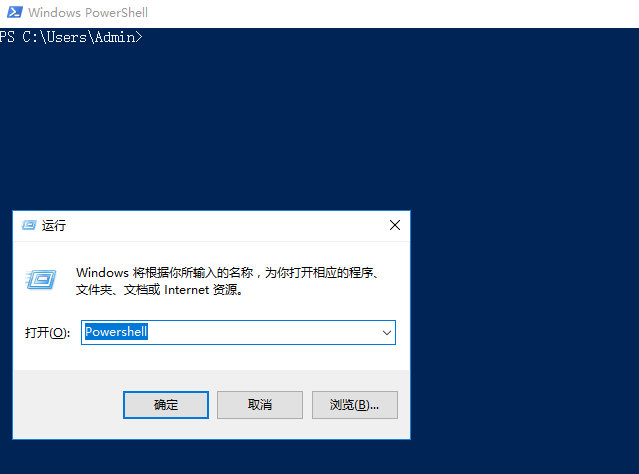
00x01 #题外话作者: 墨 (X_Al3r)即刻安全:www.secist.com十三年社团:www.klmyssn.com一篇不知道该用什么名字的文章!00x02 #什么是 PowershellPowerShell 一般指 Windows Power ShellPowershell 是 Mic...

(原创)代码审计社团官网的典型 SQL 注入漏洞 [代码审计][sql 注入漏洞][ip 注入][emlog 漏洞]

(原创)代码审计社团官网的典型 SQL 注入漏洞 [代码审计][sql 注入漏洞][ip 注入][emlog 漏洞]

本次文章内容为典型 SQL 注入与代码审计。社团网站使用的是 emlog 大前端(基于 emlog 改进的版本),漏洞出现在统计文章阅读量的代码处。该漏洞不算 0day,但特殊之处在于此前黑盒测试时未被发现,而代码本身存在典型的注入风险,此次发现未造成损失,但再次印证了开发者的核心原则:永远不要相信...