当前位置:首页 > 未分类 > 正文内容

(原创) 校园卡破解系列之数据修改 [pm3 破解饭卡][pm3 修改数据][校园卡修改][IC 卡修改数据]

admin10年前 (2016-12-13)未分类1696

(二)吃不完的饭卡

提升完 IC 卡权限,就该考虑能不能修改饭卡金额了。通过两次消费前后饭卡数据的对比分析,发现虽然卡片数据包含较多扇区和区块,但消费前后变化的地方仅涉及两个扇区,这为后续分析提供了便利。通过十六进制与十进制转换,可进一步拆解变化的数据:

  • 消费后金额:373.2(数字:37320;16 进制:91C8)

各扇区数据详情

  • 0 扇区

92EB5A1C3F08040001C5EAB57F82DF1D(IC 卡号)

19A0000F374A01155D01211D02051A29

F10032000000000000229A6F9F00008E

  • 1 扇区

0091C800000000000900D5C79F0000BD(91C8=37320;D5=213;BD=189)

0091C800000000000900D5C79F0000BD(91C8=37320;刷卡次数:213)

110817232908000ABE00041A02B36803

  • 2 扇区

B0****000000000000(B0****= 名字,出于隐私保护已打码)

A6532231999B00000000000000000000

00000036353332323331393939000000(36353332323331393939=6532231999)

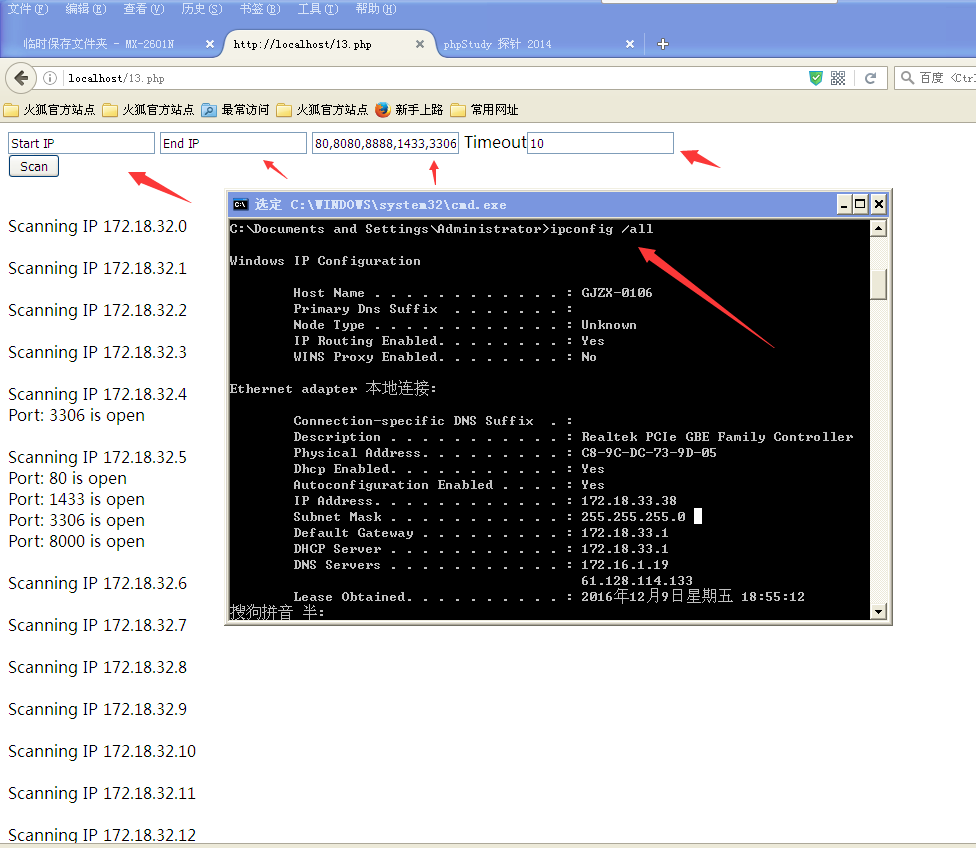
尴尬的是,参考网上教程尝试修改金额或时间时,发现目标数据存在动态加密,暂时无法直接破解。于是换了个思路 ——内网渗透:

跑到食堂观察充值处设备,发现电脑虽连接网线,但未部署路由器且未开启 WiFi,手机也搜索不到食堂专属 WiFi,内网渗透方案只能暂时搁置,等待后续食堂开放 WiFi 后再尝试。

既然内网渗透暂时无法推进,便继续换思路:像克隆权限一样,直接复制饭卡数据到空白 UID 卡。具体操作流程与系列文章(一)一致,此处不展开阐述。不过当时也有顾虑:若读卡器联网,对比两次刷卡数据发现不一致,可能会触发卡片锁死或注销机制。但还是决定先测试,流程如下:

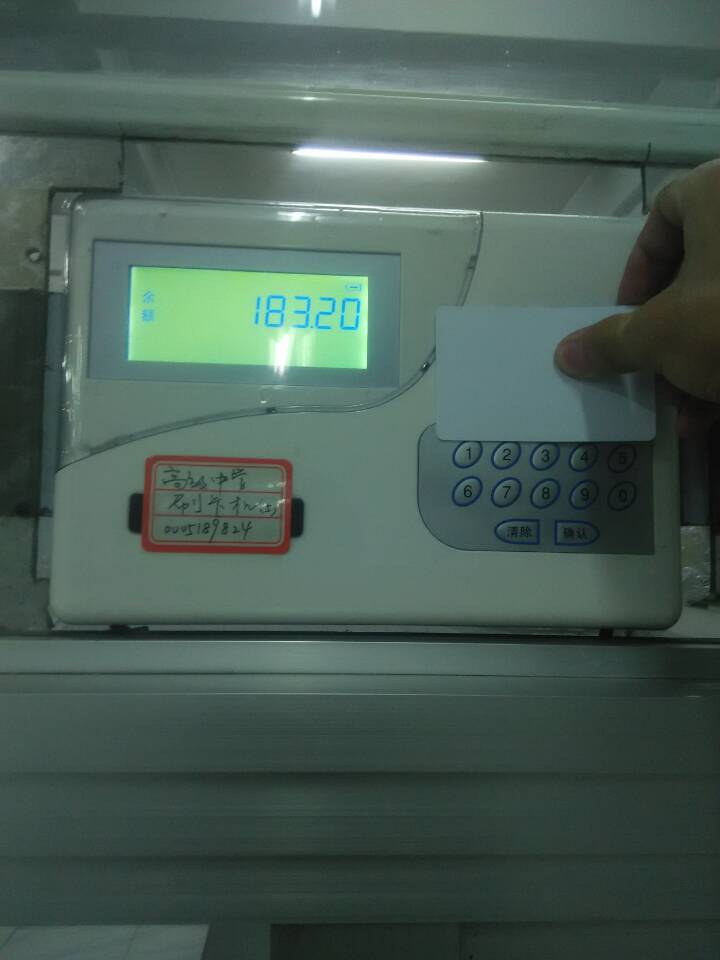
  1. 先刷原饭卡(金额 180 余元),消费一个鸡腿后记录数据;

  1. 再刷克隆的空白 UID 卡,结果成功消费,未出现任何错误提示。

没想到这么轻易就成功了!一张空白 UID 卡仅 1.5 元,开玩笑说 “先定个小目标,复制学校饭卡一个亿,吃遍高中三年”。其实这个方法没什么技术含量,下次还是想尝试内网渗透这类更有挑战性的操作~

结尾

最后把情况告诉唐总,他开玩笑说 “给我们都加点钱再报告学校”,之后便正式向德育处老师反馈了这个漏洞,希望学校能及时与食堂沟通,修复这一安全隐患。

重要声明:本文仅用于交流与科研学习,请勿对文中提及的内容进行恶意使用!本社团及作者社长十三年对读者后续的行为不承担任何法律责任。

另外,PM3 设备购买需 550 元,与其花这个钱折腾,不如乖乖在学校食堂正常消费,省心又合规~


扫描二维码推送至手机访问。

版权声明:本文由克拉玛依十三年年社团发布,如需转载请注明出处。

本文链接:https://www.klmyssn.com/?id=33

分享给朋友:

“(原创) 校园卡破解系列之数据修改 [pm3 破解饭卡][pm3 修改数据][校园卡修改][IC 卡修改数据]” 的相关文章

(原创)求人不如求己 -- 剪辑音乐就是这么简单 [如何剪辑音乐]

(原创)求人不如求己 -- 剪辑音乐就是这么简单 [如何剪辑音乐]

每每到了学校有活动,需要播放歌曲时,QQ 就多几个好友,消息又 99+,不消问什么事情,就知道是找我剪辑歌曲的同学了。怎么说,我这人对别人提出的需求,都尽力去帮助的,在剪辑音乐这事情上,从没拒绝过,但年复一年,每次剪辑音乐其实很简单,但是量多,就比较影响自己时间了,我又不会拒绝别人,很是尴尬,所以在...

(原创) 校园卡破解系列之内网渗透提权校园卡服务器 [内网渗透][服务器提权][渗透内网]

(原创) 校园卡破解系列之内网渗透提权校园卡服务器 [内网渗透][服务器提权][渗透内网]

一、渗透背景与环境准备1. 时间与环境渗透时间:上午大课间(仅十几分钟完成)操作设备:班级 XP 系统电脑(性能有限,需选择轻量工具)内网 IP:本地 IP 为172.18.33.38,扫描网段定为172.18.32.0-172.18.33.02. 工具选择优先工具:Kali 的 MSF 模块(可直...

(原创)Web 渗透实例之中国教育部青少年普法网站逻辑漏洞【网站逻辑漏洞】【网站逻辑漏洞挖掘】【网站逻辑漏洞实例】

(原创)Web 渗透实例之中国教育部青少年普法网站逻辑漏洞【网站逻辑漏洞】【网站逻辑漏洞挖掘】【网站逻辑漏洞实例】

重要声明:此漏洞于 2016 年 12 月 2 号由社团成员挖掘出来,已经第一时间提交到补天,现已修复,发出来仅供学习与讨论,请勿用于非法途径!!!一、漏洞基本信息漏洞关联网站:中国教育部青少年普法网站用户登录界面地址:https://user.qspfw.com具体漏洞页面:用户密码找回界面,地址...

(原创)web 渗透实例之克市教育局内网渗透 — 市十六小

(原创)web 渗透实例之克市教育局内网渗透 — 市十六小

引言下午元旦搞活动不上课,在机房浪一波。想到上次内网提权了学校饭卡管理服务器,便把 bugscan 的节点加到这个服务器了 —— 因为该服务器处于教育局内网,bugscan 直接扫出来了很多内网 IP 的网站,渗透了一波,如市三中、新一中、十八小、十六小等等。之前暑假对教育局 web 站点渗透都是外...

(原创)Powershell And Metasploit (上)

(原创)Powershell And Metasploit (上)

00x01 #题外话作者: 墨 (X_Al3r)即刻安全:www.secist.com十三年社团:www.klmyssn.com一篇不知道该用什么名字的文章!00x02 #什么是 PowershellPowerShell 一般指 Windows Power ShellPowershell 是 Mic...

制作一个隐藏在黑页下的大马并且添加后门 [制作大马后门][隐藏后门]

制作一个隐藏在黑页下的大马并且添加后门 [制作大马后门][隐藏后门]

一、声明与目录(00x01)1. 基础信息团队(Team):即刻安全 | www.secist.com作者(Author):Szrzvdny2. 内容目录(table of Contents)隐藏在黑页下的大马隐藏在 404 页面下的大马插入后门并写入收信api.php二、制作开始(00x02)1....