当前位置:首页 > 未分类 > 正文内容

带你挖掘文件包含漏洞之代码审计 #4 实战五个案例

admin10年前 (2017-05-26)未分类1013

在 PHP 安全中,文件包含漏洞是危害严重的漏洞!本文不再讲解基础概念,直接进入实战环节。

一、文件包含漏洞挖掘要点

  1. 核心关键字:require()、require_once()、include()、include_once()(注意:函数名中括号与参数间存在空格,效果相同);

  1. 本次实战对象:CMS 系统 ECShop_V2.7.3_GBK_release1106(测试中发现 4 个文件包含漏洞,后续补充第 5 个案例)。

二、实战案例解析

案例一:通过include_once定位的文件包含漏洞

  1. 漏洞定位:

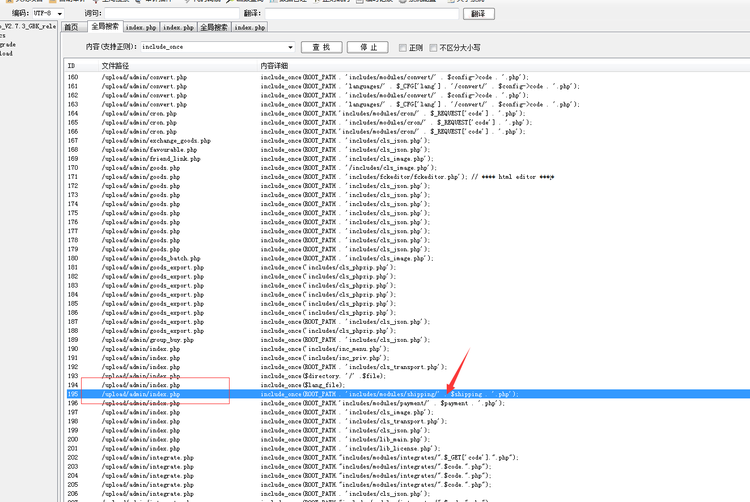
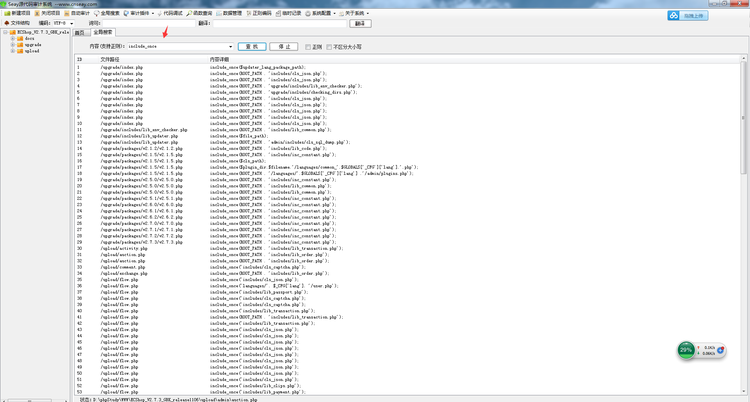
以include_once为关键字在 CMS 源码中搜索,发现大量相关调用,其中一处可疑代码位置如下:
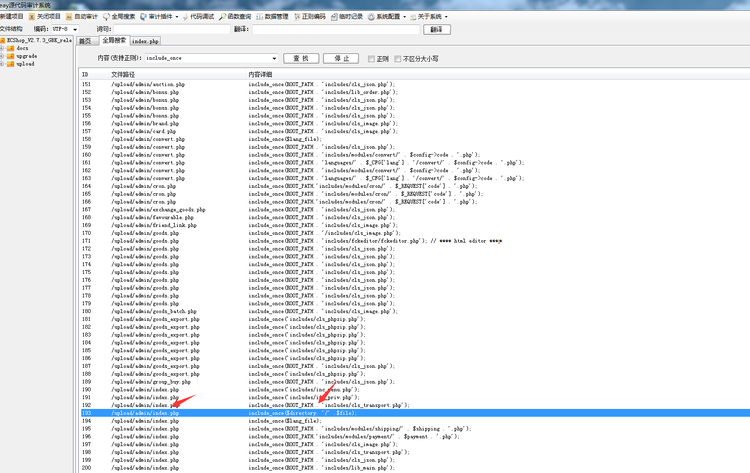
进一步定位到具体漏洞文件地址:
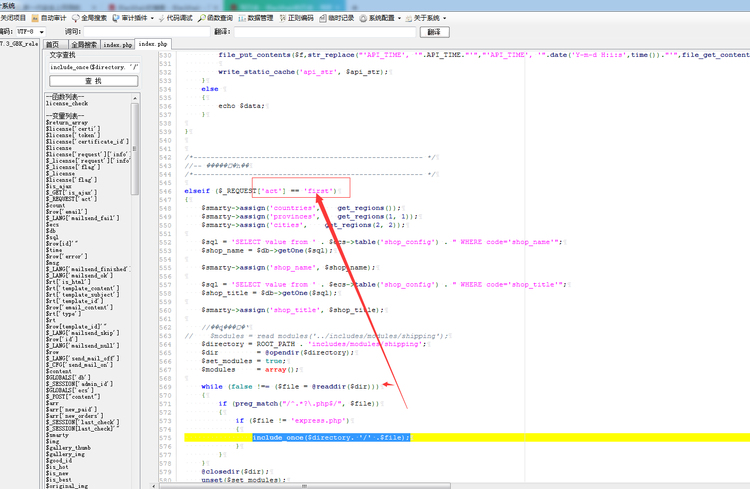
  1. 代码分析:

双击打开漏洞文件,查看核心代码逻辑:

关键代码:$directory = ROOT_PATH . 'includes/modules/shipping';,结合上下文判断,变量$file可控,无有效过滤。

  1. 漏洞利用:

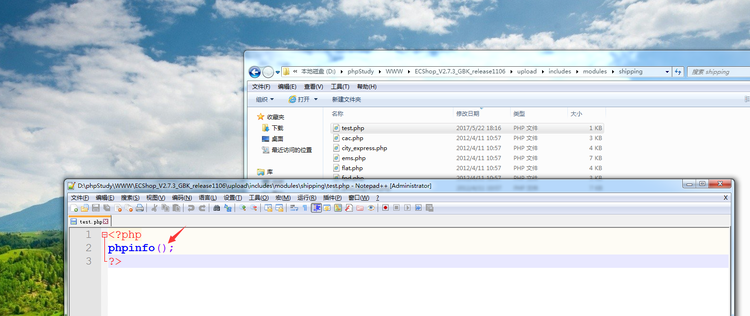
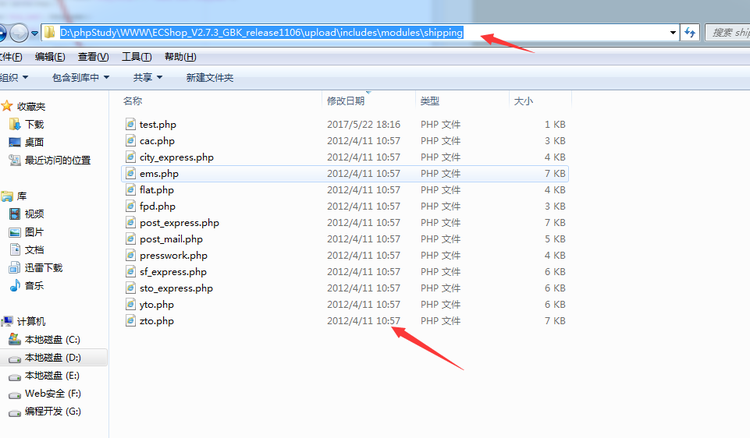
    • 进入includes/modules/shipping目录,新建test.php文件,写入phpinfo()代码:
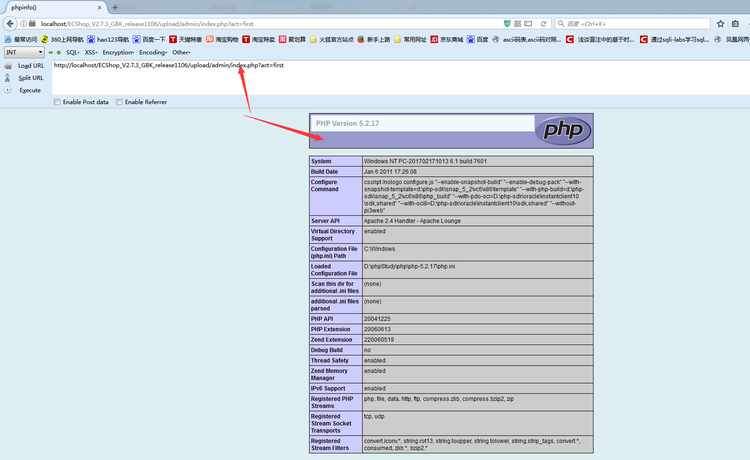
    • 构造 URL 访问,成功执行phpinfo():

案例二:可控变量$shipping导致的文件包含漏洞

  1. 漏洞定位:

搜索发现另一处可疑代码,涉及include_once调用:

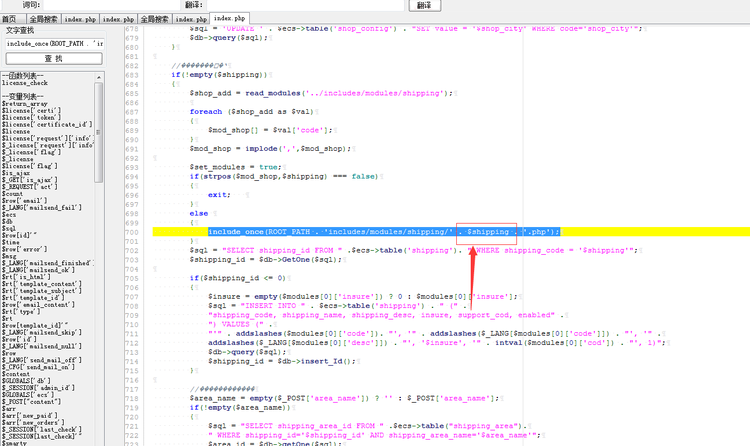
打开文件查看详细代码:
  1. 代码分析:

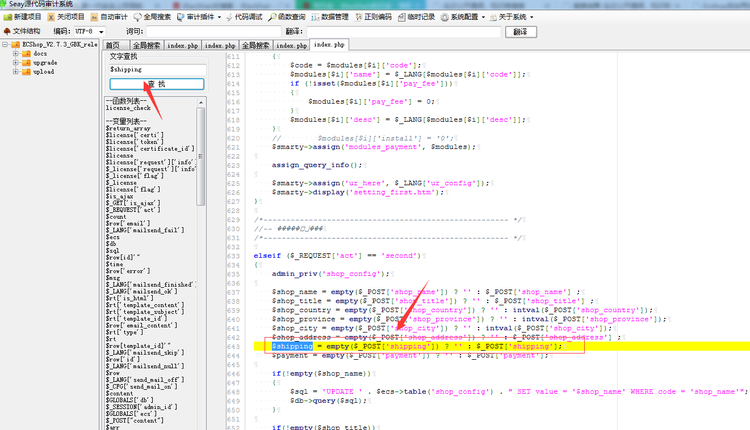
变量$shipping通过 POST 请求赋值,且无过滤直接传入包含函数:

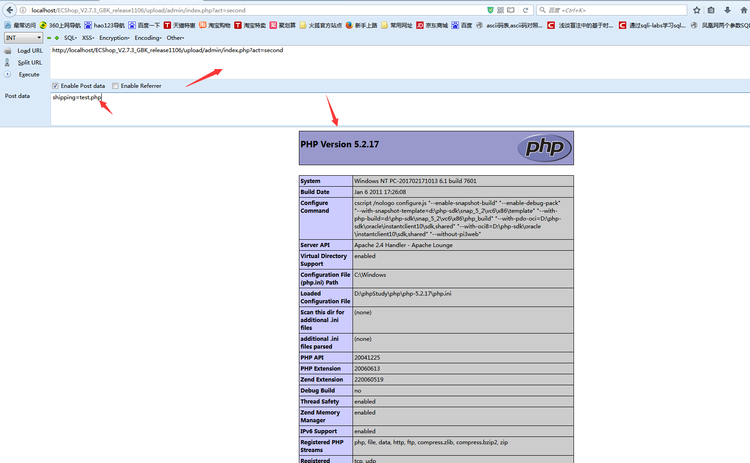
include_once(ROOT_PATH . 'includes/modules/shipping/' . $shipping . '.php');,确认$shipping可控。
  1. 漏洞利用:

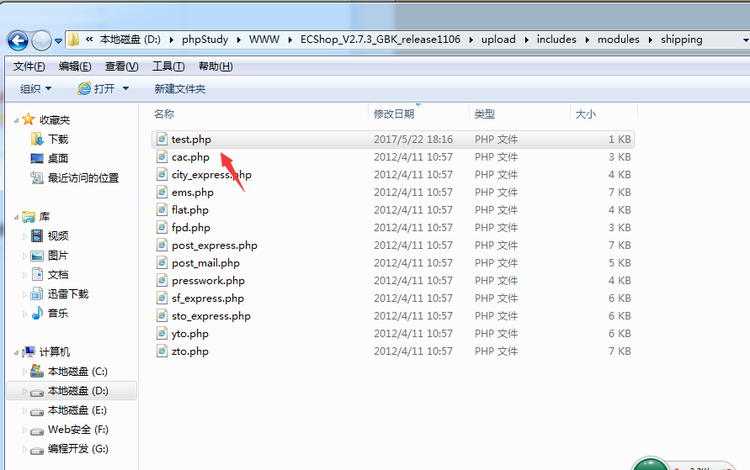
    • 进入includes/modules/shipping目录,确认已存在test.php(含phpinfo()):
    • 构造 POST 请求访问,成功执行代码:

案例三:可控变量$payment导致的文件包含漏洞

  1. 漏洞定位:

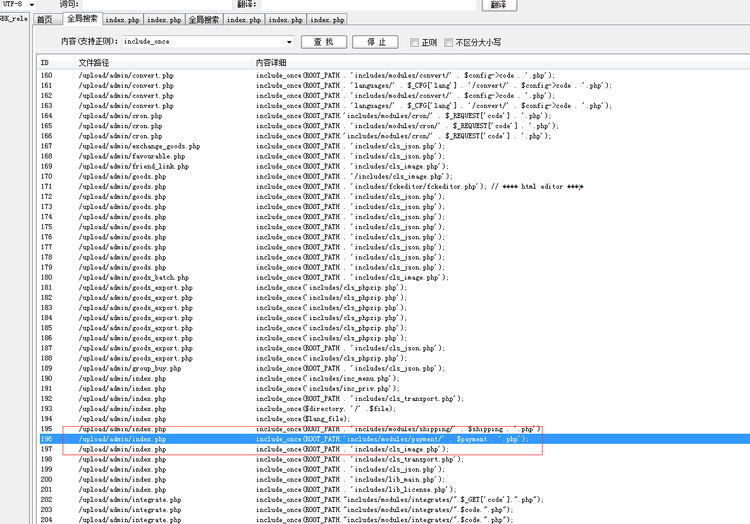
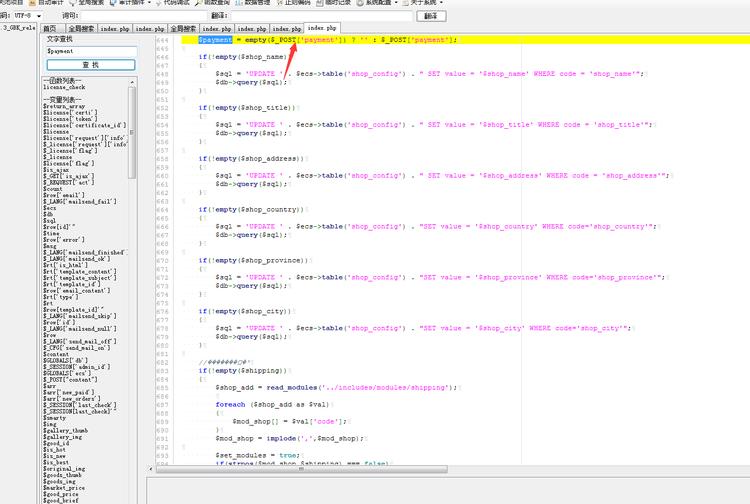
发现类似案例二的代码逻辑,变量$payment可疑:

  1. 代码分析:

$payment通过 POST 请求传入,无过滤直接用于包含:

include_once(ROOT_PATH.'includes/modules/payment/'.$payment.'.php');,确认$payment可控。
  1. 漏洞利用:

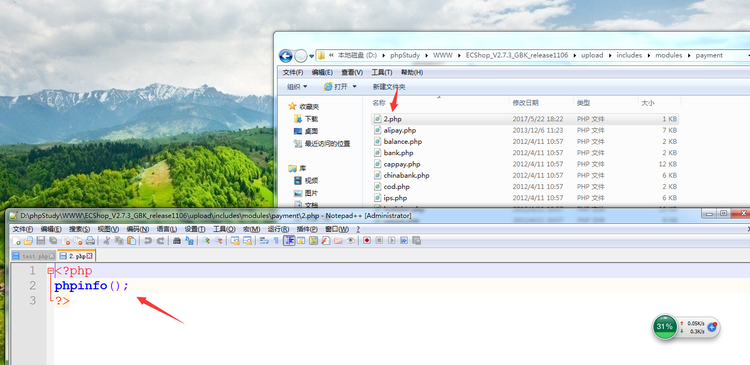
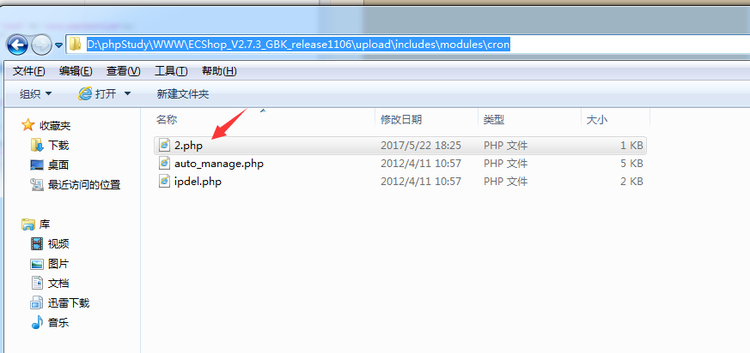
    • 进入includes/modules/payment目录,新建2.php(含phpinfo());

    • 构造 POST 请求访问,成功执行代码:

案例四:$_REQUEST['code']未过滤导致的文件包含漏洞

  1. 漏洞定位:

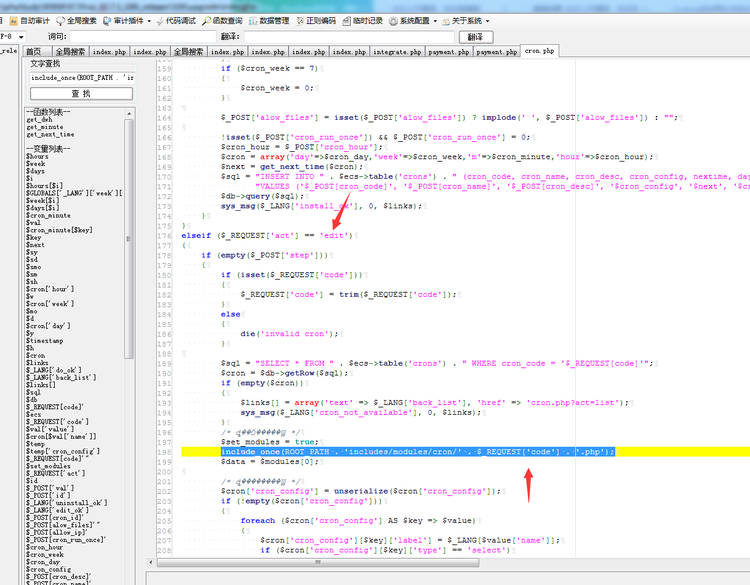
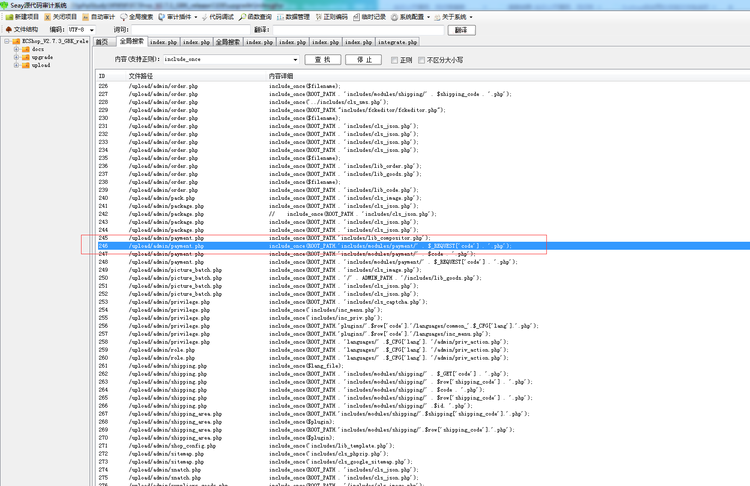
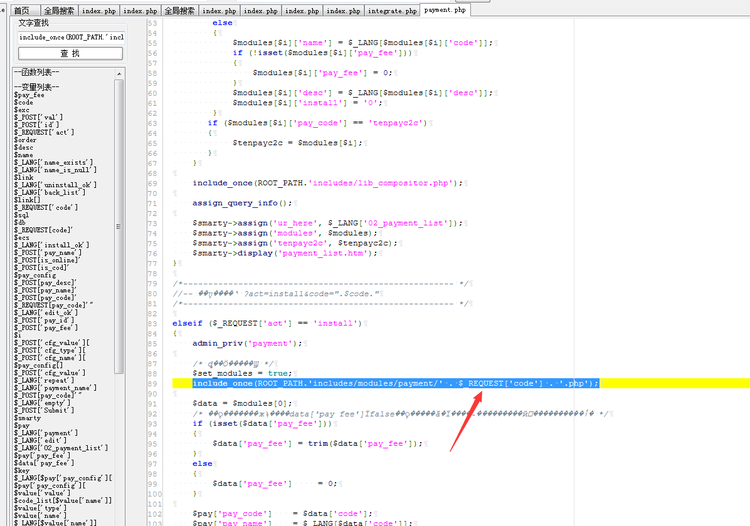
发现直接使用$_REQUEST['code']的包含代码,无任何过滤:
  1. 代码分析:

核心代码:include_once(ROOT_PATH.'includes/modules/payment/'.$_REQUEST['code'].'.php');,code参数完全可控。
  1. 漏洞利用:

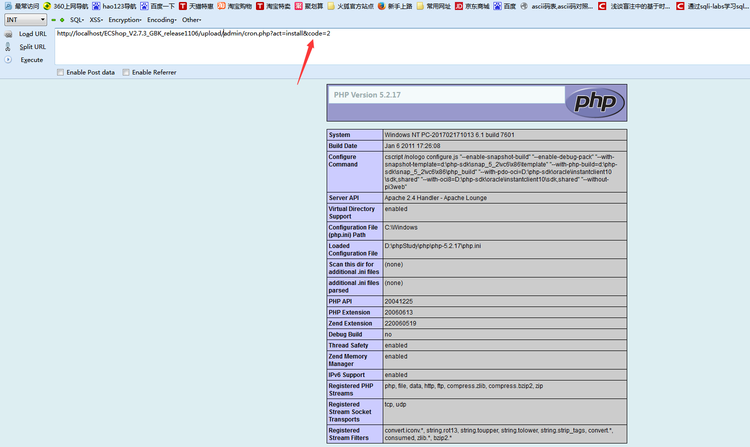
    • 进入includes/modules/payment目录,新建测试文件;

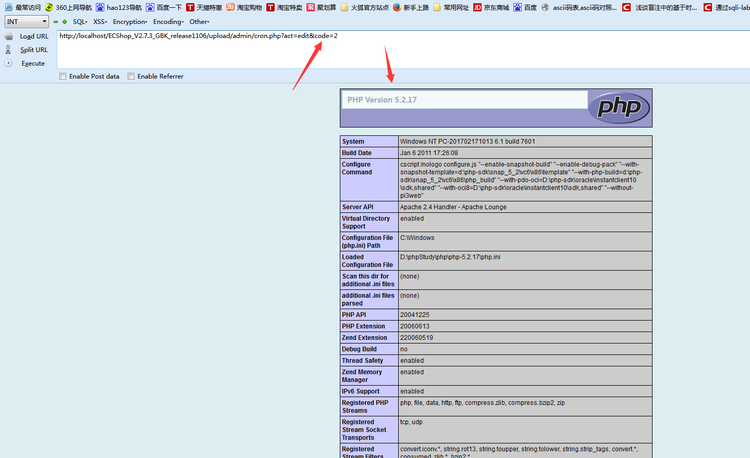
    • 构造 URL 传入code参数,成功执行代码:

案例五:快速定位的第五个文件包含漏洞

  1. 漏洞定位:

延续前序思路,快速发现另一处可控变量的包含代码:

  1. 代码分析:

变量无过滤,直接用于文件包含,原理与前四个案例一致。

  1. 漏洞利用:

    • 确认包含目录,新建测试文件:

    • 构造 URL 访问,成功触发漏洞:

三、实战总结

文件包含漏洞挖掘核心技巧:定位包含函数→判断变量是否可控→无过滤则可利用。本次在 ECShop 系统中快速发现 5 个漏洞,可见此类漏洞在老旧 CMS 中较为常见,需重点关注用户可控变量的过滤情况。

(注:实战中需遵守法律规定,仅对授权系统进行测试,禁止未授权渗透!)


扫描二维码推送至手机访问。

版权声明:本文由克拉玛依十三年年社团发布,如需转载请注明出处。

本文链接:https://www.klmyssn.com/?id=41

分享给朋友:

“带你挖掘文件包含漏洞之代码审计 #4 实战五个案例” 的相关文章

(转载) 告诉你被盗的 iPhone 是如何一步步被黑客解锁的 [解锁 iPhone]

(转载) 告诉你被盗的 iPhone 是如何一步步被黑客解锁的 [解锁 iPhone]

写在前面的话iPhone 到底安不安全?这个梗已经讨论了很久了。而我今天要告诉大家的是,就算你的 iPhone 6s 设置了六位数字密码,并且还有 touch ID 的保护,黑客同样能够解锁你的手机。故事背景就在三天之前,有一名用户告诉我们他的 iPhone 6s 被偷了。就在他的手机被盗之后不久,...

(原创)看我用各种姿势在手机和PC查看到连接到的wifi密码

(原创)看我用各种姿势在手机和PC查看到连接到的wifi密码

今天一个女神来我家做客,她问我WiFi密码,然而我却奇迹般的忘记了(特么的当时心里一万个草泥马踏过去),让我在她面前尴尬求子的,所以为了防止你们也出现这种情况,我特地把各种方法整理了一下,那么感兴趣的朋友们继续往下看吧!用电脑的cmd命令行查看密码1.按住Windows键和R键,在跳出来的运行界面输...

(原创)一张图片,你的信息暴露无遗~

(原创)一张图片,你的信息暴露无遗~

大家好,我是 31,今天教给大家一个定位的小技巧,也没什么技术含量,看着玩就好啦~~~~昨天看到社团老大 “十三年” 在群里发照片 “装 13”,结果被我抓到了,哈哈哈哈,每个人都有大意之时。不多说,上图(居然发现手表不错,和我的一样帅~~~~~):**一、科普:什么是 Exif 数据?1. Exi...

(原创)求人不如求己 -- 剪辑音乐就是这么简单 [如何剪辑音乐]

(原创)求人不如求己 -- 剪辑音乐就是这么简单 [如何剪辑音乐]

每每到了学校有活动,需要播放歌曲时,QQ 就多几个好友,消息又 99+,不消问什么事情,就知道是找我剪辑歌曲的同学了。怎么说,我这人对别人提出的需求,都尽力去帮助的,在剪辑音乐这事情上,从没拒绝过,但年复一年,每次剪辑音乐其实很简单,但是量多,就比较影响自己时间了,我又不会拒绝别人,很是尴尬,所以在...

小讲堂心得

小讲堂心得

参加小讲堂活动,是受邀两位学习部的同学十分热情的邀请,为同学们讲讲网络安全方面的知识。我感到十分荣幸,但又有些许担忧,怕讲不好,因为网络安全这个学科涉及的知识面十分宽泛,网络安全从其本质上来讲就是网络上的信息安全。从广义来说,凡是涉及到网络上信息的保密性、完整性、可用性、真实性和可控性的相关技术和理...

(原创) 校园卡破解系列之内网渗透提权校园卡服务器 [内网渗透][服务器提权][渗透内网]

(原创) 校园卡破解系列之内网渗透提权校园卡服务器 [内网渗透][服务器提权][渗透内网]

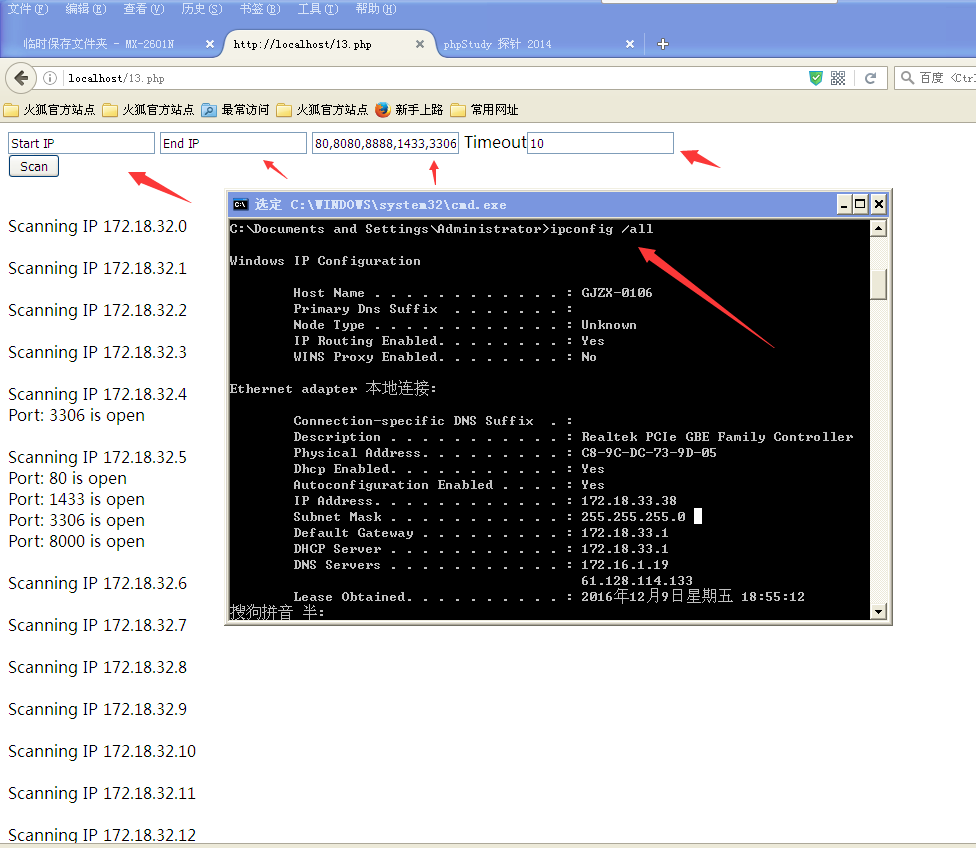
一、渗透背景与环境准备1. 时间与环境渗透时间:上午大课间(仅十几分钟完成)操作设备:班级 XP 系统电脑(性能有限,需选择轻量工具)内网 IP:本地 IP 为172.18.33.38,扫描网段定为172.18.32.0-172.18.33.02. 工具选择优先工具:Kali 的 MSF 模块(可直...