当前位置:首页 > 未分类 > 正文内容

(原创)微信跳一跳辅助跳跃教程,轻轻松松拿高分!
admin9年前 (2018-01-10)未分类963

一、前期准备:模拟器配置

1. 核心工具与系统要求

  • 模拟器:逍遥模拟器(需安装多开器)

  • 系统版本:通过多开器创建 “安卓 5.1” 系统的模拟器实例

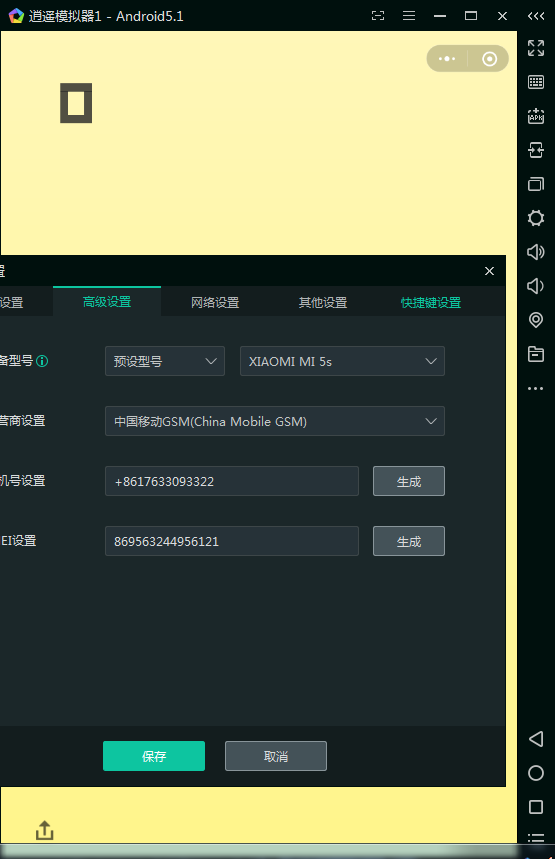
  • 设备型号设置:在模拟器中将设备型号改为 “小米 5S”(适配辅助工具兼容性)
2. 微信与游戏准备

  • 在模拟器中下载并安装微信,登录账号后打开 “跳一跳” 游戏,确保游戏可正常运行(无需开始游戏,准备阶段即可)。

二、正式操作步骤:ADB 配置与辅助启动

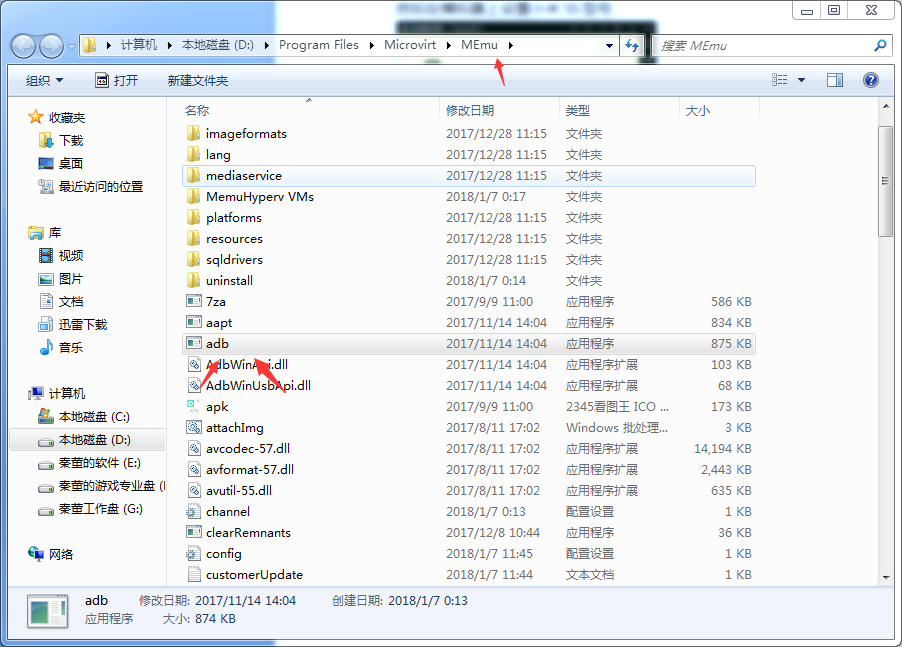
步骤 1:找到模拟器的 ADB 工具目录

  • 进入逍遥模拟器的根目录,定位到包含adb.exe的文件夹(ADB 是安卓调试桥,用于与模拟器交互):
步骤 2:打开命令窗口并启动 ADB 服务

  1. 在 ADB 目录下,按住Shift键 + 右键,选择 “在此处打开命令窗口”;

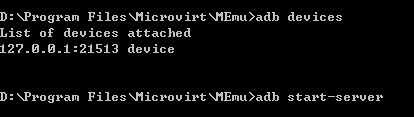
  1. 输入以下命令,启动 ADB 服务并验证设备连接:

# 查看已连接的设备(模拟器)
adb devices
# 启动ADB服务
adb start-server
  1. 命令执行成功效果:

步骤 3:下载并放置辅助文件

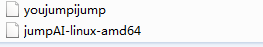
  • 将下载的压缩包解压,把两个辅助文件(youjumpijump等)放到 ADB 工具所在目录(与adb.exe同级):
步骤 4:推送辅助文件到模拟器

在命令窗口中输入以下命令,将辅助文件推送到模拟器的指定目录(/data/local/tmp):

adb push 辅助文件1名 /data/local/tmp
adb push 辅助文件2名 /data/local/tmp

(注:需将 “辅助文件 1 名”“辅助文件 2 名” 替换为实际文件名,命令执行效果参考下图)
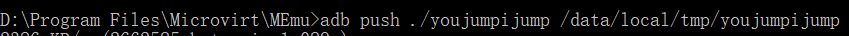
步骤 5:进入模拟器 Shell 并操作文件

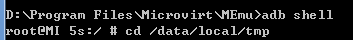
  1. 输入命令进入模拟器的命令行 Shell:

adb shell
  1. 切换到辅助文件所在目录:

cd /data/local/tmp

  1. 查看目录下的文件,确认辅助文件已推送成功:

ls

步骤 6:修改辅助文件权限

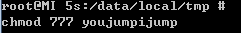
输入命令赋予辅助文件可执行权限(否则无法启动):

chmod 777 youjumpijump

(“youjumpijump” 为辅助文件主程序名,需与实际文件名一致)
步骤 7:启动辅助工具并设置参数

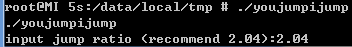
  1. 输入命令启动辅助程序:

./youjumpijump
  1. 程序启动后,输入参数 “2.04”(适配跳一跳的跳跃系数,确保跳跃精度):

三、辅助工具使用说明

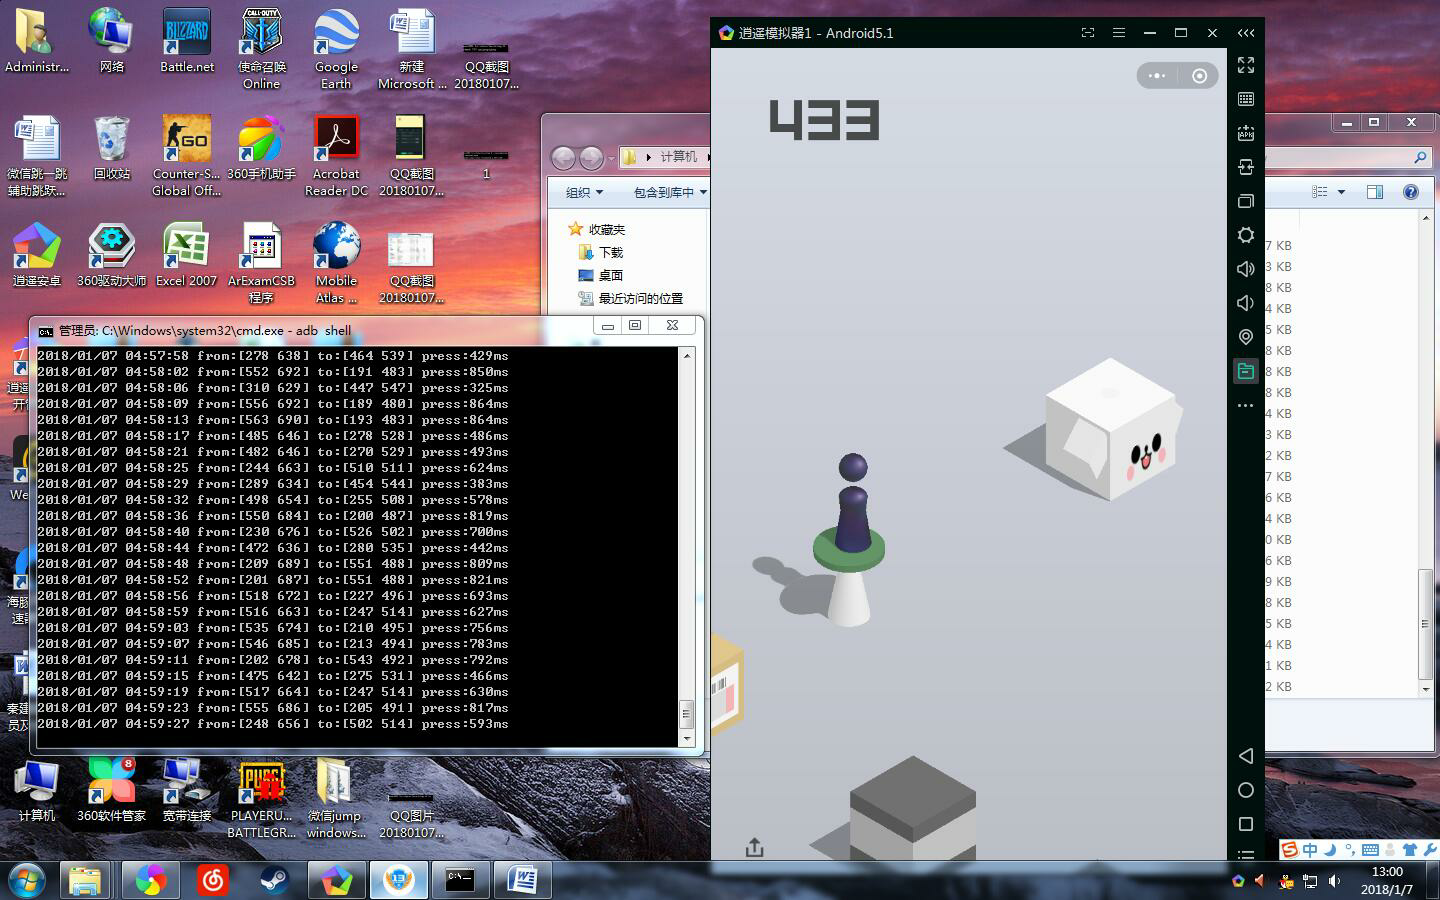
  • 持续运行:辅助工具启动后,无需在模拟器中点击 “终止”,可一直运行,直至手动关闭命令窗口;

  • 效果验证:返回模拟器的跳一跳游戏,辅助工具会自动识别落点并完成跳跃,实现高分自动获取:
四、作者信息

author:CEO 秦董


扫描二维码推送至手机访问。

版权声明:本文由克拉玛依十三年年社团发布,如需转载请注明出处。

本文链接:https://www.klmyssn.com/?id=34

分享给朋友:

“(原创)微信跳一跳辅助跳跃教程,轻轻松松拿高分!” 的相关文章

(转载) 告诉你被盗的 iPhone 是如何一步步被黑客解锁的 [解锁 iPhone]

(转载) 告诉你被盗的 iPhone 是如何一步步被黑客解锁的 [解锁 iPhone]

写在前面的话iPhone 到底安不安全?这个梗已经讨论了很久了。而我今天要告诉大家的是,就算你的 iPhone 6s 设置了六位数字密码,并且还有 touch ID 的保护,黑客同样能够解锁你的手机。故事背景就在三天之前,有一名用户告诉我们他的 iPhone 6s 被偷了。就在他的手机被盗之后不久,...

(原创)看我用各种姿势在手机和PC查看到连接到的wifi密码

(原创)看我用各种姿势在手机和PC查看到连接到的wifi密码

今天一个女神来我家做客,她问我WiFi密码,然而我却奇迹般的忘记了(特么的当时心里一万个草泥马踏过去),让我在她面前尴尬求子的,所以为了防止你们也出现这种情况,我特地把各种方法整理了一下,那么感兴趣的朋友们继续往下看吧!用电脑的cmd命令行查看密码1.按住Windows键和R键,在跳出来的运行界面输...

(原创)校园卡破解系列之权限克隆 [pm3 破解饭卡][pm3 克隆数据][校园卡克隆][IC 卡克隆]

(原创)校园卡破解系列之权限克隆 [pm3 破解饭卡][pm3 克隆数据][校园卡克隆][IC 卡克隆]

一、免责声明本文主张交流与科研学习,请勿对文中提及的内容进行恶意使用!本社团及作者对读者后续的行为不承担任何法律责任。此文章是综合之前饭卡复制、权限提升漏洞后的合并版本,后半部分聚焦饭卡破解;若看过之前文章,可直接跳转至 “(一)饭卡权限提升” 章节。二、基础准备:工具与测试对象1. 核心工具:PM...

(原创) 校园卡破解系列之数据修改 [pm3 破解饭卡][pm3 修改数据][校园卡修改][IC 卡修改数据]

(原创) 校园卡破解系列之数据修改 [pm3 破解饭卡][pm3 修改数据][校园卡修改][IC 卡修改数据]

(二)吃不完的饭卡提升完 IC 卡权限,就该考虑能不能修改饭卡金额了。通过两次消费前后饭卡数据的对比分析,发现虽然卡片数据包含较多扇区和区块,但消费前后变化的地方仅涉及两个扇区,这为后续分析提供了便利。通过十六进制与十进制转换,可进一步拆解变化的数据:消费后金额:373.2(数字:37320;16...

(原创) 校园卡破解系列之内网渗透提权校园卡服务器 [内网渗透][服务器提权][渗透内网]

(原创) 校园卡破解系列之内网渗透提权校园卡服务器 [内网渗透][服务器提权][渗透内网]

一、渗透背景与环境准备1. 时间与环境渗透时间:上午大课间(仅十几分钟完成)操作设备:班级 XP 系统电脑(性能有限,需选择轻量工具)内网 IP:本地 IP 为172.18.33.38,扫描网段定为172.18.32.0-172.18.33.02. 工具选择优先工具:Kali 的 MSF 模块(可直...

(原创)市教育局 web 渗透 — 市 OA 系统 [web 渗透实例][教育局网络安全][内网安全][内网渗透][oa 系统漏洞]

(原创)市教育局 web 渗透 — 市 OA 系统 [web 渗透实例][教育局网络安全][内网安全][内网渗透][oa 系统漏洞]

一、渗透前置说明(授权与免责)1. 授权声明本次渗透是在取得教育局网络第三方厂商(即时讯立维公司)授权许可之后进行的渗透测试。漏洞报告已第一时间交给教育局及第三方厂商,并协助厂商完成修补,至文章发布时,文中漏洞已修复。本文仅选取漏洞报告部分内容公开,完整漏洞报告模板存放于社团群内部。2. 免责申明请...